Η λειτουργία αυτόματης συμπλήρωσης λαμβάνεται υπόψη (αυτόματης συμπλήρωσηςΈνα από τα μικρά χαρακτηριστικά που κάνουν τη χρήση της σύγχρονης πληροφορικής να φαίνεται τόσο εύκολη και απρόσκοπτη είναι η δυνατότητα αυτόματης συμπλήρωσης της διεύθυνσης email και του κωδικού πρόσβασής σας όταν επισκέπτεστε μια σελίδα σύνδεσης. Και όταν αγοράζετε κάτι online, τα στοιχεία της πιστωτικής σας κάρτας εμφανίζονται αβίαστα χωρίς να χρειάζεται να βγάλετε το πορτοφόλι σας. Είναι γρήγορο, βολικό και αόρατο—μέχρι να το σταματήσετε.

Ενώ η αυτόματη συμπλήρωση εξοικονομεί χρόνο και πνευματική προσπάθεια, μπορεί να αποτελέσει χρυσωρυχείο για χάκερ, κακόβουλους ιστότοπους ή ακόμα και bots που ξέρουν πώς να την παρασύρουν ώστε να διαρρεύσουν ευαίσθητα δεδομένα. Οι επεκτάσεις του προγράμματος περιήγησής σας μπορούν ήδη να δουν τους κωδικούς πρόσβασής σαςΑλλά με την αυτόματη πλήρωση, ο καθένας μπορεί να το δει υπό τις κατάλληλες συνθήκες.
Γρήγοροι σύνδεσμοι
Η αυτόματη πλήρωση είναι η παγίδα της απόλυτης ευκολίας.
Γρήγορο, εύκολο και ήσυχα επικίνδυνο

Η Αυτόματη Συμπλήρωση έχει σχεδιαστεί για έναν σκοπό: να κάνει τις επαναλαμβανόμενες φόρμες εύκολες. Θυμάται το όνομα, τη διεύθυνση, τον αριθμό τηλεφώνου, τα διαπιστευτήρια σύνδεσης και μερικές φορές ακόμη και τα στοιχεία της πιστωτικής σας κάρτας, ώστε να μην χρειάζεται να τα πληκτρολογείτε ξανά κάθε φορά που συναντάτε ένα οικείο πεδίο. Για τους περισσότερους από εμάς, αυτό φαίνεται αρκετά ακίνδυνο. Άλλωστε, προγράμματα περιήγησης όπως το Chrome, το Edge, το Firefox, το Safari και άλλα κρυπτογραφούν αυτά τα δεδομένα και τα προστατεύουν με τον κωδικό πρόσβασης του συστήματός σας ή με έναν προαιρετικό κύριο κωδικό πρόσβασης.
Αλλά το πρόβλημα δεν είναι η πρόθεση — είναι το περιβάλλον στο οποίο λειτουργεί η αυτόματη συμπλήρωση. Όταν επισκέπτεστε έναν ιστότοπο, δεν υπάρχει αλάνθαστος τρόπος για το πρόγραμμα περιήγησής σας να διακρίνει ποια πεδία εισαγωγής είναι νόμιμα και ποια έχουν εισαχθεί από κακόβουλο παράγοντα. Η αυτόματη συμπλήρωση λειτουργεί με βάση τα ονόματα και τη δομή των πεδίων, όχι με βάση το περιβάλλον ασφαλείας. Αυτό σημαίνει ότι εάν ένας ύποπτος ιστότοπος αποκρύψει αόρατα πεδία ή σενάρια πίσω από τη σελίδα, το πρόγραμμα περιήγησής σας θα μπορούσε να τα συμπληρώσει κατά λάθος, απελευθερώνοντας δεδομένα που δεν σκοπεύατε ποτέ να κοινοποιήσετε.
Με άλλα λόγια, η αυτόματη συμπλήρωση δεν είναι αρκετά έξυπνη για να γνωρίζει πότε εξαπατάται στις περισσότερες περιπτώσεις. Και μπορείτε να στοιχηματίσετε ότι οι κυβερνοεγκληματίες έχουν καταλάβει πώς να το εκμεταλλευτούν αυτό.
Αόρατα πεδία, προφανείς συνέπειες
Πώς οι κακόβουλοι ιστότοποι αποκομίζουν περισσότερα από όσα γράφουν
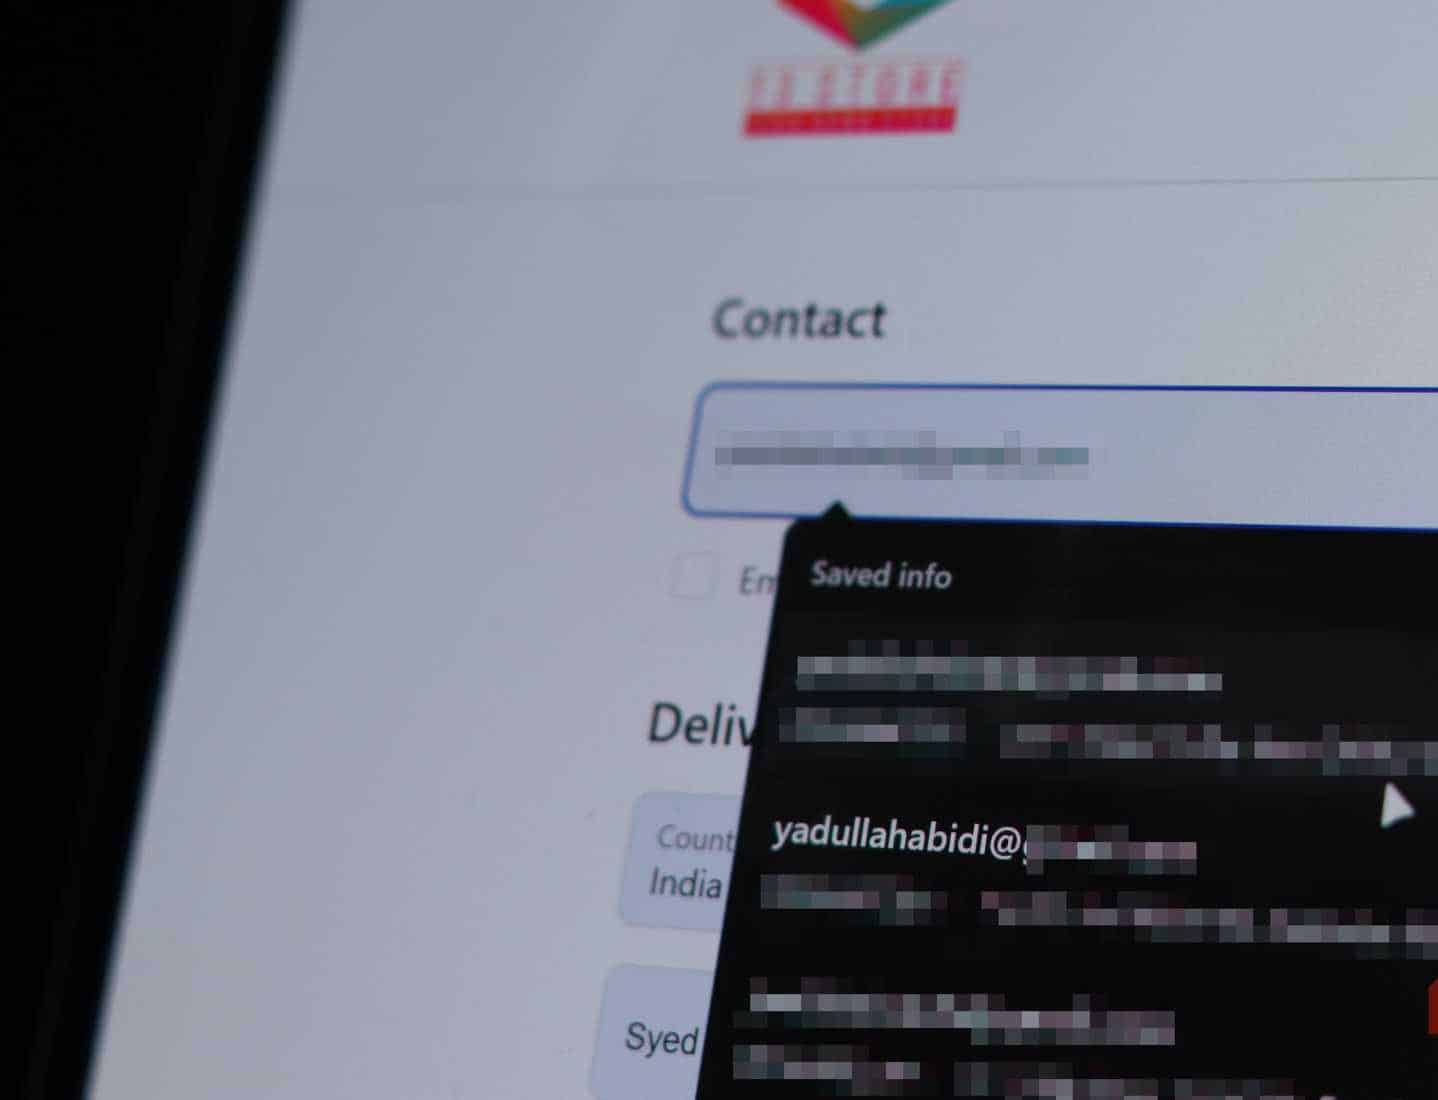
Οι πιο συνηθισμένες επιθέσεις αυτόματης συμπλήρωσης βασίζονται σε μια απλή τεχνική: κρυφά πεδία εισαγωγής. Μια κακόβουλη ιστοσελίδα μπορεί να περιέχει πλαίσια σύνδεσης που δεν μπορείτε να δείτε—είναι κρυμμένα χρησιμοποιώντας CSS ή τοποθετημένα εκτός οθόνης. Όταν ενεργοποιείται η λειτουργία αυτόματης συμπλήρωσης, δεν συμπληρώνει μόνο τα ορατά πεδία email ή ονόματος χρήστη. Συμπληρώνει επίσης αυτά τα κρυφά πεδία.
Εάν αυτά τα πεδία αντιστοιχούν σε ευαίσθητα δεδομένα όπως η διεύθυνσή σας, ο αριθμός τηλεφώνου σας ή τα αποθηκευμένα στοιχεία της πιστωτικής σας κάρτας, αυτά τα δεδομένα μπορούν να μεταδοθούν σιωπηλά στον εισβολέα. Από την άλλη πλευρά, πιθανότατα δεν θα δείτε προειδοποιήσεις ή αναδυόμενα παράθυρα. Όλα συμβαίνουν στο παρασκήνιο, συνήθως σε λιγότερο από ένα δευτερόλεπτο.
Αυτό που χειροτερεύει τα πράγματα είναι ότι τα προγράμματα περιήγησης διαφέρουν στον τρόπο με τον οποίο χειρίζονται την αυτόματη συμπλήρωση. Μερικά συμπληρώνουν αυτόματα τα πάντα όταν κάνετε κλικ σε ένα πεδίο, ενώ άλλα απαιτούν ρητές επιβεβαιώσεις. Ακόμα και τα πιο ασφαλή μπορούν να παραποιηθούν εάν η JavaScript ξεγελάσει το πρόγραμμα περιήγησης κάνοντάς το να πιστέψει ότι το πεδίο είναι νόμιμο. Πρόκειται για ένα ελάττωμα ασφαλείας που είναι εγγενές στον τρόπο λειτουργίας της αυτόματης συμπλήρωσης και όχι απαραίτητα για ένα σφάλμα προγραμματισμού που μπορεί να διορθωθεί.



Ακόμη και οι διαχειριστές κωδικών πρόσβασης μπορούν να γίνουν αντικείμενο εκμετάλλευσης.
Οι επεκτάσεις του προγράμματος περιήγησης δεν είναι αλεξίσφαιρες.
Οι διαχειριστές κωδικών πρόσβασης τρίτων κατασκευαστών υποτίθεται ότι θα διόρθωναν τις αδυναμίες στην αυτόματη συμπλήρωση που βασίζεται σε προγράμματα περιήγησης, κάτι που είναι ένας από τους λόγους για τους οποίους Γιατί δεν πρέπει να χρησιμοποιείτε τον ενσωματωμένο διαχειριστή κωδικών πρόσβασης του προγράμματος περιήγησής σαςΑυτό βοηθάει σε κάποιο βαθμό, καθώς οι μεγάλοι διαχειριστές κωδικών πρόσβασης όπως το Bitwarden, το 1Password και το Dashlane έχουν αυστηρότερες πολιτικές αυτόματης συμπλήρωσης. Συμπληρώνουν μόνο γνωστές διευθύνσεις URL, απαιτούν μη αυτόματη επιβεβαίωση από τον χρήστη και κρυπτογραφούν δεδομένα από άκρο σε άκρο. Ωστόσο, ακόμη και αυτά μπορούν να πέσουν θύματα ηλεκτρονικού "ψαρέματος" (phishing).
Μια καλοσχεδιασμένη ψεύτικη σελίδα σύνδεσης που μιμείται σε μεγάλο βαθμό μια πραγματική μπορεί να ξεγελάσει τον διαχειριστή κωδικών πρόσβασης ώστε να συμπληρώσει αυτόματα τα διαπιστευτήριά σας. Μόλις υποβληθούν αυτά τα στοιχεία, εξαφανίζονται. Ο πιο αδύναμος κρίκος είναι πάντα η επιβεβαίωση χρήστη. Εάν εμπιστεύεστε λάθος τομέα ή κάνετε κλικ στο λάθος κουμπί, η αυτόματη συμπλήρωση λειτουργεί όπως προβλέπεται, αλλά για λάθος ιστότοπο.
Σε συνδυασμό με την άνοδο των επεκτάσεων του προγράμματος περιήγησης και των cross-site scripts, η αυτόματη συμπλήρωση αρχίζει να εμφανίζεται λιγότερο ως μια βολική λειτουργία και περισσότερο ως ένας κίνδυνος που περιμένει τη σωστή αλυσίδα εκμετάλλευσης.
Η κρυπτογράφηση δεν θα σας προστατεύσει από ένα λάθος κλικ.
Η ασφαλής αποθήκευση δεν σημαίνει ασφαλή παράδοση.
Τα προγράμματα περιήγησης αποθηκεύουν δεδομένα με ασφάλεια, συνήθως προστατευμένα από τον κωδικό πρόσβασης του υπολογιστή σας ή τον κωδικό πρόσβασης συγχρονισμού. Αυτό ισχύει σε κάποιο βαθμό, αλλά το γεγονός ότι τα δεδομένα αυτόματης συμπλήρωσης είναι κρυπτογραφημένα δεν σημαίνει ότι είναι και άθικτα.
Για παράδειγμα, στο Chrome, εάν κάποιος αποκτήσει πρόσβαση στον λογαριασμό χρήστη σας ή συγχρονίσει το προφίλ σας σε άλλη συσκευή, μπορεί να δει όλα τα δεδομένα αυτόματης συμπλήρωσης και τους αποθηκευμένους κωδικούς πρόσβασής σας χωρίς να χρειάζεται πρόσθετα δικαιώματα. Τα συστήματα Windows και macOS καταβάλλουν κάθε δυνατή προσπάθεια για να αποτρέψουν αυτόν τον τύπο πρόσβασης, αλλά το κακόβουλο λογισμικό δεν συμμορφώνεται με τους κανόνες. Μόλις ένα σύστημα παραβιαστεί, τα κρυπτογραφημένα δεδομένα αυτόματης συμπλήρωσης μπορούν να εξαχθούν, να αποκρυπτογραφηθούν και να αποσταλούν σε έναν απομακρυσμένο διακομιστή με σχετική ευκολία.
Γενικά, η ασφάλεια της αυτόματης συμπλήρωσης είναι τόσο ισχυρή όσο και η συνολική ασφάλεια της συσκευής σας. Δεδομένου του πόσο συχνά οι άνθρωποι αφήνουν τους υπολογιστές τους ξεκλείδωτους, συνδεδεμένους σε δημόσιο Wi-Fi ή συνδεδεμένους σε προγράμματα περιήγησης στην εργασία, αυτό δεν είναι ένα πολύ καθησυχαστικό μέτρο ασφαλείας.
Απενεργοποίηση αυτόματης συμπλήρωσης και ανάκτηση ελέγχου
Απενεργοποιήστε ό,τι δεν χρειάζεστε πραγματικά.
Η απενεργοποίηση της αυτόματης συμπλήρωσης μπορεί να φαίνεται άβολη στην αρχή, ειδικά αν διαχειρίζεστε πολλούς ηλεκτρονικούς λογαριασμούς. Τα καλά νέα είναι ότι δεν χρειάζεται να σταματήσετε απότομα. Μπορείτε να απενεργοποιήσετε συγκεκριμένες κατηγορίες αυτόματης συμπλήρωσης, όπως στοιχεία πληρωμής και διευθύνσεις, ενώ παράλληλα θα εξακολουθείτε να χρησιμοποιείτε τα διαπιστευτήρια σύνδεσης που διαχειρίζεται ένας αξιόπιστος διαχειριστής κωδικών πρόσβασης. Τα προγράμματα περιήγησης συνήθως προσφέρουν επίσης λεπτομερή έλεγχο σχετικά με το ποια πεδία απομνημονεύονται και πότε συμπληρώνονται.
Αν βασίζεστε σε έναν διαχειριστή κωδικών πρόσβασης, είναι καλύτερο να χρησιμοποιείτε συντομεύσεις χειροκίνητης συμπλήρωσης αντί για αυτόματη συμπλήρωση. Εναλλακτικά, μπορείτε απλώς να αντιγράψετε και να επικολλήσετε τις βασικές πληροφορίες από ένα προκατασκευασμένο αρχείο σημειώσεων ή έναν διαχειριστή κωδικών πρόσβασης.
Η αυτόματη συμπλήρωση δεν είναι μια παραβίαση που περιμένει να συμβεί – είναι μια παραβίαση που περιμένει να αξιοποιηθεί. Η ίδια η τεχνολογία δεν είναι κακή. Απλώς λειτουργεί μέσα σε ένα σύστημα που προϋποθέτει καλή πίστη εκ μέρους του ιστού, μια υπόθεση που σπάνια ανταμείβεται από το σύγχρονο διαδίκτυο.