Η πειρατεία περιόδων σύνδεσης είναι ένας τύπος κυβερνοεπίθεσης που επιτρέπει σε έναν εισβολέα να αναλάβει τον έλεγχο της περιόδου σύνδεσης ενός χρήστη σε έναν ιστότοπο. Μπορεί να χρησιμοποιηθεί για πρόσβαση σε προσωπικές πληροφορίες ή για εκτέλεση λειτουργιών για λογαριασμό του χρήστη.
Η πειρατεία συνεδρίας αποτελεί τεράστιο κίνδυνο για χρήστες σαν εσάς. Εάν κάποιος μπορεί να έχει πρόσβαση και να κάνει χρήση των cookies περιόδου λειτουργίας, ενδέχεται να αποκτήσει μη εξουσιοδοτημένη πρόσβαση στα ευαίσθητα δεδομένα ή στους τραπεζικούς λογαριασμούς σας. Η πρόληψη της πειρατείας συνεδρίας είναι σημαντική για την προστασία του εαυτού σας στο διαδίκτυο.
Υπάρχουν πολλοί τρόποι με τους οποίους ένας εισβολέας μπορεί να εκτελέσει μια επίθεση πειρατείας περιόδου λειτουργίας. Μια κοινή μέθοδος είναι η χρήση cookies παρακολούθησης. Πρόκειται για μικρά αρχεία που αποθηκεύονται στη συσκευή του χρήστη και παρακολουθούν τη δραστηριότητά του στον ιστότοπο. Αυτά τα cookies μπορούν να χρησιμοποιηθούν για την αναγνώριση και το προφίλ του χρήστη.
Είναι εύκολο να αναρωτηθεί κανείς εάν η πειρατεία συνεδρίας μπορεί να αποτραπεί πλήρως. Θα δυσκολευτείτε να αποφύγετε τη δημιουργία cookie και η παραβίαση συνεδρίας μπορεί να συμβεί μέσω πολλών άλλων μηχανισμών. Παρόλα αυτά, η τακτική διαγραφή των cookie του προγράμματος περιήγησής σας εξακολουθεί να είναι ένας πολύ καλός τρόπος για να βελτιώσετε την ασφάλειά σας στο διαδίκτυο και να μειώσετε τον κίνδυνο παραβίασης της περιόδου λειτουργίας. Επαληθεύω Τα καλύτερα δωρεάν εργαλεία Διαδικτύου για να βελτιώσετε την ασφάλειά σας κατά την περιήγηση.
Γρήγοροι σύνδεσμοι
Οφέλη από την τακτική διαγραφή των cookies από το πρόγραμμα περιήγησής σας
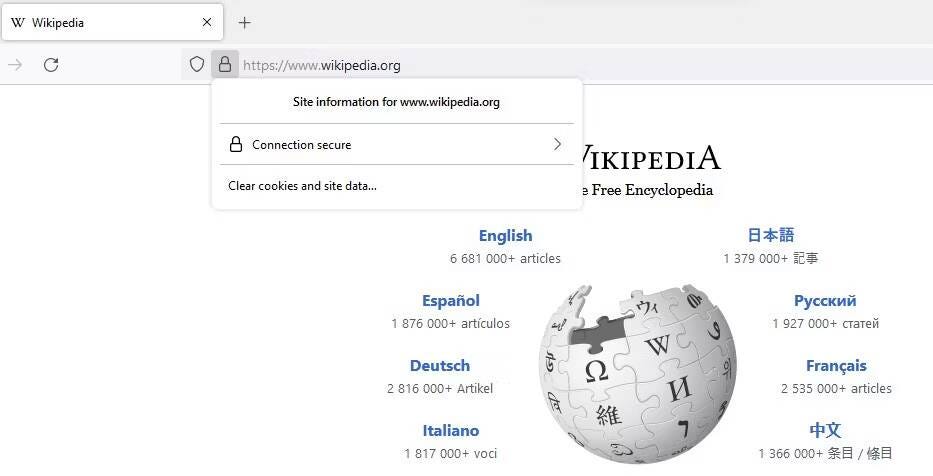
Τα cookie προγράμματος περιήγησης είναι εξαιρετικά χρήσιμα — στην πραγματικότητα, είναι μία από τις βασικές τεχνολογίες που κάνουν την περιήγηση στο διαδίκτυο τόσο βολική. Εάν αυτά τα αρχεία δεν είναι διαθέσιμα για την αποθήκευση των διαδικτυακών συνεδριών σας, θα πρέπει να συνδεθείτε ξανά στο λογαριασμό σας αφού πλοηγηθείτε σε διαφορετική σελίδα στον ιστότοπο. Στην ουσία, τα cookies είναι κάπως αναπόφευκτα.
Ωστόσο, μπορείτε να διαγράψετε τα cookies όταν δεν χρησιμοποιούνται. Και αν έχετε πρόσβαση σε έναν ιστότοπο μόνο μια φορά στο τόσο, είναι ασφαλές να πούμε ότι η διαγραφή των cookie του προγράμματος περιήγησης για τον συγκεκριμένο ιστότοπο προσφέρει περισσότερα πλεονεκτήματα από αρνητικά. Λόγω του τρόπου με τον οποίο λειτουργεί η παραβίαση περιόδων σύνδεσης, η διαγραφή των cookie του προγράμματος περιήγησής σας μπορεί να αποτρέψει τη συντριπτική πλειοψηφία των προσπαθειών.
Η πειρατεία περιόδων σύνδεσης συμβαίνει συνήθως μέσω phishing, ένεσης κακόβουλου λογισμικού ή επιθέσεων sniffing πακέτων. Ένας χάκερ μπορεί να επιχειρήσει να εξασφαλίσει δόλια την πρόσβαση στα cookie συνεδρίας στέλνοντάς σας έναν ψεύτικο σύνδεσμο σύνδεσης — ή θα μπορούσε απλώς να λάβει τις πληροφορίες υποκλοπώντας δεδομένα ενώ χρησιμοποιεί ένα μη ασφαλές δημόσιο δίκτυο Wi-Fi.
Ορισμένες παραβιάσεις περιόδων σύνδεσης θα επιχειρήσουν να εκμεταλλευτούν τα διακριτικά που είναι αποθηκευμένα στο πρόγραμμα περιήγησής σας. Εδώ είναι χρήσιμο η τακτική διαγραφή cookies. Όταν τα διαγράφετε τακτικά, υπάρχουν λιγότερες διαθέσιμες πληροφορίες για να εργαστείτε—και αν τα στοιχεία σύνδεσης της τράπεζάς σας πριν από δύο εβδομάδες δεν ήταν διαθέσιμα στον χάκερ, θα μπορούσατε να αποτρέψετε μια τρομερή κατάσταση.
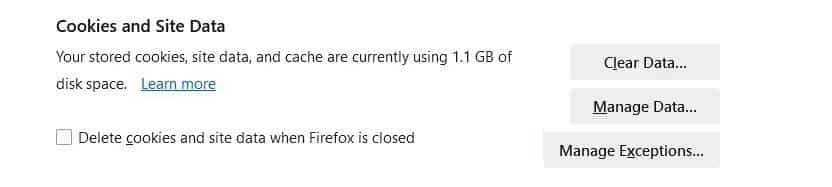
Είναι σαφές ότι η διαγραφή των cookies στο πρόγραμμα περιήγησής σας προσφέρει ορισμένα οφέλη από αυτή την άποψη. Μπορεί να βοηθήσει στην αποτροπή μη εξουσιοδοτημένης πρόσβασης από οποιονδήποτε μπορεί να προσπαθήσει να χρησιμοποιήσει τον υπολογιστή σας και φυσικά. Ο καλύτερος τρόπος για να διασφαλίσετε ότι τα cookies διαγράφονται τακτικά είναι να ρυθμίσετε το πρόγραμμα περιήγησής σας ώστε να διαγράφει αυτόματα τα cookies όταν κλείνετε ή κλείνετε την καρτέλα. Επαληθεύω Πώς να βελτιώσετε το απόρρητο και την ασφάλειά σας στον Firefox αλλάζοντας τις ρυθμίσεις.



Άλλοι τρόποι για να αποτρέψετε την πειρατεία συνεδρίας
Δεν είναι δυνατό να αποτραπεί πλήρως η πειρατεία συνεδρίας, αλλά η άσκηση καλών συνηθειών ασφάλειας στον κυβερνοχώρο μπορεί να μειώσει την πιθανότητα μιας επιτυχημένης επίθεσης. Εκτός από τη διαγραφή των cookie του προγράμματος περιήγησής σας, ακολουθούν ορισμένες συνήθειες που μπορείτε να υιοθετήσετε για να αποτρέψετε την παραβίαση περιόδων σύνδεσης.
Χρησιμοποιήστε μόνο συνδέσεις HTTPS
Το HTTPS (ή Hypertext Transfer Protocol Secure) είναι μια εντυπωσιακή αναβάθμιση σε σχέση με το μη ασφαλές πρωτόκολλο HTTP. Δυστυχώς, το HTTP εξακολουθεί να χρησιμοποιείται στον ιστό και πολλοί χάκερ το εκμεταλλεύονται για να εκτελέσουν κακόβουλα σενάρια που κλέβουν cookies περιόδου λειτουργίας.
Πολλές εφαρμογές προστασίας από ιούς και VPN προσφέρουν μια ρύθμιση που σας επιτρέπει να ανακατευθύνετε αυτόματα το πρόγραμμα περιήγησής σας στην έκδοση HTTPS των ιστότοπων. Θα πρέπει να ελέγξετε εάν έχετε μια εφαρμογή που παρέχει αυτήν τη δυνατότητα—και εάν την παρέχει, θα πρέπει να την ενεργοποιήσετε. Επαληθεύω Εργαλεία διαδικτυακών αγορών που πρέπει να δοκιμάσετε πριν από την επόμενη παραγγελία σας.
Ρυθμίστε τον έλεγχο ταυτότητας πολλαπλών παραγόντων
Η παραβίαση περιόδων σύνδεσης μπορεί να παρακάμψει πολλές μορφές ελέγχου ταυτότητας πολλαπλών παραγόντων, αλλά δεν βλάπτει να προσθέσετε MFA στον λογαριασμό σας. Μπορεί να βοηθήσει να γίνει λιγότερο εφικτό το phishing και ορισμένοι άλλοι τύποι επιθέσεων πειρατείας περιόδου λειτουργίας.
Φυσικά, δεν είναι όλες οι μέθοδοι MFA εξίσου ισχυρές. Πρέπει να χρησιμοποιήσετε μια φυσική συσκευή ελέγχου ταυτότητας ή εφαρμογή ελέγχου ταυτότητας με οποιονδήποτε ιστότοπο που το επιτρέπει. Εάν αυτές οι επιλογές δεν είναι διαθέσιμες, το ηλεκτρονικό ταχυδρομείο ή το SMS είναι αποδεκτές λύσεις ελέγχου ταυτότητας — και ακόμα καλύτερα από το να μην υπάρχει έλεγχος ταυτότητας δύο παραγόντων! Επαληθεύω Τι είναι η παραβίαση ασύρματου δικτύου και πώς προστατεύεστε.
Ελέγξτε τις ενεργές περιόδους σύνδεσης στους λογαριασμούς σας
Πολλοί ιστότοποι προσφέρουν μια καρτέλα στον πίνακα ρυθμίσεων ή απορρήτου που σας επιτρέπει να βλέπετε όλες τις ενεργές περιόδους σύνδεσης για τον λογαριασμό σας. Αυτές οι ρυθμίσεις συνήθως δείχνουν μόνο εσάς σε διαφορετικές συσκευές—η μία μπορεί να είναι η σύνδεση στο smartphone σας, ενώ η άλλη μπορεί να είναι μια υπολειπόμενη περίοδος λειτουργίας από τη χρήση του φορητού υπολογιστή που δανειστήκατε πριν από μερικές εβδομάδες.
Ο τερματισμός αυτών των συνεδριών σε τακτική βάση είναι ένας πολύ καλός τρόπος για να αποτρέψετε την αεροπειρατεία συνεδριών. Όταν διαγράφετε αυτές τις συνεδρίες, οποιοσδήποτε χάκερ που μπορεί να χρησιμοποιούσε μία από αυτές θα αποβληθεί αμέσως. Εάν παρατηρήσετε ύποπτες ενεργές περιόδους σύνδεσης σε έναν ιστότοπο όπως το Facebook, θα πρέπει να φροντίσετε να αλλάξετε αμέσως τον κωδικό πρόσβασης.
Να είστε προσεκτικοί στον Ιστό
Όπως αναφέρθηκε προηγουμένως, δεν υπάρχει τρόπος να αποφύγετε κάθε τύπο επίθεσης πειρατείας συνεδρίας—αλλά μπορείτε να υιοθετήσετε καλές συνήθειες για να μειώσετε την πιθανότητα επιτυχούς στόχευσης. Θα πρέπει να παραμένετε ενημερωμένοι με τις πιο πρόσφατες συστάσεις για την ασφάλεια στον κυβερνοχώρο και να τις εφαρμόζετε στη ζωή σας.
Οι συνήθειες της κοινής λογικής θα είναι αποτελεσματικές για να σας απομακρύνουν από καταστάσεις όπου μπορεί να συμβούν επιθέσεις. Για παράδειγμα, θα πρέπει να αποφεύγετε να ανοίγετε ύποπτα email ή να κάνετε κλικ σε περίεργους συνδέσμους. Θα πρέπει να αποφεύγετε να εργάζεστε με ευαίσθητα δεδομένα σε μη εξουσιοδοτημένο δημόσιο Wi-Fi και δεν πρέπει ποτέ να αφήνετε τη συσκευή σας ξεκλείδωτη ή υπό παρακολούθηση. Επαληθεύω Κίνδυνοι τεχνητής νοημοσύνης και απορρήτου: Προστασία των δεδομένων σας σε έναν αυτοματοποιημένο κόσμο.
Εφαρμόστε καλή υγιεινή στον κυβερνοχώρο
Οι επιθέσεις πειρατείας συνεδρίας γίνονται όλο και πιο περίπλοκες κάθε μέρα που περνάει. Δυστυχώς, δεν υπάρχει καμία πρόβλεψη για το πώς θα μοιάζει ή ποιες μεθόδους μπορεί να χρησιμοποιήσει ένας χάκερ στο μέλλον. Αν και δεν υπάρχει τρόπος να αποφύγετε κάθε hack, μπορείτε να παραμείνετε ασφαλείς στον Ιστό ασκώντας καλές συνήθειες. Μπορείτε να δείτε τώρα Συμβουλές ασφαλείας που βασίζονται στη συμπεριφορά που πρέπει να ακολουθήσετε για να παραμείνετε ασφαλείς στο διαδίκτυο.