Το phishing είναι μια μέθοδος που χρησιμοποιείται από κλέφτες ταυτότητας και απατεώνες για την κλοπή πληροφοριών. Το κάνουν αυτό χρησιμοποιώντας κοινωνική μηχανική ή εξαπάτηση. Ο στόχος είναι να σας εξαπατήσουν ώστε να αποκαλύψετε εμπιστευτικές ή προσωπικές πληροφορίες οι οποίες στη συνέχεια μπορούν να χρησιμοποιηθούν για δόλιους σκοπούς, όπως η κλοπή ταυτότητας.
Αυτοί οι απατεώνες πρέπει να έχουν αρκετές πληροφορίες για να μιμηθούν ή ακόμα και να σας αντικαταστήσουν, στον εικονικό κόσμο του Διαδικτύου ή σε οποιαδήποτε σύγχρονη τράπεζα. Αυτές οι πληροφορίες μπορεί να είναι τόσο βασικές όσο το πλήρες ονοματεπώνυμό σας, ο αριθμός Κοινωνικής Ασφάλισης και η διεύθυνση κατοικίας σας. Μπορεί επίσης να είναι τόσο βαθιά όσο οι αριθμοί τραπεζικών λογαριασμών, οι πληροφορίες σύνδεσης για την ηλεκτρονική τραπεζική, το όνομα της μητέρας σας και ακόμη και να περιλαμβάνει μυστικές ερωτήσεις και απαντήσεις για τους λογαριασμούς σας στο διαδίκτυο ή στο PayPal.

Γρήγοροι σύνδεσμοι
Διαφορετικοί τύποι phishing
Υπάρχουν πολλοί διαφορετικοί τύποι phishing και στοχεύουν σε διαφορετικές ομάδες. Ο πιο συνηθισμένος τύπος είναι ένα απλό email που υποστηρίζει ότι κάποιος χρειάζεται εύλογα τις πληροφορίες σας για να κάνει κάτι που σας ωφελεί. Αυτές οι αξιώσεις περιλαμβάνουν μεταφορά χρημάτων στον τραπεζικό σας λογαριασμό, πληρωμή προστίμων για αποφυγή φυλάκισης, αίτηση φορολογικών και οικονομικών εγγράφων ή οτιδήποτε άλλο μπορεί να σας ζητήσει να στείλετε αυτό που ζητά ο εισβολέας. Εκτός από τις γενικές επιθέσεις, εδώ είναι μερικοί από τους πιο στοχευμένους τύπους επιθέσεων phishing.
Επίθεση phishing
Επίθεση phishing Είναι μια στοχευμένη μορφή phishing. Σε μια επίθεση ψαρέματος με δόρυ, ο εισβολέας έχει κάποιες πληροφορίες για εσάς προτού σας στείλει οτιδήποτε. Παρακολουθούν την παρουσία σας στα μέσα κοινωνικής δικτύωσης για να δουν αν δημοσιεύετε κάτι σχετικά με πρόσφατες αγορές. Παρακολουθούν επίσης οποιαδήποτε αναφορά σε ιστότοπους λιανικής στο διαδίκτυο από τους οποίους έχετε ψωνίσει, προϊόντα που αγοράσατε στο διαδίκτυο ή ακόμα και ιστότοπους γνωριμιών.
Αν γράψετε στο Twitter ότι μόλις αγοράσατε το πιο πρόσφατο iWatch από την Best Buy, έχουν δόλωμα για την παγίδα τους. Και επειδή παρακολουθούν ήδη την παρουσία σας στα μέσα κοινωνικής δικτύωσης, γνωρίζουν λίγα πράγματα για εσάς, όπως το όνομά σας και ίσως την πόλη στην οποία ζείτε για αρχή.
Στη συνέχεια, μπορούν να χρησιμοποιήσουν τις γνώσεις τους για εσάς για να δημιουργήσουν ένα email που ισχυρίζεται ότι είναι από την Best Buy. Αυτό το μήνυμα ηλεκτρονικού ταχυδρομείου μπορεί να ισχυριστεί ότι υπάρχει πρόβλημα με την πιστωτική σας κάρτα για μια πρόσφατη αγορά και ότι πρέπει να συμπληρώσετε τη διαδικτυακή φόρμα τους για να επαληθεύσετε τα στοιχεία της κάρτας σας. Ή μπορεί να προσποιηθούν ότι είναι φίλοι σας και να θέλουν να μάθουν αν έχετε εγκαταστήσει αυτήν την υπέροχη εφαρμογή για το νέο σας iWatch. Εάν όχι, έχουν έτοιμη μια απλή φόρμα εγγραφής για να συμπληρώσετε για να αποκτήσετε την εφαρμογή. Μπορεί ακόμη και να προσποιούνται ότι είναι κάποιος από έναν ιστότοπο γνωριμιών, ισχυριζόμενος ότι το προφίλ σας πρέπει να συμπληρωθεί για να μπορέσετε να λάβετε περισσότερες προβολές.
Οι δυνατότητες είναι ατελείωτες εδώ και θα μπορούσαν να περιλαμβάνουν εκβιασμό, όπως αναφέραμε νωρίτερα φέτος. Εδώ.
CEO Whaling
Το ηλεκτρονικό ψάρεμα στοχεύει κυρίως στην απόκτηση μη εξουσιοδοτημένης πρόσβασης σε πληροφορίες, επομένως οι εισβολείς στοχεύουν στελέχη υψηλού επιπέδου σε εταιρείες για να αποκτήσουν πρόσβαση στους λογαριασμούς email τους. Με πλήρη πρόσβαση σε αυτούς τους λογαριασμούς, μπορούν να έχουν πρόσβαση σε πληροφορίες οποιουδήποτε υπαλλήλου, να ξεκινήσουν δόλιες μεταφορές χρημάτων ή να προκαλέσουν όλεθρο σε οποιοδήποτε τμήμα της εταιρείας. Αυτό το είδος επίθεσης είναι γνωστό ως «φαλαινοθηρία», καθώς οι CEOs παρομοιάζονται με τις μεγάλες «φάλαινες» του επιχειρηματικού κόσμου.
Είναι σπάνιο για τους υπαλλήλους να επαληθεύουν τα αιτήματα των αφεντικών τους Πόσες φορές έχετε ρωτήσει τον διευθυντή σας: «Είστε σίγουροι ότι το χρειάζεστε;» Πότε λαμβάνετε καθοδήγηση από αυτόν; Αυτό συνήθως δεν συμβαίνει, επομένως οι εισβολείς εκμεταλλεύονται αυτήν την εμπιστοσύνη για να αποκτήσουν πρόσβαση σε ευαίσθητες πληροφορίες. Για παράδειγμα, δεν είναι ασυνήθιστο κάποιος να αμφισβητεί το αίτημα ενός Αντιπρόεδρου Πωλήσεων για όλα τα αρχεία HR για ολόκληρη την ομάδα πωλήσεων.
W2 Forms Scam
Το W2 phishing είναι ένας πιο συγκεκριμένος τύπος επίθεσης phishing, όπου ένας εισβολέας χρησιμοποιεί τον λογαριασμό email ενός στελέχους ή τον πλαστοπροσωπεί για να αποκτήσει φόρμες W2 για υπαλλήλους ή φόρμες W9 για εργολάβους. Η φορολογική περίοδος είναι η χειρότερη περίοδος για τέτοιου είδους επιθέσεις, καθώς τα περισσότερα τμήματα μισθοδοσίας των εταιρειών έχουν συνηθίσει να λαμβάνουν τέτοιου είδους αιτήματα.
Αυτά τα αιτήματα δεν χρειάζεται να προέρχονται από στέλεχος εταιρείας. Μπορεί να πλαστογραφηθούν ότι φαίνεται ότι προέρχονται από την IRS, τον κατασκευαστή ενός δημοφιλούς φορολογικού λογισμικού ή ακόμα και από ένα εγκεκριμένο λογιστικό γραφείο. Τα πιο αποτελεσματικά ακούγονται σαν να προέρχονται από υψηλόβαθμο στέλεχος της εταιρείας, αλλά αυτά που ακούγονται σαν να προέρχονται από την εφορία μπορεί να δημιουργήσουν αρκετό φόβο για να αποφύγουν τον έλεγχο.



Επιθέσεις ψαρέματος με λύτρα
Το 2016 υπολογίστηκε ότι Το 90% των email phishing Κουβαλούσα κάποια μορφή ransomware. Ενώ ο στόχος του phishing είναι να αποκτήσει πρόσβαση σε πληροφορίες, οι εισβολείς έχουν αρχίσει να περιλαμβάνουν ένα πακέτο ransomware για να αυξήσουν το εισόδημά τους από αυτές τις επιθέσεις. Στην πραγματικότητα, ορισμένες αναφορές δείχνουν ότι το ransomware έχει γίνει ο κύριος στόχος των περισσότερων επιθέσεων phishing, εκμεταλλευόμενοι ορισμένες ευπάθειες ασφαλείας στα συστήματα.
Η πραγματικά απαίσια πτυχή εδώ είναι ότι αυτοί οι επιτιθέμενοι πιστεύουν ότι όποιος είναι αρκετά αφελής ώστε να πέσει θύμα phishing είναι επίσης πιθανό να πληρώσει τα λύτρα όταν τα αρχεία και οι φωτογραφίες του είναι κλειδωμένα. Δυστυχώς, τα στατιστικά στοιχεία στο τέλος αυτού του άρθρου υποστηρίζουν αυτήν την πεποίθηση, τονίζοντας τη σημασία της ευαισθητοποίησης σχετικά με την ασφάλεια και την ανάγκη λήψης των απαραίτητων προληπτικών μέτρων για την προστασία των δεδομένων από αυτούς τους τύπους επιθέσεων.
Vishing
Με την αυξανόμενη δημοτικότητα των τεχνολογιών Voice over Internet Protocol (VoIP), ορισμένοι phishers έχουν καταφύγει στο να καλούν απευθείας άτομα για να προσπαθήσουν να τους εξαπατήσουν ώστε να εγκαταλείψουν τις πληροφορίες τους. Ένας διακομιστής VoIP μπορεί να ρυθμιστεί για να μιμείται οποιαδήποτε οντότητα θέλει να υποδυθεί ένας phisher, από μια τράπεζα έως μια κρατική υπηρεσία. Οι δυνατότητες εδώ είναι ατελείωτες.
Η δυνατότητα αλλαγής των πληροφοριών αναγνώρισης καλούντος που παρέχονται από τον διακομιστή, καθώς και η δυνατότητα καθορισμού του κωδικού περιοχής από τον οποίο καλεί ο διακομιστής, διευκολύνει έναν απατεώνα να υποδύεται κάποιον άλλο μέσω τηλεφώνου. Με την εξωτερική ανάθεση σε άνοδο αυτές τις μέρες, οι απατεώνες δεν χρειάζεται καν να έχουν τα αραβικά ως πρώτη τους γλώσσα για να έχουν επιτυχία σε αυτό το είδος απάτης.
Απάτη SMS (SMiShing)
Σύμφωνα με μια έκθεση του 2010, το 90% των μηνυμάτων κειμένου διαβάζονται μέσα σε τρία λεπτά από τη λήψη και το ποσοστό ανάγνωσης των μηνυμάτων κειμένου είναι 99%. Σύνδεσμος αναφοράς. Έτσι, δεν αποτελεί έκπληξη το γεγονός ότι τα SMS έχουν γίνει ένας άλλος τρόπος για τους απατεώνες να στοχεύουν θύματα.
Όπως κάθε άλλη καμπάνια phishing, ο απατεώνας στέλνει ένα μαζικό μήνυμα κειμένου σε εκατοντάδες ή και χιλιάδες αριθμούς τηλεφώνου με αξιώσεις όπως "Η πιστωτική/χρεωστική κάρτα σας έχει απενεργοποιηθεί λόγω ύποπτης δραστηριότητας. Καλέστε τον αριθμό μας χωρίς χρέωση για να επαληθεύσετε τα στοιχεία σας." Ή «Έχετε επιλεγεί για να κερδίσετε ένα έπαθλο αγορών 1,000 $. Απλώς πρέπει να είστε μεταξύ των πρώτων 100 επισκεπτών σε αυτόν τον ιστότοπο για να διεκδικήσετε το βραβείο σας." Αυτές οι μέθοδοι στοχεύουν να λάβουν μια γρήγορη απάντηση και να συλλέξουν όσο το δυνατόν περισσότερες πληροφορίες για το θύμα.
Ποιες είναι οι πιο κοινές τεχνικές επίθεσης phishing;
Οι πιο συνηθισμένες τεχνικές ηλεκτρονικού ψαρέματος πραγματοποιούνται μέσω email, όπου τα email που μεταμφιέζονται ως προέρχονται από επίσημες πηγές όπως το PayPal, μια μεγάλη τράπεζα ή ακόμα και το FBI, η CIA ή το Υπουργείο Εσωτερικής Ασφάλειας, για να αναφέρουμε μερικά. Αυτά τα μηνύματα περιέχουν όλα τα επίσημα λογότυπα της οντότητας που πλαστοπροσωπείται, αλλά φέρουν δύο σημαντικές ενδείξεις ότι πρόκειται για δόλια μηνύματα:
- Αυτά τα μηνύματα είναι επείγοντα και απαιτούν από εσάς να λάβετε άμεσα μέτρα για να αποτρέψετε κάτι κακό από το να συμβεί, όπως κατάσχεση περιουσιακών στοιχείων, κλείδωμα λογαριασμού ή ακόμα και σύλληψη.
- Αυτά τα μηνύματα περιέχουν είτε ένα συνημμένο αρχείο που μπορείτε να συμπληρώσετε είτε έναν σύνδεσμο προς έναν ιστότοπο με πεδία για τα προσωπικά σας στοιχεία που μπορείτε να συμπληρώσετε.
Θυμηθείτε, ο στόχος του εισβολέα στις επιθέσεις phishing είναι να συλλέξει τα προσωπικά σας στοιχεία που δεν δίνετε σε κανέναν. Για να το πετύχει αυτό, ο εισβολέας προσπαθεί να σας πείσει ότι έχετε να κάνετε με μια επίσημη οντότητα και ότι έχει καλό λόγο να συλλέξει αυτές τις πληροφορίες. Επομένως, να είστε πάντα προσεκτικοί όταν αντιμετωπίζετε μηνύματα ηλεκτρονικού ταχυδρομείου που ζητούν τα προσωπικά σας στοιχεία.
Παραδείγματα phishing:
- Ενδέχεται να λάβετε ένα email από το PayPal που δηλώνει ότι έχει εντοπιστεί ύποπτη δραστηριότητα στον λογαριασμό σας. Ως προληπτικό μέτρο, έχουν αναστείλει τον λογαριασμό σας μέχρι να παράσχετε επαρκείς πληροφορίες για να αποδείξετε ότι είστε ο κάτοχος του λογαριασμού. Αυτό γίνεται είτε συμπληρώνοντας τη συνημμένη φόρμα και κάνοντας κλικ στο κουμπί "Υποβολή" είτε απαντώντας στο email τους με απαντήσεις σε μια λίστα ερωτήσεων, όπως "Ποιο είναι το πατρικό όνομα της μητέρας σου;" "Ποια τράπεζα χρησιμοποιείτε για τον προσωπικό σας λογαριασμό;" Και ακόμη και "Ποιοι είναι οι αριθμοί τραπεζικών λογαριασμών σας για όλους τους τρέχοντες λογαριασμούς σας;"
- Η Wells Fargo ενδέχεται να παρατηρήσει ύποπτη δραστηριότητα στην πιστωτική σας κάρτα και να αναστείλει τον λογαριασμό σας. Για να καταργήσετε την αναστολή του λογαριασμού σας, θα πρέπει να συμπληρώσετε το συνημμένο έγγραφο και να το στείλετε μέσω email χρησιμοποιώντας τον σύνδεσμο στο έγγραφο.
- Το FBI μπορεί να ισχυριστεί ότι εντοπίζει παράνομη δραστηριότητα στη διεύθυνση IP του υπολογιστή σας. Εάν δεν συμπληρώσετε τη συνημμένη φόρμα και δεν καταθέσετε εγγύηση (συνήθως ένα Bitcoin), θα εκδοθεί ένταλμα σύλληψης στην τοπική σας υπηρεσία επιβολής του νόμου για να σας συλλάβει και να σας κρατήσει μέχρι την ημερομηνία της δίκης σας.
- Μπορεί να λάβετε ειδοποίηση ότι έχετε κερδίσει μια λαχειοφόρο αγορά για την οποία δεν έχετε αγοράσει προηγουμένως εισιτήριο.
Οι δόλιες ιστοσελίδες είναι επίσης ένας αποτελεσματικός τρόπος για να κάνουν τους χρήστες που δεν το θέλουν να παρέχουν πληροφορίες που κανονικά δεν θα παρείχαν. Αυτές μπορεί να είναι ψεύτικες σελίδες σύνδεσης που έχουν σχεδιαστεί για να μοιάζουν ακριβώς με μια δημοφιλή ή γνωστή εταιρεία. Σύμφωνα με τη SymantecΣτους χρήστες της δημοφιλούς υπηρεσίας αποθήκευσης cloud, Dropbox, παρουσιάστηκε μια ψεύτικη σελίδα σύνδεσης που φιλοξενούνταν από την ίδια υπηρεσία αποθήκευσης cloud.
Μια πολύ εξελιγμένη έκδοση αυτού του τέχνασμα χρησιμοποιείται για την απόκτηση των διαπιστευτηρίων σύνδεσης του χρήστη, τα οποία η ψεύτικη σελίδα σύνδεσης καταγράφει σε απλό κείμενο για μελλοντική χρήση από τον εισβολέα. Στη συνέχεια, το πρόγραμμα περιήγησης του χρήστη ανακατευθύνεται στην πραγματική σελίδα σύνδεσης του ιστότοπου χρησιμοποιώντας τα παρεχόμενα διαπιστευτήρια. Το συνολικό αποτέλεσμα είναι ότι ο χρήστης είναι συνδεδεμένος χωρίς καμία ένδειξη ότι οι πληροφορίες του έχουν κλαπεί.
Στη συνέχεια, ο εισβολέας μπορεί, με την άνεσή του, να συνδεθεί στο λογαριασμό του χρήστη και να τον ελέγξει. Μπορούν επίσης να δοκιμάσουν τα ίδια διαπιστευτήρια σε άλλες διαδικτυακές υπηρεσίες για να δουν εάν ο εν λόγω χρήστης έχει χρησιμοποιήσει τον ίδιο συνδυασμό ονόματος χρήστη και κωδικού πρόσβασης αλλού, όπως το Gmail ή το Yahoo! Ή στο eBay ή σε όλους τους μεγάλους ιστότοπους διαδικτυακών τραπεζικών συναλλαγών.
Το Διαδίκτυο δεν είναι το μόνο μέσο phishing. Καθώς τα smartphone γίνονται πιο δημοφιλή, η χρήση μηνυμάτων SMS και τηλεφωνικών κλήσεων προς αριθμούς κινητών τηλεφώνων με αιτήματα για πληροφορίες έχει επίσης αυξηθεί. Ένας εισβολέας θα μπορούσε να αλλάξει το αναγνωριστικό καλούντος για να εμφανίσει ψευδείς πληροφορίες ή ακόμη και να χρησιμοποιήσει έναν αριθμό τηλεφώνου VoIP με έναν τοπικό κωδικό περιοχής για το πιθανό θύμα.
Στη συνέχεια, μπορούν να προσποιηθούν ότι είναι τράπεζα, επεξεργαστής πιστωτικών καρτών ή ακόμη και τοπικές αρχές επιβολής του νόμου. Δεδομένου ότι ασχολούνται με την εξαπάτηση ανθρώπων, κανένας ισχυρισμός δεν είναι υπερβολικός, εφόσον λειτουργεί.
Πώς να αποφύγετε να γίνετε θύμα διαδικτυακής απάτης
Πρώτον, μην πανικοβάλλεστε. Όποιο κι αν είναι το email, το τηλεφώνημα ή ο ιστότοπος που προσπαθεί να σας ξεγελάσει, να θυμάστε ότι δεν είναι τόσο κακό όσο φαίνεται. Εάν συνέβαινε αυτό, δεν θα είχατε λάβει ειδοποίηση μέσω προηχογραφημένου μηνύματος σε τηλεφωνική κλήση, email ή αναδυόμενη διαφήμιση ενώ περιηγείζατε στο Διαδίκτυο.
Όταν μια τράπεζα όπως η Wells Fargo εντοπίζει ύποπτη δραστηριότητα στον λογαριασμό σας, η συνήθης πολιτική της είναι να απορρίψουν την ύποπτη συναλλαγή και να επικοινωνήσουν μαζί σας τηλεφωνικά με την ομάδα απάτης για να επαληθεύσουν εάν πρόκειται για νόμιμη αγορά.
Το PayPal μπορεί μερικές φορές να παγώνει λογαριασμούς όταν υπάρχουν προβλήματα, αλλά δεν θα σας στείλει ποτέ ένα συνημμένο για να συμπληρώσετε και να επιστρέψετε σε αυτούς. Επίσης, δεν θα σας ζητήσουν λεπτομέρειες όπως το πατρικό όνομα της μητέρας σας, εκτός ίσως ως μυστική ερώτηση εάν ξεχάσετε τον κωδικό πρόσβασής σας.
Το FBI έχει τη φήμη ότι κλείνει παράνομους ιστότοπους και αντικαθιστά τις αρχικές τους σελίδες με τη δική του σελίδα προειδοποίησης. Ωστόσο, η επίσκεψη σε έναν από αυτούς τους ιστότοπους δεν αποτελεί παράνομη δραστηριότητα, επομένως δεν μπορεί να επιβληθεί πρόστιμο για την επίσκεψη σε έναν ιστότοπο.
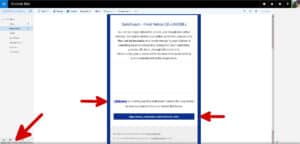
Εάν το email περιέχει έναν σύνδεσμο, θα είναι στην αρχική τους σελίδα ή ίσως στη σελίδα σύνδεσής τους. Για να επαληθεύσετε έναν σύνδεσμο, απλώς τοποθετήστε το ποντίκι σας πάνω από τον σύνδεσμο, αλλά μην κάνετε κλικ σε αυτόν. Όταν τοποθετείτε το ποντίκι σας πάνω από έναν σύνδεσμο, εμφανίζεται ένα μικρό αναδυόμενο πλαίσιο στο κάτω μέρος του παραθύρου που δείχνει πού κατευθύνεται αυτός ο σύνδεσμος.
Ακριβώς επειδή βλέπετε το PayPal με μπλε γράμματα με μια υπογράμμιση στο σώμα ενός email δεν σημαίνει ότι ο ιστότοπος που θα ανοίξει είναι το PayPal. Μπορεί να είναι ιστότοπος απάτης.
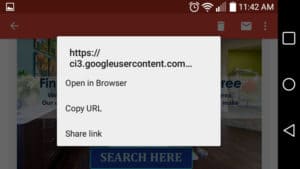
Σε κινητές συσκευές, ενώ διαβάζετε email, μπορείτε να πατήσετε παρατεταμένα έναν σύνδεσμο μέσα στο email για να δείτε τον προορισμό του. Στη συνέχεια, θα έχετε την επιλογή να αντιγράψετε τη διεύθυνση URL, να την ανοίξετε στο προεπιλεγμένο πρόγραμμα περιήγησης της συσκευής σας ή να την αποεπιλέξετε.
Μερικές φορές, η διεύθυνση URL κρύβεται χρησιμοποιώντας ιστότοπους όπως: bit.ly. Ο σκοπός αυτών των ιστότοπων είναι να συντομεύουν τις διευθύνσεις URL ώστε να ταιριάζουν σε tweets ή αναρτήσεις microblog όπου έχετε περιορισμένο αριθμό χαρακτήρων για την ανάρτησή σας. Δεν υπάρχει λόγος να αποκρύψετε τη διεύθυνση URL προορισμού για νόμιμη αλληλογραφία που παραδίδεται μέσω email.
Για δόλιους ιστότοπους, τα πιο σημαντικά πράγματα που πρέπει να ελέγξετε είναι η πραγματική διεύθυνση τοποθεσίας, η παρουσία πιστοποιητικού ασφαλείας και η εγκυρότητα οποιουδήποτε τέτοιου πιστοποιητικού.
- Εάν το email έχει συνημμένο, διαγράψτε το και προχωρήστε σε άλλα πράγματα. Οι τράπεζες, το PayPal και το FBI γνωρίζουν πολύ καλά ότι τα συνημμένα δεν πρέπει να περιλαμβάνονται σε καμία επίσημη αλληλογραφία. Μην το ανοίξετε, μην απαντήσετε στο email και σίγουρα μην κάνετε κλικ σε κανέναν σύνδεσμο σε αυτό. Είναι απάτη και μπορεί να διαγραφεί με ασφάλεια. Οι μόνες εξαιρέσεις σε αυτόν τον κανόνα είναι: ψηφιακές υπογραφές, που μερικές φορές μπορεί να εμφανίζονται ως συνημμένα. Διαφορετικά, τα προσαρτήματα θα πρέπει να αντιμετωπίζονται ως το πιο επικίνδυνο πράγμα.
- Οι κεφαλίδες email είναι μια καταγραφή από πού προήλθε το email, πού στάλθηκε και ποια διεύθυνση θα χρησιμοποιηθεί για απαντήσεις. Υπάρχουν πολλές πληροφορίες αποθηκευμένες στο κεφάλι, αλλά αυτές οι τρεις πληροφορίες είναι σημαντικές για τον εντοπισμό πιθανής απάτης. Είναι πολύ εύκολο να κάνετε ένα email να μοιάζει σαν να προέρχεται από το PayPal ή την Bank of America, αλλά είναι δύσκολο να κρύψετε την πραγματική διεύθυνση email από την οποία προήλθε. Στο Hotmail, όταν ένα email επισημαίνεται ως ανεπιθύμητο από τη Microsoft, η πλήρης διεύθυνση email του αποστολέα εμφανίζεται αυτόματα στο επάνω μέρος του email όταν ανοίγει. Εάν το email δεν έχει επισημανθεί ως ανεπιθύμητο, μπορείτε να ελέγξετε τη διεύθυνση email ανοίγοντας το email και τοποθετώντας το δείκτη του ποντικιού πάνω από το όνομα του αποστολέα.
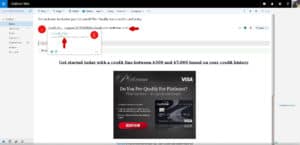
- Το ίδιο ισχύει για τυχόν συνδέσμους μέσα στο email. Εάν τοποθετήσετε το ποντίκι σας πάνω από τον σύνδεσμο, αλλά δεν κάνετε κλικ σε αυτόν, θα δείτε μια μικρή γραμμή στο κάτω μέρος του παραθύρου του προγράμματος περιήγησής σας με τη διεύθυνση URL προορισμού του συνδέσμου. Εάν αυτή η διεύθυνση URL δεν περιέχει το όνομα της εταιρείας από την οποία ισχυρίζεται ότι προέρχεται το email, μην κάνετε κλικ σε αυτήν. Κλείστε αυτό το email, ανοίξτε ένα πρόγραμμα περιήγησης και πληκτρολογήστε μόνοι σας τη διεύθυνση ιστού της εταιρείας.
- Οποιοσδήποτε ισχυρισμός ότι έχετε χρήματα από οποιονδήποτε εκτός της χώρας σας είναι σχεδόν 100% εγγυημένο ότι είναι απάτη. Κανείς δεν πληρώνεται για να ψάξει σε παλιά αρχεία για να βρει τους παραλήπτες των χρημάτων. Κανένας τραπεζίτης ή κυβερνητικός αξιωματούχος οποιουδήποτε είδους δεν θα προσπαθούσε να βγάλει χρήματα από τη χώρα του καλώντας ένα τυχαίο άτομο στο διαδίκτυο και κάνοντας μια συμφωνία. Καμία τράπεζα με την οποία έχετε συναλλαγεί ποτέ δεν θα έχει λογαριασμό στο όνομά σας που θα σας περιμένει να τον παραλάβετε.
- Ένας ιστότοπος που ισχυρίζεται ότι έχει βρει ιούς στον υπολογιστή σας. Δεν υπάρχουν ιστότοποι που να έχουν τη δυνατότητα να σαρώνουν τον υπολογιστή σας για ιούς. Οι ιοί υπολογιστών είναι κακόβουλα μικροπράγματα που απαιτούν πολύ περισσότερη πρόσβαση στον υπολογιστή σας από ό,τι μπορεί να διαχειριστεί μια ιστοσελίδα. Ένα πραγματικό πρόγραμμα προστασίας από ιούς όχι μόνο σαρώνει τα αρχεία στον σκληρό σας δίσκο για σημάδια μόλυνσης, αλλά εξετάζει επίσης προγράμματα που εκτελούνται, ενεργές υπηρεσίες, κρυφά βοηθητικά προγράμματα και οποιαδήποτε άλλη περιοχή όπου υπάρχει υποψία ότι υπάρχουν αυτά τα σφάλματα. Η εξέταση όλων αυτών των περιοχών απαιτεί χρόνο και πόρους όπως η επεξεργαστική ισχύς. Αυτό δεν είναι κάτι που μπορεί να γίνει από έναν ιστότοπο.
- Ένα αναδυόμενο παράθυρο από το FBI σας επιβάλλει πρόστιμα για παράνομη διαδικτυακή δραστηριότητα. Το FBI δεν χρησιμοποιεί αναδυόμενα παράθυρα για να πιάσει διαδικτυακούς εγκληματίες. Θα κλείσουν ιστότοπους που εμπορεύονται παράνομα αγαθά ή εμπλέκονται σε πειρατεία, αλλά δεν μπορούν να επιβάλουν πρόστιμα στους ανθρώπους που επισκέπτονται αυτούς τους ιστότοπους. Μόνο ένας δικαστής έχει την εξουσία να επιβάλει πρόστιμο σε ύποπτο εγκληματία. Το FBI μπορεί να συγκεντρώσει στοιχεία, να δημιουργήσει μια υπόθεση, να αναζητήσει ένταλμα σύλληψης για έναν ύποπτο και να κάνει την πραγματική σύλληψη όταν ένας δικαστής υπογράψει το ένταλμα. Δεν έχουν καμία εξουσία να επιβάλλουν πρόστιμο σε κανέναν.
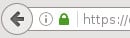
- Ένας ιστότοπος που επισκέπτεστε τακτικά εμφανίζεται και σας ζητά να συνδεθείτε αλλά δεν εμφανίζει πράσινο κλείδωμα είναι πολύ ύποπτος. Η σύνδεση σε μια νόμιμη εταιρεία θα έχει ένα πιστοποιητικό ασφαλείας που αντιστοιχεί στη διεύθυνση URL του ιστότοπου, το οποίο μπορεί να επαληθευτεί από το πρόγραμμα περιήγησής σας, εμφανίζοντας το πράσινο εικονίδιο κλειδώματος που αναφέρθηκε προηγουμένως. Το καλύτερο στοίχημά σας για αυτές τις σελίδες είναι να κλείσετε τη σελίδα, να ανοίξετε μια νέα καρτέλα και να πληκτρολογήσετε μόνοι σας την πραγματική διεύθυνση URL. Εναλλακτικά, μπορείτε να ελέγξετε τη λίστα Αγαπημένων ή Σελιδοδεικτών και να κάνετε κλικ στον σύνδεσμο που αποθηκεύσατε εκεί.
- Ψεύτικοι υποτομείς. Αυτή είναι μια έξυπνη τακτική όπου ο απατεώνας δημιουργεί έναν ιστότοπο που μοιάζει ακριβώς με την αρχική σελίδα της εταιρείας ή της εταιρείας που επιθυμεί να υποδυθεί. Δυστυχώς, η διεύθυνση URL για αυτήν την οντότητα έχει ήδη ληφθεί. Για παράδειγμα, επί του παρόντος δεν μπορούν να καταχωρήσουν το όνομα τομέα paypal.com επειδή το PayPal έχει ήδη δεσμεύσει αυτόν τον τομέα. Αλλά, ας υποθέσουμε ότι ο απατεώνας έχει καταχωρήσει το iamascammer.com ως προσωπικό του τομέα. Στη συνέχεια, μπορεί να προσπαθήσει να καταχωρήσει τον υποτομέα paypal.iamascammer.com. Στη συνέχεια, δημιουργούν μια ιστοσελίδα για αυτόν τον υποτομέα που μοιάζει ακριβώς με μια σελίδα PayPal, αλλά με μια επιπλέον ανατροπή. Κάθε φορά που ένας χρήστης πληκτρολογεί τα στοιχεία σύνδεσής του, εμφανίζεται μια σελίδα που του ζητά να επιβεβαιώσει.
Πώς να αναφέρετε δόλια μηνύματα ηλεκτρονικού ταχυδρομείου
Οι περισσότεροι άνθρωποι διαγράφουν μηνύματα ηλεκτρονικού ψαρέματος αμέσως μόλις τα λάβουν, και αυτό είναι καλό. Ωστόσο, εάν ένα από αυτά τα μηνύματα περάσει μέσα από το φίλτρο ανεπιθύμητης αλληλογραφίας και φαίνεται ιδιαίτερα αποτελεσματικό ή επικίνδυνο ή εάν το έχετε βαρεθεί και θέλετε να αναλάβετε έναν πιο ενεργό ρόλο στη διακοπή του phishing, μπορείτε να αναφέρετε τα δόλια μηνύματα ηλεκτρονικού ταχυδρομείου στις αρμόδιες αρχές.
Στις Ηνωμένες Πολιτείες, έχετε πολλά μέρη για να αναφέρετε phishing. Προώθηση email σε:
- Ομοσπονδιακή Επιτροπή Εμπορίου FTC στις [προστασία μέσω email]
- Ομάδα Εργασίας κατά του Phishing για [προστασία μέσω email]
- Ομάδα Ετοιμότητας Έκτακτης Ανάγκης Υπολογιστών ΗΠΑ US-CERT on [προστασία μέσω email]
- Το νομικό πρόσωπο του οποίου η ταυτότητα πλαστοπροσωπήθηκε, είτε πρόκειται για τράπεζα είτε για άλλη εταιρεία.
Η Ομοσπονδιακή Επιτροπή Εμπορίου σημειώνει ότι είναι χρήσιμο να συμπεριλάβετε την πλήρη κεφαλίδα email, η οποία περιλαμβάνει τα εμφανιζόμενα ονόματα και τις διευθύνσεις email τόσο του αποστολέα όσο και του παραλήπτη, την ημερομηνία και το θέμα. Ορισμένες από αυτές τις πληροφορίες είναι κρυμμένες από προεπιλογή σε ορισμένα προγράμματα ηλεκτρονικού ταχυδρομείου, επομένως ίσως χρειαστεί να ερευνήσετε πώς να προβάλετε αυτές τις πληροφορίες. Συνιστάται να επισυνάψετε ένα στιγμιότυπο οθόνης του αρχικού μηνύματος κατά την αναφορά.
Οι κάτοικοι του Ηνωμένου Βασιλείου μπορούν να αναφέρουν απάτες phishing στο Ιστοσελίδα Action Fraud. Οι χρήστες πρέπει απλώς να απαντήσουν σε μερικές ερωτήσεις σχετικά με την απόπειρα ψαρέματος και ποιον υποδύεται την ταυτότητα για να λάβουν την κατάλληλη διεύθυνση ηλεκτρονικού ταχυδρομείου για να προωθήσουν το μήνυμα.
Επισκευή ζημιάς μετά από απάτη
Εάν πέσετε θύμα απάτης ηλεκτρονικού ψαρέματος, θα χρειαστεί να λάβετε ορισμένα μέτρα για να περιορίσετε τη ζημιά. Αρχίστε να το αντιμετωπίζετε ως υπόθεση. Κλοπή ταυτότητας, γιατί σε αυτό θα μπορούσε να οδηγήσει αν δεν ενεργήσετε γρήγορα.
Κλείστε αμέσως τον υπολογιστή σας εάν η επίθεση phishing περιλαμβάνει πακέτο ransomware. Εάν πιστεύετε ότι μπορεί να έχετε μόλυνση από ransomware, ζητήστε βοήθεια από έναν επαγγελματία. Εάν ο υπολογιστής σχετίζεται με την εργασία, ειδοποιήστε αμέσως την ομάδα IT σας. Μην διστάσετε για αυτό. Αυτός ο τύπος μόλυνσης μπορεί γρήγορα να εξαπλωθεί στους διακομιστές της εταιρείας και στα καταστήματα δεδομένων δικτύου, προκαλώντας πραγματικό χάος.
Εάν είναι υπολογιστής, θα εξακολουθείτε να χρειάζεστε βοήθεια. Ρωτήστε την ομάδα IT της επιχείρησής σας εάν μπορεί να σας βοηθήσει. Μάλλον δεν μπορούν, αλλά ρωτήστε τους πάντως. Εάν δεν μπορούν να βοηθήσουν, μπορεί να γνωρίζουν κάποιον στην περιοχή σας που μπορεί, όπως έναν τοπικό ελεύθερο επαγγελματία ή εργολάβο. Ο στόχος εδώ είναι να λάβετε βοήθεια από κάποιον που μπορεί είτε να ανακτήσει τα σημαντικά δεδομένα σας είτε να προστατεύσει αυτά που δεν είναι ακόμα κλειδωμένα.
Η δεύτερη ενέργεια σας θα πρέπει να είναι εξίσου γρήγορη. Πρέπει να συνδεθείτε στο Διαδίκτυο, χρησιμοποιώντας διαφορετικό υπολογιστή και να αρχίσετε να αλλάζετε τους κωδικούς πρόσβασής σας. Ξεκινήστε με την ηλεκτρονική τραπεζική και περιηγηθείτε σε όλους τους ιστότοπους που έχουν να κάνουν με τα χρήματά σας. Μόλις τα χρήματά σας είναι ασφαλή, μεταβείτε στους λογαριασμούς email σας, στις υπηρεσίες αποθήκευσης αρχείων, στους λογαριασμούς μέσων κοινωνικής δικτύωσης και σε οποιουσδήποτε άλλους ιστότοπους που απαιτούν σύνδεση. Εάν δεν μπορείτε να θυμηθείτε όλους τους ιστότοπους που απαιτούν σύνδεση, μην ενεργοποιήσετε τον υπολογιστή σας για έλεγχο, όχι μέχρι να ελεγχθεί από έναν εξειδικευμένο τεχνικό.
Θα χρειαστεί επίσης να επικοινωνήσετε με τα μεγάλα πιστωτικά γραφεία και να τοποθετήσετε μια ειδοποίηση απάτης στον πιστωτικό σας λογαριασμό ως πιθανό θύμα κλοπής ταυτότητας. Αυτό δεν εμποδίζει έναν κλέφτη ταυτότητας να χρησιμοποιήσει την ταυτότητά σας, αλλά διευκολύνει την επιδιόρθωση της ζημιάς στην πίστωσή σας αφού συμβεί. Θα χρειαστεί επίσης να αρχίσετε να παρακολουθείτε στενά την πίστωσή σας τα επόμενα χρόνια. Όσο πιο γρήγορα ανταποκριθείτε σε μια κατάσταση κλοπής ταυτότητας, τόσο πιο εύκολο θα είναι να ανακτήσετε τον έλεγχο της ταυτότητάς σας όταν τα πράγματα πάνε στραβά.
Εάν παρείχατε τα στοιχεία της χρεωστικής ή πιστωτικής σας κάρτας, επικοινωνήστε με την τράπεζά σας και αναφέρετε την κλοπή της κάρτας. Θα πρέπει επίσης να παρακολουθείτε προσεκτικά τον λογαριασμό που σχετίζεται με την κάρτα. Εάν δοθεί ο ίδιος αριθμός λογαριασμού στον εισβολέα, ζητήστε από την τράπεζά σας να κλείσει αυτόν τον λογαριασμό και να ανοίξει έναν νέο, μεταφέροντας τα χρήματά σας στον νέο λογαριασμό στη διαδικασία. Παρακολουθήστε στενά τις καταστάσεις του λογαριασμού σας για τυχόν ύποπτες ή μη εξουσιοδοτημένες αγορές.
Εάν η σύνδεσή σας στο PayPal ή στο eBay έχει παραβιαστεί, δοκιμάστε να συνδεθείτε στον λογαριασμό σας. Εάν μπορείτε, αλλάξτε τον κωδικό πρόσβασής σας και όλες τις ερωτήσεις ασφαλείας. Συνιστάται ιδιαίτερα να ρυθμίσετε τον έλεγχο ταυτότητας δύο παραγόντων για τυχόν λογαριασμούς που το επιτρέπουν, καθώς συμβάλλει στη μείωση του κινδύνου να μπορέσει ένας εισβολέας να θέσει σε κίνδυνο τον λογαριασμό σας, ακόμα κι αν έχει τα διαπιστευτήρια σύνδεσής σας.
Εάν δεν μπορείτε πλέον να συνδεθείτε στον λογαριασμό σας, πρέπει να επικοινωνήσετε με την εταιρεία και να αναφέρετε την παραβίαση λογαριασμού. Αμέσως. Όσο περισσότερο περιμένετε να ενεργήσετε σε αυτό, τόσο μεγαλύτερη ζημιά μπορεί να προκαλέσει στους λογαριασμούς σας.
Αλλαγές
Το πρόβλημα του phishing και των διαδικτυακών απατών έχει γίνει τόσο σοβαρό που πολλές εταιρείες εργάζονται τώρα για τη συλλογή δεδομένων και την αναφορά των γεγονότων που σχετίζονται με αυτούς τους τύπους επιθέσεων. Σύμφωνα με Για μια πρόσφατη αναφοράΠερίπου το 30% των μηνυμάτων ηλεκτρονικού ψαρέματος ανοίγουν. Αυτή είναι μια συντηρητική εκτίμηση που βασίζεται σε δείγμα δεδομένων από μία εταιρεία. Υπάρχουν και άλλες ομάδες που ισχυρίζονται ότι αυτός ο αριθμός θα μπορούσε να φτάσει το 50%, αλλά δεν έχουν τα ακριβή νούμερα για να υποστηρίξουν τον ισχυρισμό τους. σε Άλλη αναφοράΥπήρξε σημαντική αύξηση στα μηνύματα ηλεκτρονικού ψαρέματος που αποστέλλονται το 2016.
Διεξήγαγε η JPMorgan Chase Bank Δοκιμάστηκε το 2015 Για να μάθει πόσοι από τους υπαλλήλους του θα πέσουν θύματα απάτης phishing. Ένα τεράστιο 20% των εργαζομένων άνοιξε το δόλιο email. Αυτό είναι ένα εντυπωσιακό ποσοστό επιτυχίας. Είναι περισσότερο από αρκετό για να δικαιολογήσετε τη δημιουργία ενός μόνο email και την άντλησή του μέσω ενός ολοκληρωμένου προγράμματος email σε μια λίστα με εκατοντάδες χιλιάδες διευθύνσεις email.
έχω καθορίσει Ομάδα Εργασίας κατά του Phishing 123,555 μοναδικοί ιστότοποι phishing στις αρχές του 2016. Το τελευταίο τρίμηνο του 2016, που αναφέρθηκαν Ο όμιλος είπε ότι οι πελάτες του έλαβαν 95,555 μοναδικές καμπάνιες ηλεκτρονικού ψαρέματος. Αυτή η έκθεση διαπίστωσε επίσης ότι οι εταιρείες στον τομέα των χρηματοοικονομικών υπηρεσιών ήταν οι προτιμώμενοι στόχοι 19.6% των περιπτώσεων σε αυτές τις καμπάνιες.
Δεν χρειάζονται πολλά μαθηματικά για να συνειδητοποιήσουμε ότι μια μεγάλη τραπεζική οντότητα όπως η JPMorgan θα μπορούσε να πέσει θύμα σχεδόν 4,000 από αυτές τις καμπάνιες. Αυτό σημαίνει ότι θα μπορούσαν να υπάρχουν σχεδόν 4,000 επιτυχημένες καμπάνιες phishing σε μία μόνο τράπεζα.
Περίληψη
Ο βασικός κανόνας όσον αφορά τα email είναι να τα αντιμετωπίζετε όλα με προσοχή. Εάν η τράπεζά σας χρειάζεται πραγματικά να κλείσει τον λογαριασμό σας, θα σας καλέσουν. Όταν το PayPal έχει πρόβλημα με τη δραστηριότητα του λογαριασμού σας, σας ενημερώνει, αλλά δεν ζητά περισσότερες πληροφορίες από αυτές που έχει ήδη. Και σίγουρα δεν θα σας ζητήσουν ποτέ να επιβεβαιώσετε τα στοιχεία του λογαριασμού σας σε ένα συνημμένο που πρέπει να συμπληρώσετε και να τους στείλετε.
Οι περισσότεροι οργανισμοί έχουν αυστηρές πολιτικές κατά της αποστολής τυχόν συνημμένων μέσω email. Επίσης, οποιοδήποτε μήνυμα ηλεκτρονικού ταχυδρομείου προέρχεται από τη φυσική οντότητα θα απευθύνεται σε εσάς, θα περιέχει το όνομα ή το όνομα χρήστη του λογαριασμού σας και θα περιέχει μια διεύθυνση απάντησης που αποτελεί μέρος της φυσικής παρουσίας αυτής της οντότητας στον ιστό.
Όσον αφορά τους ιστότοπους, να είστε προσεκτικοί με ό,τι εμφανίζεται σε ένα νέο παράθυρο ή καρτέλα προγράμματος περιήγησης. Ειδικά αν περιηγείστε σε ιστότοπους που έχουν φωτογραφίες κουνελιών με πίτες στο κεφάλι τους.
Οποιοσδήποτε μπορεί να δημιουργήσει έναν ιστότοπο ώστε να μοιάζει ακριβώς με έναν άλλο ιστότοπο. Μπορούν ακόμη και να λάβουν ένα πιστοποιητικό που να δείχνει ότι το URL είναι αυτό που ισχυρίζεται ότι είναι. Αλλά αν ο ιστότοπος είναι https://www.barikofamerica.com/, μπορείτε να είστε βέβαιοι ότι στην πραγματικότητα δεν συνδέεται με την Bank of America, παρόλο που μπορεί να μοιάζει ακριβώς με την αρχική τους σελίδα.
Λάβετε υπόψη ότι τη στιγμή της σύνταξης, η https://www.barikofamerica.com/ δεν είναι πραγματικός ιστότοπος. Χρησιμοποιείται εδώ ως ένας μόνο τρόπος για να χρησιμοποιήσετε ένα τυπογραφικό λάθος για να συγκαλύψετε έναν πιθανό ιστότοπο ηλεκτρονικού ψαρέματος.
Ενώ έγραφα αυτό το άρθρο, έλαβα ένα email από τον κ. Robert Pridemore της Υπηρεσίας Εθνικής Ασφάλειας στη Νέα Υόρκη. Ο αποστολέας ισχυρίζεται ότι εστάλη στη Νιγηρία από την Ομοσπονδιακή Κυβέρνηση και ότι του δόθηκε ένα αρχείο σημειωμένο με κόκκινο σταυρό, που υποδηλώνει ότι τα χρήματά μου δεν μεταφέρθηκαν.
Η διεύθυνση email του αποστολέα εμφανίζεται ως «[προστασία μέσω email]Η πραγματική ταχυδρομική διεύθυνση που παρέχεται στο email αποδείχθηκε ότι ήταν για την Chase Bank στο Oakland Gardens της Νέας Υόρκης και ο αριθμός τηλεφώνου είχε έναν κωδικό περιοχής για το San Fernando Valley, Καλιφόρνια. Τέλος, αυτός ο υποτιθέμενος αξιωματούχος της NSA έδωσε μια διεύθυνση gmail για να επικοινωνήσω απευθείας. Δεν προσπάθησε καν να κρύψει τη διεύθυνση email μέσω ενός ψεύτικου συνδέσμου "mailto:".
Δυστυχώς, αυτό είναι το ελάχιστο επίπεδο πολυπλοκότητας που απαιτείται για να είναι επιτυχημένη μια καμπάνια phishing. Αν και δεν θα τηλεφωνούσα ποτέ στον κ. Pridemore, πολλοί άνθρωποι το κάνουν και καταλήγουν να χάσουν εκατοντάδες αν όχι χιλιάδες δολάρια ο καθένας ή να κλέψουν την ταυτότητά τους και να πουλήσουν σε πιο επιθετικούς χαρακτήρες.
Τι είδους πράγματα έχετε δει που φαινόταν είτε πολύ καλά για να είναι αληθινά είτε ήταν πολύ ύποπτα; Αφήστε ένα σχόλιο παρακάτω και μοιραστείτε ένα παράδειγμα επίθεσης phishing.