Μπορεί να έχετε ακούσει ότι δεν πρέπει να ανοίγετε το PayPal, τον τραπεζικό σας λογαριασμό και ίσως ακόμη και το email σας ενώ βρίσκεστε σε δημόσιο Wi-Fi. Ποιοι είναι όμως οι πραγματικοί πιθανοί κίνδυνοι;
Λοιπόν, (ελπίζουμε) το Wi-Fi του σπιτιού σας είναι συνήθως κρυπτογραφημένο — αλλά το Wi-Fi του καφέ σας μάλλον δεν είναι. Αυτό σημαίνει ότι κινδυνεύετε από άτομα να παρακολουθούν τη δραστηριότητά σας στο διαδίκτυο ή χειρότερα — εκτός εάν γνωρίζετε πώς να προστατεύσετε τον εαυτό σας. Ακολουθούν ορισμένοι από τους κινδύνους της σύνδεσης στο δημόσιο Wi-Fi και πώς να τους αποφύγετε. Επαληθεύω Τρόποι που χρησιμοποιείται το δημόσιο Wi-Fi για την κλοπή της ταυτότητάς σας.
Γρήγοροι σύνδεσμοι
1. Η μη κρυπτογραφημένη περιήγηση είναι δημόσια διαθέσιμη
Το Wi-Fi χρησιμοποιεί ραδιοκύματα, όχι άμεσα ραδιοκύματα. Μεταδίδεται, πράγμα που σημαίνει ότι οποιοσδήποτε βρίσκεται εντός εμβέλειας μπορεί να παρακολουθεί συχνότητες και να βλέπει όλα όσα κάνετε στο διαδίκτυο, εάν έχει την κατάλληλη εφαρμογή.
Αυτό σημαίνει ότι χωρίς προστασία, οποιοσδήποτε μπορεί να δει:
- Κάθε ιστότοπος που επισκέπτεστε.
- Κάθε κείμενο που στέλνετε.
- Τα στοιχεία σύνδεσής σας για διαφορετικούς ιστότοπους.
Ο κίνδυνος εδώ είναι προφανής, οπότε φυσικά, θα χρειαστείτε προστασία. Στο σπίτι, μπορείτε να κρυπτογραφήσετε το δίκτυο Wi-Fi στο οποίο βρίσκεστε και κάτι τέτοιο αποτρέπει την κατασκοπεία, καθιστώντας όλη την κίνηση των δεδομένων σας μη αναγνώσιμη, εκτός από το αποκλειστικό κλειδί. Από την άλλη πλευρά, το δημόσιο Wi-Fi σπάνια κρυπτογραφείται—μπορείτε να πείτε ότι αυτό συμβαίνει όταν δεν χρειάζεται να πληκτρολογήσετε κωδικό πρόσβασης για να συνδεθείτε.
Αλλά αυτό σημαίνει ότι δεν μπορείτε να υπερασπιστείτε τον εαυτό σας; Εντάξει, όχι.
Η πρώτη γραμμή άμυνάς σας είναι να βασιστείτε στο OpenSSL, έναν τύπο κρυπτογράφησης που προσφέρεται από πολλούς ιστότοπους: την Google, το Facebook και τις περισσότερες τράπεζες, για να αναφέρουμε μερικές. Αυτή η τεχνολογία κρυπτογραφεί την επισκεψιμότητα μεταξύ εσάς και ενός άλλου ιστότοπου, πράγμα που σημαίνει ότι κανείς δεν θα μπορεί να κατασκοπεύει αυτήν τη δραστηριότητα. Θα γνωρίζετε ότι το OpenSSL εκτελείται όταν δείτε το "HTTPS" στη γραμμή διευθύνσεων του προγράμματος περιήγησής σας, όπως αυτό:
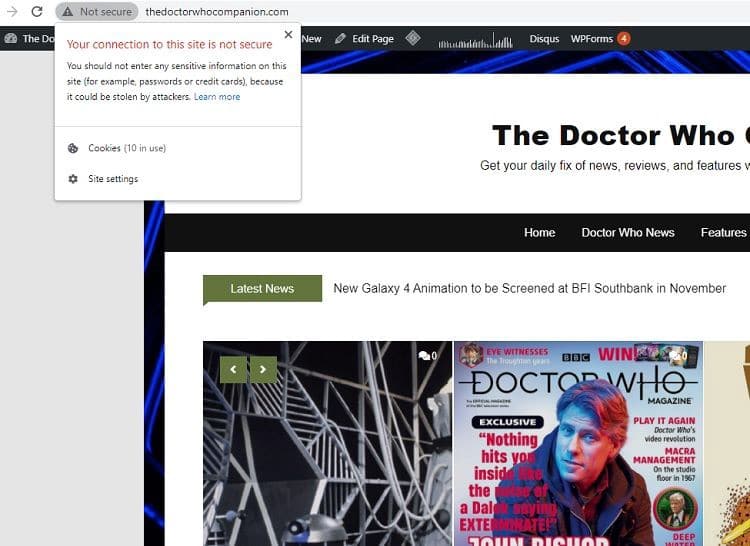
Μπορείτε να ορίσετε αυτές τις ασφαλείς συνδέσεις ως προεπιλογή χρησιμοποιώντας ορισμένα πρόσθετα του προγράμματος περιήγησης όπως HTTPS Παντού.



Το OpenSSL δεν είναι λύση που δεν μπορεί να παραβιαστεί. Οι περισσότεροι ιστότοποι το έχουν επιδιορθώσει σε αυτό το σημείο, αλλά το σφάλμα αποδεικνύει ότι τα πάντα κινδυνεύουν, ακόμη και με το OpenSSL ενεργοποιημένο.
Τα τρωτά σημεία και το γεγονός ότι πολλοί ιστότοποι δεν είναι καθόλου κρυπτογραφημένοι, σημαίνει ότι όσοι ενδιαφέρονται έντονα για το απόρρητο θα πρέπει να εξετάσουν το ενδεχόμενο χρήσης ενός εικονικού ιδιωτικού δικτύου (VPN). Αυτές οι υπηρεσίες δρομολογούν όλη την κίνηση του υπολογιστή σας μέσω άλλου διακομιστή και συνήθως τον κρυπτογραφούν επίσης, καθιστώντας σχεδόν αδύνατη την κατασκοπεία της διαδικτυακής σας δραστηριότητας.
Εάν ενδιαφέρεστε να δοκιμάσετε ένα VPN, μπορείτε να δείτε τη λίστα μας Καλύτερες υπηρεσίες VPN. Εάν δεν πρόκειται για ευελιξία γεωγραφικής τοποθεσίας, εξετάστε το ενδεχόμενο να εγγραφείτε σε υπηρεσίες με καλύτερες επιλογές κρυπτογράφησης, όπως η κρυπτογράφηση από άκρο σε άκρο. Η χρήση ενός VPN είναι ο ευκολότερος τρόπος για να μετατρέψετε τα δημόσια δίκτυα Wi-Fi από επικίνδυνα σε ασφαλή.
2. Άλλοι καλούντες μπορεί να έχουν ιούς
Φυσικά, η κατασκοπεία δεν είναι ο μόνος πιθανός κίνδυνος για το δημόσιο Wi-Fi: υπάρχει επίσης ο κίνδυνος κακόβουλου λογισμικού. Τα δίκτυα δεν είναι μια μονόδρομη επικοινωνία μεταξύ εσάς και του Διαδικτύου και σας συνδέουν έμμεσα με άλλες συσκευές του δικτύου.
Όλοι όσοι σας καλούν στο καφενείο μπορεί να χρησιμοποιούν μια παλαιότερη έκδοση των Windows με πολλά σφάλματα και χωρίς προστασία από κακόβουλο λογισμικό. Υπό κανονικές συνθήκες, θέτει μόνο τον εαυτό του σε κίνδυνο, αλλά χάρη στο δημόσιο Wi-Fi, οι κεντρικοί υπολογιστές μπορούν να μετεγκατασταθούν στη συσκευή σας.
Αυτός ο κίνδυνος, ωστόσο, είναι πιο εύκολο να αποφευχθεί. Στην πραγματικότητα, μπορεί να έχετε ήδη τις απαραίτητες προφυλάξεις κατά τη χρήση. Τόσο οι συσκευές macOS όσο και οι συσκευές Windows διαθέτουν ενσωματωμένες εφαρμογές προστασίας από ιούς και κακόβουλο λογισμικό που σας προστατεύουν από εισερχόμενα κακόβουλα αρχεία. Στα Windows, θα πρέπει να βεβαιωθείτε ότι όλα τα δημόσια δίκτυα Wi-Fi έχουν οριστεί ως "δημόσια" στις ρυθμίσεις ασφαλείας σας, ώστε η εφαρμογή να γνωρίζει ότι δεν τα εμπιστεύεται.
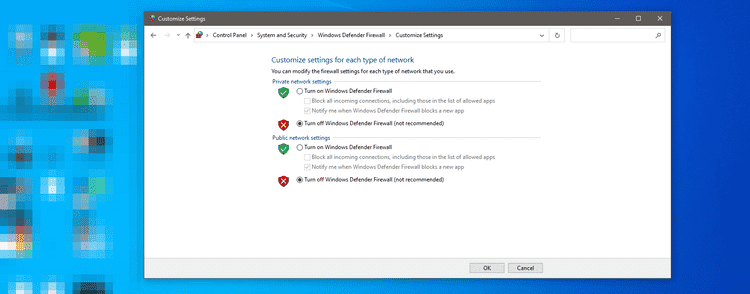
Αυτό θα απενεργοποιήσει την τοπική κοινή χρήση αρχείων του υπολογιστή σας και θα αποκλείσει την περισσότερη κίνηση δικτύου. Η σύνδεση μέσω VPN θα έχει το ίδιο αποτέλεσμα.
Η προστασία από κακόβουλο λογισμικό είναι επίσης καλή ιδέα εάν συνδέεστε τακτικά σε δημόσια δίκτυα. Ελέγξτε τις καλύτερες σελίδες για εφαρμογές Windows για προτάσεις, εάν δεν είστε ήδη προστατευμένοι. Θα βρείτε επίσης μια ποικιλία από τείχη προστασίας τρίτων, τα οποία μπορούν επίσης να σας προστατεύσουν κατά τη χρήση δικτύων τρίτων. Επαληθεύω Οι καλύτερες δωρεάν εφαρμογές προστασίας από ιούς και ασφάλεια στο Διαδίκτυο.
3. Το Wi-Fi μπορεί να είναι παγίδα
Καθώς το Wi-Fi γινόταν πιο προσιτό και πιο διαδεδομένο, εμφανίστηκαν περισσότερα «δωρεάν» δίκτυα αριστερά και δεξιά. Αλλά μερικές φορές, είναι πολύ καλό για να είναι αληθινό. Η σύνδεση σε ένα τυχαίο δίκτυο χωρίς τη γνώση του παρόχου είναι μια πολύ επικίνδυνη δραστηριότητα και δεν συνιστούμε να το κάνετε αυτό για διάφορους λόγους.
Πολλοί απατεώνες έχουν αρχίσει να δημιουργούν ψεύτικα δίκτυα Wi-Fi σε δημόσιους χώρους με την ελπίδα ότι μπορούν να κλέψουν κωδικούς πρόσβασης και άλλες προσωπικές πληροφορίες. Εάν συνδεθείτε σε ένα δίκτυο που ονομάζεται "Δωρεάν Wi-Fi", χωρίς κωδικό πρόσβασης και χωρίς οθόνη καλωσορίσματος, αυτό θα μπορούσε να είναι μια παγίδα.
Η σύνδεση σε ένα από αυτά τα δίκτυα δεν θα διαφέρει από τις αρχικές συνδέσεις. Θα μπορείτε να περιηγηθείτε στο διαδίκτυο ως συνήθως. Αλλά στην πραγματικότητα, εγκαταλείπετε ένα λεπτομερές σχέδιο phishing.
Δεν θα μπορείτε να το καταλάβετε, αλλά μπορείτε να εισαγάγετε το όνομα χρήστη και τον κωδικό πρόσβασης του email σας σε ένα ψεύτικο αντίγραφο του ιστότοπου που νομίζετε ότι επισκέπτεστε, δίνοντας τον κωδικό πρόσβασής σας σε έναν απατεώνα στη διαδικασία. Η κρυπτογράφηση OpenSSL δεν μπορεί να σας προστατεύσει σε τέτοιες περιπτώσεις — όλα θα φαίνεται ότι λειτουργούν ως συνήθως.
Η ακριβής φύση αυτών των επιθέσεων μπορεί να ποικίλλει, αλλά αυτό το λεπτομερές περίγραμμα μιας επίθεσης που βασίζεται σε DNS αξίζει να διαβαστεί για τεχνικές κλίσεις.
Πώς μπορείτε να προστατευθείτε από τέτοια δίκτυα; Ο καλύτερος τρόπος είναι να συνδεθείτε σε δίκτυα Wi-Fi μόνο εάν γνωρίζετε ποιος τα εκτελεί. Ρωτήστε τον εργοδότη σας για το όνομα του δικτύου του, για να βεβαιωθείτε ότι είστε συνδεδεμένοι με κάτι νόμιμο.
Αλλά και αυτό δεν είναι απαραίτητα αρκετό. Το δίκτυο των καφενείων θα μπορούσε να κλαπεί ή να αντικατασταθεί. Γι' αυτό είναι τόσο σημαντικό να είστε πάντα συνδεδεμένοι μέσω ενός αξιόπιστου παρόχου VPN και να έχετε ενεργή στη συσκευή σας μια αξιόπιστη εφαρμογή προστασίας από κακόβουλο λογισμικό. Επαληθεύω Πώς να διορθώσετε την αδύναμη ασφάλεια του Wi-Fi με αυτά τα κόλπα.
Σκεφτείτε το μέλλον όταν συνδεθείτε σε Wi-Fi
Υπάρχουν άλλοι κίνδυνοι από τη χρήση του δημόσιου Wi-Fi. Ο απατεώνας γίνεται δημιουργικός και θα κάνει ό,τι περνά από το χέρι του για να πάρει τις πληροφορίες σας.
Μερικά βασικά σημεία που πρέπει να έχετε υπόψη σας, εάν θέλετε να παραμείνετε ασφαλείς:
- Εάν η επισκεψιμότητά σας δεν είναι κρυπτογραφημένη, μεταδίδεται — και όποιος θέλει να ακούσει μπορεί να την ακούσει.
- Βεβαιωθείτε ότι το τείχος προστασίας σας είναι ενεργοποιημένο και ότι διαθέτετε ενημερωμένη προστασία από κακόβουλο λογισμικό.
- Εάν η ασφάλεια είναι προτεραιότητα, σκεφτείτε να χρησιμοποιήσετε μόνο δημόσιο Wi-Fi με κρυπτογραφημένη υπηρεσία VPN
Τώρα μπορείτε να δείτε Γιατί το Wi-Fi μου είναι τόσο αργό; Δείτε πώς μπορείτε να το διορθώσετε Εάν αντιμετωπίζετε χαμηλή ταχύτητα σύνδεσης, αναγκάστε να αναζητήσετε εναλλακτικά δίκτυα.