Μπορεί να προσπαθήσετε να αποτρέψετε επιθέσεις στον κυβερνοχώρο περιορίζοντας τις διαδικτυακές σας αλληλεπιδράσεις. Δυστυχώς, ενώ χρησιμοποιείτε SMS, δεν χρειάζεται να είστε συνδεδεμένοι για να επικοινωνήσει μαζί σας ένας εισβολέας—ένα μήνυμα κειμένου κάνει το κόλπο.
Η αυξανόμενη δημοτικότητα των SMS σημαίνει ότι όλο και περισσότεροι άνθρωποι θα πέφτουν θύματα απάτης με μηνύματα κειμένου. Ήρθε λοιπόν η ώρα να ενισχύσουμε την ασφάλεια των SMS. Επαληθεύω Οι καλύτερες δωρεάν εφαρμογές κλήσεων (Απεριόριστες κλήσεις και SMS με χρήση Wi-Fi).
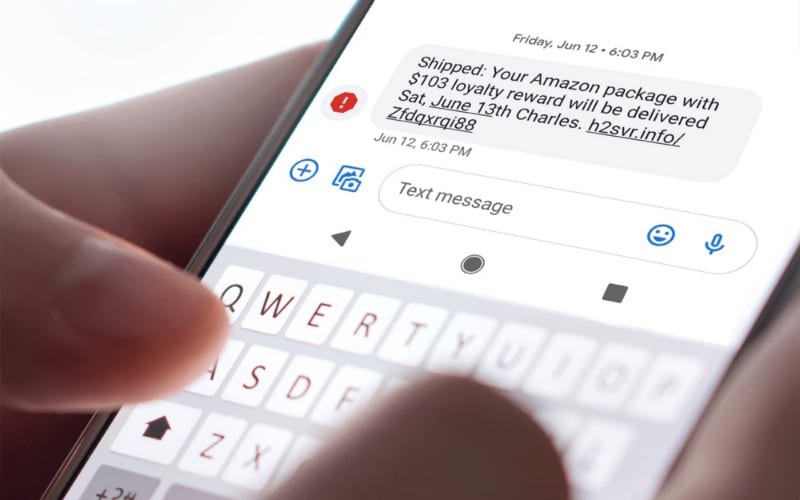
Διαβάστε παρακάτω καθώς συζητάμε αποτελεσματικές συμβουλές για την πρόληψη επιθέσεων ηλεκτρονικού ψαρέματος μέσω SMS.
Γρήγοροι σύνδεσμοι
1. Εφαρμογή πολιτικής BYOD
Μια πολιτική BYOD επιτρέπει στα μέλη της ομάδας σας να χρησιμοποιούν τις δικές τους συσκευές στην εργασία τους. Δεδομένου ότι οι συσκευές ανήκουν στους χρήστες, είναι πιθανό η καθεμία να δημιουργήσει και να χρησιμοποιήσει ισχυρές πρακτικές ασφαλείας για να αποκτήσει πρόσβαση στο δίκτυό σας.
Οι εγκληματίες του κυβερνοχώρου χρησιμοποιούν συχνά SMS για πρόσβαση σε email, αριθμούς τηλεφώνου, διευθύνσεις ή εφαρμογές που σχετίζονται με τους στόχους τους. Όταν ένας χρήστης δημιουργεί μια αποτελεσματική δύναμη ασφαλείας γύρω από τις συσκευές του, κάνει αυτές τις συσκευές πιο δύσκολο να χακάρουν.
Βοηθά επίσης να διαγράψετε τα περιττά μηνύματα στα εισερχόμενά σας και να απαλλάξετε τις συσκευές σας από δυνητικά επιβλαβή μηνύματα.
2. Αυξήστε την ευαισθητοποίησή σας για την ασφάλεια στον κυβερνοχώρο
Ποτέ μην πηγαίνετε χωρίς προσοχή ή μεγάλη προσοχή στο δίκτυό σας. Ο χάκερ χρησιμοποιεί συχνά κόλπα κοινωνικής μηχανικής για να παρασύρει τα θύματα να παρέχουν εμπιστευτικές λεπτομέρειες. Μπορούν να σας ζητήσουν να εγγραφείτε για να κερδίσετε ένα συγκεκριμένο βραβείο. Σε ορισμένες περιπτώσεις, το μόνο που χρειάζεται είναι μια απάντηση από εσάς για να χακάρετε το δίκτυό σας.
Ενώ το ηλεκτρονικό ψάρεμα (phishing) έχει γίνει ευρέως γνωστό και οι χρήστες συχνά καταφέρνουν να μην το πέφτουν, η απάτη μέσω SMS γίνεται όλο και πιο καταστροφική. Θα σας βοηθήσει να κατανοήσετε τις διάφορες στρατηγικές απάτης μέσω SMS που ενδέχεται να διαδώσουν οι εγκληματίες του κυβερνοχώρου. Με αυτόν τον τρόπο, μπορείτε να μυρίσετε τη χυδαία απειλή πριν φτάσει σε εσάς.
3. Να είστε επιφυλακτικοί με τα μηνύματα που σας κάνουν να νιώθετε επείγον
Όταν βλέπετε έναν σύνδεσμο ή ένα μήνυμα με προθεσμία ή ημερομηνία λήξης, ελέγξτε την πηγή του πριν προβείτε σε οποιαδήποτε ενέργεια. Το SMS είναι πολύ δύσκολο. Όπου σας ελκύει να ενεργήσετε σύμφωνα με την υποσυνείδητη επιθυμία του εισβολέα.



Μερικοί εγκληματίες του κυβερνοχώρου σας ενσταλάζουν φόβο για να σας κάνουν να ενεργήσετε γρήγορα, ενώ άλλοι χτίζουν έναν τοίχο ενθουσιασμού. Μπορεί να βιαστείτε να απαντήσετε νομίζοντας ότι είναι μια ευκαιρία που δίνεται μια φορά στη ζωή, αλλά είναι απλώς μια άλλη τακτική εξαπάτησης. Επαληθεύω Πώς να απομονώσετε τον υπολογιστή, υψηλά μέτρα ασφαλείας για όσους υποφέρουν από φρενίτιδα απορρήτου.
4. Ελέγξτε τους συνδέσμους με δυνατότητα κλικ στα μηνύματα
Δεν προέρχονται όλοι οι σύνδεσμοι από παράνομες πηγές. Ορισμένοι σύνδεσμοι είναι νόμιμοι με πραγματικές προσφορές και επαληθεύσιμες ενέργειες. Για παράδειγμα, η τράπεζά σας μπορεί να σας στείλει ένα μήνυμα κειμένου ζητώντας κάποιες πληροφορίες.
Ελέγξτε ξανά τους συνδέσμους που σας αποστέλλονται μέσω SMS πριν κάνετε κλικ σε αυτούς. Εάν δεν είστε 100% σίγουροι ότι ο σύνδεσμος είναι σωστός, καλύτερα να τον αγνοήσετε παρά να προβείτε σε δράση.
Κάντε τον κανόνα της μη ενέργειας για πηγές που δεν μπορούν να επαληθευτούν με SMS. Εάν είναι απαραίτητο να επαληθεύσετε την πηγή του μηνύματος μέσω άμεσης αλληλεπίδρασης με ένα γνωστό και σεβαστό άτομο στον υποτιθέμενο τομέα, ας είναι έτσι.
5. Αποφύγετε την κοινοποίηση προσωπικών πληροφοριών
Σήμερα, εξέχουσες εταιρείες το εκφράζουν αυτό σε όλα τα μέσα, ζητώντας από τους πελάτες να μην κοινοποιούν τα προσωπικά τους στοιχεία. Ακόμη και οι τράπεζες ξεκαθαρίζουν ότι δεν πρέπει να δίνετε τέτοια στοιχεία, διαφορετικά θα είστε υπεύθυνοι για οποιαδήποτε ζημία υποστείτε.
Ανεξάρτητα από τις περιστάσεις, μην βιαστείτε να μοιραστείτε προσωπικές πληροφορίες με άτομα και εφαρμογές τρίτων που προσπαθούν να καθιερώσουν μια επίσημη προσέγγιση μέσω SMS. Αν δεν μπορείτε να αιτιολογήσετε γιατί η πηγή χρειάζεται συγκεκριμένες πληροφορίες από εσάς, μην τις δώσετε.
6. Υιοθετήστε προγράμματα αποκλεισμού μηνυμάτων
Χάρη στην τεχνολογία, μπορείτε να αποφύγετε το άγχος της διαγραφής ανεπιθύμητων μηνυμάτων. Να επιλέγετε πάντα τις καλύτερες εφαρμογές ασφαλείας, ανάλογα με τις ανάγκες σας. Ενώ ορισμένες εφαρμογές σάς επιτρέπουν να διατηρείτε αριθμούς σε μαύρη λίστα, άλλες αποκλείουν κλήσεις από ένα συγκεκριμένο εύρος αριθμών.
Η χρήση προγραμμάτων αποκλεισμού μηνυμάτων θα σας βοηθήσει να αποτρέψετε τους χάκερ από το να στέλνουν χυδαία μηνύματα κειμένου, ώστε να μην χρειάζεται να τα διαγράψετε με μη αυτόματο τρόπο. Αυτή είναι μια από τις τεχνικές ασφαλείας που φοβάται περισσότερο ένας χάκερ, καθώς βοηθά στη μείωση του αριθμού των καταγεγραμμένων υποθέσεων. Επαληθεύω Καλύτερες εφαρμογές αποκλεισμού κλήσεων για Android: Φιλτράρετε τις ανεπιθύμητες κλήσεις.
7. Ενημερώνετε τακτικά τις συσκευές σας
Ποιος ξέρει σε τι μπορεί να έχετε κάνει κλικ ή σε πόσα μηνύματα έχετε απαντήσει τις τελευταίες εβδομάδες; Είναι πάντα καλύτερο να ενημερώνετε τακτικά τις συσκευές σας.
Το παλιό λογισμικό είναι ευάλωτο σε απειλές και επιθέσεις στον κυβερνοχώρο. Ένας χάκερ μπορεί να χρησιμοποιήσει ευπάθειες που έχουν επιδιορθωθεί με ενημερώσεις που δεν εγκαταστήσατε για να παραβιάσει το δίκτυό σας, επιτρέποντάς του να σας στέλνει μηνύματα κειμένου. Όταν ενημερώνετε τις συσκευές σας, αποφεύγετε τα SMS και μερικές απόπειρες εισβολής.
8. Εφαρμόστε έλεγχο ταυτότητας πολλαπλών παραγόντων
Από την εφεύρεση του ελέγχου ταυτότητας πολλαπλών παραγόντων, οι κλοπές ταυτότητας ήταν ελάχιστες. Ο έλεγχος ταυτότητας πολλαπλών παραγόντων εμποδίζει τους χάκερ να έχουν ελεύθερη πρόσβαση στις προσωπικές σας πληροφορίες.
Αν υποθέσουμε ότι κάποιος σας παρέσυρε μέσω SMS για να στείλετε τα στοιχεία πρόσβασης στο email σας, αυτή η δυνατότητα τον αποτρέπει από το να το χρησιμοποιήσει στο έγκλημα στον κυβερνοχώρο, καθιστώντας τις πληροφορίες άχρηστες.
Ο έλεγχος ταυτότητας πολλαπλών παραγόντων απαιτεί από τα άτομα να επιβεβαιώνουν την ταυτότητά τους πριν αποκτήσουν πρόσβαση σε μια συγκεκριμένη υπηρεσία, εφαρμογή ή συσκευή. Έτσι, εάν δεν είστε εσείς αυτός που το επιτρέπει πραγματικά, θα είναι δύσκολο για κάποιον άλλο να έχει πρόσβαση στις πληροφορίες σας. Επαληθεύω Τι είναι ο ιός της κερκόπορτας; Πώς να προστατευτείτε από επιθέσεις σε κερκόπορτα.
9. Αναφέρετε αμέσως ύποπτες δραστηριότητες
Η αναφορά ύποπτης δραστηριότητας μπορεί να βοηθήσει στον μετριασμό των απειλών και των ζημιών στον κυβερνοχώρο. Στην περίπτωση του SMS, μπορεί να σας γλιτώσει από πολλές απώλειες.
Οι κυβερνοεγκληματίες δεν σταματούν σε μία απόπειρα όταν σχεδιάζουν μια επίθεση αρχάριου. Συνεχίζουν να σου στέλνουν μηνύματα με κοινωνικές τακτικές και ελπίζουν να έρθει η μέρα που θα πέσεις θύμα. Το καλύτερο στοίχημά σας είναι να αναφέρετε ύποπτες δραστηριότητες μόλις τις υποπτευθείτε.
Δεν χρειάζεται να είστε ειδικός στο διαδίκτυο για να αναφέρετε ύποπτες επιθέσεις. Εάν κάποιος προσπαθήσει να αποκτήσει αναγκαστικά πρόσβαση στη συσκευή σας, αναφέρετέ το στον οδηγό του δικτύου σας. Ζητήστε του να αποκλείσει αυτούς τους αριθμούς επιβάλλοντας παράλληλα περισσότερη παρακολούθηση ασφαλείας στη συσκευή σας.
10. Εκπαιδεύετε συνεχώς την ομάδα σας στην ασφάλεια στον κυβερνοχώρο
Καθώς οι χάκερ βρίσκουν περισσότερες τεχνικές phishing, μερικές φορές μπορεί να είναι δύσκολο να εντοπιστεί μια επίθεση απάτης SMS. Απαιτείται συνεχής εκπαίδευση για την ασφάλεια στον κυβερνοχώρο για να παρακολουθείτε τις πιο πρόσφατες τακτικές επίθεσης SMS.
Παρέχετε μια ισχυρή εφαρμογή κυβερνοασφάλειας για να ενδυναμώσετε την ομάδα σας με τις βέλτιστες πρακτικές ασφάλειας. Το σπάσιμο ενός αυγού μπορεί να προκαλέσει σπάσιμο ολόκληρου του δίσκου. Αν και πιστεύετε ότι γνωρίζετε αρκετά για την ασφάλεια στον κυβερνοχώρο, η ομάδα σας μπορεί να είναι ευάλωτη.
Συμμετάσχετε ειδικούς στον τομέα της κυβερνοασφάλειας για να επεκτείνετε τις γνώσεις της ομάδας σας σχετικά με την ασφάλεια στον κυβερνοχώρο. Διατηρήστε τις διάφορες λεπτομέρειες σχετικά με τη διαδικασία μάθησης και δοκιμάστε την ικανότητα των μελών της ομάδας για να βεβαιωθείτε ότι προοδεύουν στη γνώση. Επαληθεύω Πώς να εντοπίσετε απάτες αλληλογραφίας και διαδικτυακές απάτες αυτές τις γιορτές.
Αποτρέψτε τα δόλια SMS με καλές συνήθειες
Η αποστολή γραπτών μηνυμάτων είναι σύνηθες φαινόμενο και ένας χάκερ είναι πρόθυμος να το εκμεταλλευτεί μέσω SMS. Αυτό το μήνυμα κειμένου που λάβατε μπορεί να μην είναι τόσο αβλαβές όσο φαίνεται. Η τακτική ενός εισβολέα μπορεί να είναι να κλέψει τα δεδομένα σας ή να θέσει τη συσκευή σας σε κίνδυνο.
Δυστυχώς, τα SMS δεν πρόκειται να καταργηθούν σύντομα. Αν μη τι άλλο, μεγαλώνουν. Αλλά τα καλά νέα είναι ότι μπορείτε να αποτρέψετε οποιαδήποτε απάτη δίνοντας μεγαλύτερη προσοχή στα μηνύματα κειμένου σας.
Ελέγξτε όλα τα SMS πριν προβείτε σε οποιαδήποτε ενέργεια. Διαγράψτε τα περιττά μηνύματα και αναφέρετε ύποπτα μηνύματα από μιμητές. Τώρα μπορείτε να δείτε Πώς να καταπολεμήσετε τις επιθέσεις phishing σε κινητά τηλέφωνα.