Προειδοποίηση
Το εργαλείο HijackThis θα πρέπει να χρησιμοποιείται μόνο εάν τα προβλήματα του προγράμματος περιήγησης ή του υπολογιστή επιμένουν μετά την εκτέλεση του Spybot ή άλλου εργαλείου αφαίρεσης λογισμικού κατασκοπείας ή αεροπειρατών. Το HijackThis είναι ένα προηγμένο εργαλείο και ως εκ τούτου απαιτεί προηγμένη γνώση των Windows και γενικά των λειτουργικών συστημάτων. Εάν διαγράψετε στοιχεία που εμφανίζει το εργαλείο χωρίς να γνωρίζετε τι είναι, αυτό μπορεί να οδηγήσει σε άλλα προβλήματα, όπως διακοπή λειτουργίας του Διαδικτύου ή προβλήματα με τη λειτουργία του ίδιου του συστήματος των Windows. Θα πρέπει επίσης να προσπαθήσετε να καθαρίσετε spyware/πειρατές/trojans χρησιμοποιώντας όλες τις άλλες μεθόδους πριν χρησιμοποιήσετε το HijackThis. Εάν επιτρέψετε στο HijackThis να αφαιρεί καταχωρήσεις πριν από ένα άλλο εργαλείο αφαίρεσης σαρώσει τον υπολογιστή σας, τα αρχεία του αεροπειρατή/λογισμικού spyware θα παραμείνουν στον υπολογιστή σας και τα μελλοντικά εργαλεία αφαίρεσης δεν θα μπορούν να τα βρουν. Συνιστάται ιδιαίτερα η αναζήτηση Φόρουμ τεχνικής υποστήριξης Ειδικευτείτε ή συμβουλευτείτε έναν ειδικό πριν χρησιμοποιήσετε το HijackThis.
Εάν δεν έχετε προηγμένες γνώσεις υπολογιστών, δεν θα πρέπει να επιδιορθώσετε καταχωρήσεις με το HijackThis χωρίς να συμβουλευτείτε έναν ειδικό στη χρήση αυτού του λογισμικού. Εάν έχετε ήδη εκτελέσει το Spybot – S&D και το Ad-Aware και εξακολουθείτε να αντιμετωπίζετε προβλήματα, ακολουθήστε αυτόν τον οδηγό και δημοσιεύστε τη σύνδεση HijackThis HijackThis Forum Οι πληροφορίες μας, συμπεριλαμβανομένων των λεπτομερειών σχετικά με το πρόβλημά σας, θα σας συμβουλεύσουν για το τι πρέπει να διορθώσετε. Να θυμάστε ότι η εσφαλμένη κατάργηση των καταχωρήσεων HijackThis μπορεί να οδηγήσει σε αστάθεια του συστήματος ή απώλεια δεδομένων. Για καλύτερα αποτελέσματα, ζητήστε τη βοήθεια ενός ειδικού ή τεχνικού ειδικού στην αφαίρεση λογισμικού κατασκοπείας.

Εισαγωγή στο εργαλείο αφαίρεσης κακόβουλου λογισμικού HijackThis
Το HijackThis είναι ένα ισχυρό βοηθητικό πρόγραμμα που σαρώνει τον υπολογιστή σας και παράγει μια λίστα με συγκεκριμένες ρυθμίσεις που βρίσκονται σε αυτόν. Η σημασία αυτού του εργαλείου έγκειται στην ικανότητά του να πραγματοποιεί αναζήτηση στο μητρώο και σε διάφορα αρχεία συστήματος για καταχωρήσεις παρόμοιες με εκείνες που αφήνει το λογισμικό υποκλοπής spyware ή του προγράμματος περιήγησης. Ωστόσο, η ερμηνεία αυτών των αποτελεσμάτων απαιτεί εξαιρετική προσοχή, καθώς πολλά νόμιμα προγράμματα που είναι εγκατεστημένα στο λειτουργικό σας σύστημα είναι παρόμοια με αυτά που χρησιμοποιούνται από λογισμικό υποκλοπής spyware. Επομένως, θα πρέπει να είστε εξαιρετικά προσεκτικοί όταν χρησιμοποιείτε το HijackThis για να διορθώσετε τυχόν προβλήματα. Τονίζουμε έντονα τη σημασία της τήρησης αυτής της προειδοποίησης για την αποφυγή πιθανής βλάβης στη συσκευή σας.
Υπάρχουν πολλά προγράμματα εκμάθησης διαθέσιμα στο διαδίκτυο σχετικά με τη χρήση του HijackThis, αλλά λίγα από αυτά εξηγούν τη σημασία κάθε ενότητας των αποτελεσμάτων με τρόπο που ο μέσος χρήστης θα κατανοήσει. Αυτός ο οδηγός, εκτός από την εξήγηση του τρόπου χρήσης του HijackThis, στοχεύει να εξηγήσει λεπτομερώς τη σημασία κάθε ενότητας αποτελεσμάτων. Δεν υπάρχει λόγος να μην μπορείτε να καταλάβετε τι διορθώνετε όταν εξετάζετε τα αρχεία καταγραφής του HijackThis και λαμβάνετε καθοδήγηση από ειδικούς.
Εάν θέλετε πρώτα να διαβάσετε έναν οδηγό σχετικά με τον τρόπο χρήσης του Spybot, μπορείτε να κάνετε κλικ εδώ: Πώς να χρησιμοποιήσετε το Spybot – Αναζήτηση & Καταστροφή που είναι συμπλήρωμα του HijackThis στην καταπολέμηση του spyware και του κακόβουλου λογισμικού.
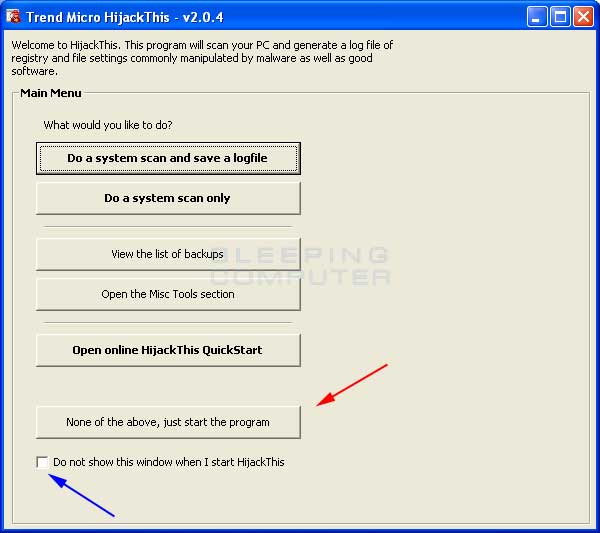
Μετά από αυτήν την εισαγωγή, ας προχωρήσουμε στην εξήγηση του τρόπου χρήσης του HijackThis. Μπορείτε να κάνετε κλικ στα στιγμιότυπα οθόνης για να τα δείτε στο κανονικό τους μέγεθος. Σημειώστε ότι όταν το κάνετε αυτό θα ανοίξει ένα νέο παράθυρο, επομένως τα προγράμματα αποκλεισμού αναδυόμενων παραθύρων ενδέχεται να εμποδίσουν το άνοιγμα του παραθύρου της εικόνας. Σε αυτόν τον οδηγό, θα δούμε πώς να κατεβάσετε και να εκτελέσετε το HijackThis, να κατανοήσουμε την έξοδο του και να διορθώσουμε με ασφάλεια προβλήματα που εντοπίστηκαν.
Πώς να χρησιμοποιήσετε το HijackThis
Το HijackThis μπορεί να ληφθεί ως αυτόνομο εκτελέσιμο αρχείο ή ως πρόγραμμα εγκατάστασης. Η αυτόνομη εφαρμογή σάς επιτρέπει να αποθηκεύσετε και να εκτελέσετε το HijackThis.exe από οποιονδήποτε φάκελο θέλετε, ενώ το πρόγραμμα εγκατάστασης εγκαθιστά το HijackThis σε μια συγκεκριμένη τοποθεσία και δημιουργεί συντομεύσεις επιφάνειας εργασίας για αυτό το εκτελέσιμο αρχείο. Όταν χρησιμοποιείτε την αυτόνομη έκδοση, δεν πρέπει να την εκτελείτε από το φάκελο Internet Temporary Files, καθώς ο φάκελος του αντιγράφου ασφαλείας δεν θα αποθηκευτεί μετά το κλείσιμο του προγράμματος. Για να αποφύγετε τη διαγραφή αντιγράφων ασφαλείας, αποθηκεύστε το εκτελέσιμο αρχείο σε έναν συγκεκριμένο φάκελο πριν το εκτελέσετε. Συνιστούμε τη χρήση του προγράμματος εγκατάστασης HijackThis επειδή έχει γίνει ο τυπικός τρόπος χρήσης του λογισμικού και παρέχει μια ασφαλή τοποθεσία για τα αντίγραφα ασφαλείας του HijackThis. Η χρήση του προγράμματος εγκατάστασης διασφαλίζει την αποτελεσματική διαχείριση αρχείων και διευκολύνει τις μελλοντικές ενημερώσεις λογισμικού.
Το πρώτο βήμα είναι να κάνετε λήψη του HijackThis στον υπολογιστή σας σε μια τοποθεσία όπου μπορείτε να το βρείτε ξανά. Το HijackThis είναι ένα ισχυρό εργαλείο σάρωσης για τον εντοπισμό και την αφαίρεση κακόβουλου λογισμικού, λογισμικού υποκλοπής spyware και άλλων απειλών που μπορεί να επηρεάσουν την απόδοση του συστήματός σας. Μπορείτε να κάνετε λήψη του HijackThis από τον ακόλουθο σύνδεσμο: (παρακαλώ εισάγετε τον σύνδεσμο εδώ). Φροντίστε να κάνετε λήψη του λογισμικού από αξιόπιστη πηγή για να αποφύγετε πιθανά κακόβουλα προγράμματα. Μετά τη λήψη, ακολουθήστε τις οδηγίες που εμφανίζονται στην οθόνη για να εγκαταστήσετε ή να εκτελέσετε το λογισμικό. Συνιστάται να διαβάσετε τον οδηγό χρήσης για να κατανοήσετε πλήρως τον τρόπο χρήσης του λογισμικού και των δυνατοτήτων του.
| Μερικά σημαντικά κλειδιά μητρώου στον Internet Explorer: | HKLMSoftwareMicrosoftInternet ExplorerΚύρια,Σελίδα έναρξης |
| HKCUSoftwareMicrosoftInternet ExplorerΚύρια: Αρχική σελίδα | |
| HKLMSoftwareMicrosoftInternet ExplorerMain: Default_Page_URL (προεπιλεγμένη διεύθυνση URL σελίδας στις ρυθμίσεις συστήματος) | |
| HKCUSoftwareMicrosoftInternet ExplorerMain: Default_Page_URL (η διεύθυνση URL της προεπιλεγμένης σελίδας στις ρυθμίσεις του τρέχοντος χρήστη) | |
| HKLMSoftwareMicrosoftInternet ExplorerΚύρια: Σελίδα αναζήτησης | |
| HKCUSoftwareMicrosoftInternet ExplorerΚύρια: Σελίδα αναζήτησης | |
| HKCUSoftwareMicrosoftInternet ExplorerSearchURL: (Προεπιλογή) (προεπιλεγμένη διεύθυνση URL αναζήτησης) | |
| HKCUSoftwareMicrosoftInternet ExplorerΚύριος: Τίτλος παραθύρου | |
| HKCUSoftwareMicrosoftWindowsCurrentVersionΡυθμίσεις Διαδικτύου: ProxyOverride | |
| HKCUSoftwareMicrosoftInternet Connection Wizard: ShellNext | |
| HKCUSoftwareMicrosoftInternet ExplorerMain: Γραμμή αναζήτησης | |
| HKEY_CURRENT_USERΛογισμικόMicrosoftInternet ExplorerURLsearchHooks (επεκτάσεις αναζήτησης Internet Explorer) | |
| HKLMSoftwareMicrosoftInternet ExplorerSearch,CustomizeSearch = (Προσαρμογή αναζήτησης στις ρυθμίσεις συστήματος) | |
| HKCUSoftwareMicrosoftInternet ExplorerSearch,CustomizeSearch (προσαρμογή αναζήτησης στις τρέχουσες ρυθμίσεις του χρήστη) | |
| HKLMSoftwareMicrosoftInternet ExplorerSearch,SearchAssistant (Βοηθός αναζήτησης στις ρυθμίσεις συστήματος) |
| Παράδειγμα καταχώρισης | R0 – HKCUSoftwareMicrosoftInternet ExplorerMain,Start Page = http://www.google.com/ |
Μια συνηθισμένη ερώτηση είναι τι σημαίνει η λέξη "μπερδεμένο" δίπλα σε μία από αυτές τις καταχωρήσεις. Όταν κάτι προκαλεί σύγχυση, σημαίνει ότι γίνεται δύσκολο να το κατανοήσουμε ή να το κατανοήσουμε. Στο πλαίσιο του spyware, αυτό σημαίνει ότι το spyware ή ο αεροπειρατής αποκρύπτει μια καταχώριση που έκανε μετατρέποντας τιμές σε άλλη μορφή που είναι εύκολα κατανοητή, αλλά που είναι δύσκολο για τον άνθρωπο να την αναγνωρίσει, όπως η προσθήκη καταχωρήσεων σε ένα μητρώο σε δεκαεξαδικό. Αυτός είναι απλώς ένας άλλος τρόπος για να κρύψετε την παρουσία του και να κάνετε δύσκολη την αφαίρεσή του. Η παραμόρφωση χρησιμοποιείται συνήθως από κακόβουλο λογισμικό για να κρύψει τις κακόβουλες δραστηριότητές του.
Εάν δεν αναγνωρίζετε σε ποιον ιστότοπο οδηγεί το R0 ή το R1 και θέλετε να τον αλλάξετε, μπορείτε να χρησιμοποιήσετε το HijackThis για να επιδιορθώσετε με ασφάλεια αυτές τις καταχωρίσεις, καθώς δεν θα βλάψουν την εγκατάσταση του Internet Explorer. Εάν θέλετε να μάθετε τι είναι αυτοί οι ιστότοποι, μπορείτε να τους επισκεφτείτε και εάν περιέχουν πολλά αναδυόμενα παράθυρα και ύποπτους συνδέσμους, μπορείτε σχεδόν πάντα να τους διαγράψετε. Είναι σημαντικό να σημειωθεί ότι εάν το R0/R1 αναφέρεται σε ένα αρχείο και επιδιορθώσετε την καταχώρηση με το HijackThis, το HijackThis δεν θα διαγράψει το συγκεκριμένο αρχείο και θα πρέπει να το διαγράψετε με μη αυτόματο τρόπο. Η κατάργηση άγνωστων καταχωρίσεων μητρώου είναι ένα σημαντικό βήμα για τον καθαρισμό του συστήματος από κακόβουλο λογισμικό.



Υπάρχουν κάποιες καταχωρήσεις R3 που τελειώνουν με κάτω παύλα (_). Ένα παράδειγμα για το πώς φαίνεται:
R3 – URLSearchHook: (χωρίς όνομα) – {CFBFAE00-17A6-11D0-99CB-00C04FD64497}_ – (χωρίς αρχείο)
Σημειώστε ότι το CLSID, οι αριθμοί μεταξύ του { }, έχει _ στο τέλος και μερικές φορές μπορεί να είναι δύσκολο να αφαιρεθεί χρησιμοποιώντας το HijackThis. Για να το διορθώσετε αυτό, θα χρειαστεί να διαγράψετε με μη αυτόματο τρόπο την εκχωρημένη καταχώρηση μητρώου μεταβαίνοντας στο ακόλουθο κλειδί:
HKEY_CURRENT_USERΛογισμικόMicrosoftInternet ExplorerURLSearchHooks
Στη συνέχεια, διαγράψτε την καταχώρηση CLSID από την οποία θέλετε να καταργήσετε. Αφήστε το CLSID, CFBFAE00-17A6-11D0-99CB-00C04FD64497 ως έχει, καθώς είναι η σωστή προεπιλεγμένη καταχώριση. Η κατανόηση της δομής του URLSearchHoks είναι ζωτικής σημασίας για την αποτελεσματική διαχείριση των επεκτάσεων αναζήτησης του Internet Explorer.
Εάν δεν αναγνωρίζετε το λογισμικό που χρησιμοποιείται ως UrlSearchHook, θα πρέπει γενικά να το Google και, αφού κάνετε κάποια έρευνα, να αφήσετε το HijackThis να το διορθώσει. Η αναζήτηση για άγνωστα CLSID είναι απαραίτητη για να διαπιστωθεί εάν είναι κακόβουλα ή όχι.
Ενότητες F0, F1, F2 και F3
Αυτές οι ενότητες καλύπτουν εφαρμογές που φορτώνονται από τα αρχεία .INI, system.ini και win.ini, σε Windows ME και παλαιότερες εκδόσεις, ή τις αντίστοιχες τοποθεσίες τους στο μητρώο για τις εκδόσεις των Windows NT. Οι εκδόσεις των Windows NT είναι XP, 2000, 2003 και Vista. Αυτές οι ενότητες παρέχουν πληροφορίες σχετικά με τις διαδικασίες εκκίνησης του συστήματος.
Η καταχώρηση F0 αντιστοιχεί σε μια δήλωση Κέλυφος=, εντός της ενότητας [Μπότα], στο αρχείο System.ini. Χρησιμοποιείται φράση Κέλυφος= Στο αρχείο system.ini για να καθορίσετε το πρόγραμμα που θα λειτουργεί ως διεπαφή χρήστη για το λειτουργικό σύστημα. Η κατανόηση της λειτουργίας της δήλωσης shell= είναι ζωτικής σημασίας για τη διαχείριση της διαδικασίας εκκίνησης των Windows.
| Παράδειγμα λίστας: | F0 – system.ini:shell=Explorer.exe badprogram.exe |
| Αρχεία που χρησιμοποιούνται: | c:windowssystem.ini |
Το «κέλυφος» είναι το πρόγραμμα που είναι υπεύθυνο για τη φόρτωση της επιφάνειας εργασίας, τη διαχείριση των παραθύρων και την αλληλεπίδραση του χρήστη με το σύστημα. Οποιοδήποτε πρόγραμμα που παρατίθεται μετά το "shell" θα φορτωθεί κατά την εκκίνηση των Windows και θα εκτελεστεί ως το προεπιλεγμένο "shell". Υπήρχαν ορισμένα προγράμματα που χρησίμευαν ως έγκυρες εναλλακτικές λύσεις για το "Shell", αλλά δεν χρησιμοποιούνται πλέον γενικά. Τα Windows 95, 98 και ME χρησιμοποίησαν το Explorer.exe ως προεπιλεγμένο "κέλυφος". Ενώ τα Windows 3.X χρησιμοποιούσαν το Progman.exe ως "κέλυφος". Είναι επίσης δυνατή η λίστα άλλων προγραμμάτων προς εκτέλεση όταν τα Windows φορτώνονται στην ίδια γραμμή shell=, όπως το shell=explorer.exe badprogram.exe. Αυτή η γραμμή θα ξεκινήσει και τα δύο προγράμματα όταν φορτωθούν τα Windows. Αυτό είναι σημαντικό στο πλαίσιο της ασφάλειας του συστήματος, καθώς το κακόβουλο λογισμικό μπορεί να εισαχθεί σε ένα κέλυφος για αυτόματη εκτέλεση, το οποίο είναι γνωστό ως "πειρατεία κελύφους".
Η καταχώρηση F1 αντιστοιχεί σε μια είσοδο Τρέξιμο= Ή Φορτίο= Στο αρχείο win.ini. Όπως το αρχείο system.ini, το αρχείο win.ini χρησιμοποιείται συνήθως μόνο στα Windows ME και παλαιότερα. Αυτές οι καταχωρήσεις χρησιμοποιούνται για τη διαμόρφωση προγραμμάτων ώστε να ξεκινούν αυτόματα κατά την εκκίνηση του συστήματος και αποτελούν μέρος του μηχανισμού διαχείρισης εκκίνησης σε παλαιότερες εκδόσεις των Windows.
| Παράδειγμα μενού αυτόματης αναπαραγωγής | F1 – win.ini: load=bad.pif F1 – win.ini: run=evil.pif |
| Αρχεία που χρησιμοποιούνται: | c:windowswin.ini |
Όλα τα προγράμματα που παρατίθενται μετά το "run=" ή το "load=" εκκινούνται κατά την εκκίνηση των Windows. Αυτή η δήλωση "run=" χρησιμοποιήθηκε σε όλα τα Windows 3.1, 95 και 98 και διατηρήθηκε για συμβατότητα προς τα πίσω με παλαιότερο λογισμικό. Τα περισσότερα σύγχρονα προγράμματα δεν χρησιμοποιούν αυτήν τη ρύθμιση ini και εάν δεν χρησιμοποιείτε παλιό πρόγραμμα, μπορείτε να υποψιάζεστε κακόβουλο λογισμικό. Η φράση "load=" χρησιμοποιήθηκε για τη φόρτωση προγραμμάτων οδήγησης συσκευών. Σε συστήματα Windows NT (όπως τα Windows 2000, XP, κ.λπ.), το HijackThis θα εμφανίσει τις εγγραφές στα win.ini και system.ini, αλλά τα συστήματα Windows NT δεν θα εκτελέσουν τα αρχεία που αναφέρονται εκεί. Αυτό είναι σημαντικό για την ασφάλεια του συστήματος και πρέπει να παρακολουθείται.
Οι καταχωρήσεις F2 και F3 αντιστοιχούν στις ισοδύναμες θέσεις των F0 και F1, αλλά αντ' αυτού αποθηκεύονται στο μητρώο συστήματος για εκδόσεις Windows XP, 2000 και NT. Αυτές οι εκδόσεις των Windows δεν χρησιμοποιούν αρχεία system.ini και win.ini. Αντίθετα, για συμβατότητα προς τα πίσω, χρησιμοποιεί μια συνάρτηση που ονομάζεται IniFileMapping. Το IniFileMapping τοποθετεί όλα τα περιεχόμενα του αρχείου .ini στο μητρώο του συστήματος, με κλειδιά για κάθε γραμμή στο κλειδί .ini αποθηκευμένα εκεί. Στη συνέχεια, όταν εκτελείτε ένα πρόγραμμα που κανονικά διαβάζει τις ρυθμίσεις του από ένα αρχείο .ini, θα ελέγξει πρώτα το κλειδί μητρώου HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionIniFileMapping για αντιστοίχιση .ini και, αν βρεθεί, θα διαβάσει τις ρυθμίσεις από εκεί. Μπορείτε να δείτε ότι αυτές οι εγγραφές, στα παρακάτω παραδείγματα, δείχνουν προς το μητρώο συστήματος επειδή θα περιέχει το αρχείο REG και μετά το αρχείο .ini στο οποίο οδηγεί το IniFileMapping. Αυτός ο μηχανισμός είναι σημαντικός για να κατανοήσουμε πώς λειτουργούν τα προγράμματα που εκτελούνται στο παρασκήνιο.
Οι καταχωρήσεις F2 εμφανίζονται όταν υπάρχει μια τιμή που δεν περιλαμβάνεται στη λίστα επιτρεπόμενων ή θεωρείται μη ασφαλής στο κλειδί μητρώου HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon Μέσα στις δύο αξίες κέλυφος و Χρήστης. Συνιστάται να ελέγχετε τακτικά αυτές τις καταχωρήσεις για να διασφαλίζεται η ακεραιότητα του συστήματος και να αποτρέπεται η διείσδυση κακόβουλου λογισμικού.
| Παραδείγματα λίστας: | F2 – REG:system.ini: UserInit=userinit,nddeagnt.exe |
| F2 – REG:system.ini:shell=explorer.exe beta.exe | |
| Κλειδιά εγγραφής: | HKLMSoftwareMicrosoftWindowsNTCurrentVersionWinlogonUserinit |
| HKLMSoftwareMicrosoftWindowsNTCurrentVersionWinlogonShell |
Ισοδυναμεί με τιμή μητρώου κέλυφος Δουλειά Κέλυφος= στο αρχείο system.ini Όπως περιγράφηκε παραπάνω. Καθορίζει μια τιμή Χρήστης Το πρόγραμμα που θα πρέπει να εκτελείται αμέσως μετά τη σύνδεση του χρήστη στα Windows. Το προεπιλεγμένο πρόγραμμα για αυτό το κλειδί είναι C:windowssystem32userinit.exe. Προετοιμάζω Userinit.exe Ένα πρόγραμμα που ανακτά το προφίλ, τις γραμματοσειρές, τα χρώματα κ.λπ. για το όνομα χρήστη σας. Είναι δυνατή η προσθήκη περισσότερων προγραμμάτων προς εκτέλεση από αυτό το κλειδί διαχωρίζοντας τα προγράμματα με κόμμα. Για παράδειγμα: HKLMSoftwareMicrosoftWindows NTCurrentVersionWinlogonUserinit =C:windowssystem32userinit.exe,c:windowsbadprogram.exe. Αυτό θα εκτελέσει και τα δύο προγράμματα όταν συνδέεστε, το οποίο είναι ένα κοινό μέρος για την εκτέλεση Trojans, αεροπειρατών και spyware. Σημειωτέον ότι οι εγγραφές Χρήστης و κέλυφος Το F2 θα εμφανίζεται στο HijackThis μόνο εάν υπάρχει μια τιμή που δεν είναι στη λίστα επιτρεπόμενων.
Οι καταχωρήσεις F3 εμφανίζονται όταν υπάρχει μια τιμή που δεν περιλαμβάνεται στη λίστα επιτρεπόμενων στο κλειδί μητρώου HKCUrsoftwareMicrosoftWindows NTCurrentVersionWindows Μέσα στην αξία μου φορτίο و τρέξιμο. Αυτές οι εγγραφές είναι τα ισοδύναμα των Windows NT με εκείνα στις καταχωρήσεις F1 όπως περιγράφεται παραπάνω. Αυτά τα κλειδιά χρησιμοποιούνται για τη διαμόρφωση προγραμμάτων αυτόματης εκκίνησης και αντιπροσωπεύουν μια αδυναμία ασφάλειας που μπορούν να εκμεταλλευτούν τα spyware και οι ιοί.
| Παράδειγμα λίστας | O1 – Φιλοξενούμενοι: 192.168.1.1 www.google.com |
Αρχεία που χρησιμοποιούνται: Ένα αρχείο Hosts είναι ένα αρχείο κειμένου που μπορεί να επεξεργαστεί χρησιμοποιώντας οποιοδήποτε πρόγραμμα επεξεργασίας κειμένου. Από προεπιλογή, αποθηκεύεται στις ακόλουθες διαδρομές για κάθε λειτουργικό σύστημα, εκτός εάν έχουν επιλεγεί διαφορετικές διαδρομές εγκατάστασης. Το αρχείο Hosts χρησιμοποιείται για την αντιστοίχιση ονομάτων κεντρικών υπολογιστών (όπως www.google.com) σε συγκεκριμένες διευθύνσεις IP (όπως 192.168.1.1). Αυτό σας επιτρέπει να παρακάμψετε το Σύστημα Ονομάτων Τομέα (DNS) και να δρομολογήσετε την κυκλοφορία του δικτύου απευθείας στην καθορισμένη διεύθυνση IP. Αυτό είναι χρήσιμο για σκοπούς ανάπτυξης, δοκιμών και επίλυσης προβλημάτων δικτύου, καθώς και για αποκλεισμό κακόβουλων ιστότοπων. Οι διαδρομές αρχείων των κεντρικών υπολογιστών ποικίλλουν ανάλογα με το λειτουργικό σύστημα:
| Λειτουργικό σύστημα | الموقع |
| Windows 3.1 | C: WINDOWSHOSTS |
| Windows 95 | C: WINDOWSHOSTS |
| Windows 98 | C: WINDOWSHOSTS |
| windows ME | C: WINDOWSHOSTS |
| windows XP | C:WINDOWSSYSTEM32DRIVERSETCHOSTS |
| Windows NT | C:WINNTSYSTEM32DRIVERSETCHOSTS |
| Windows 2000 | C:WINNTSYSTEM32DRIVERSETCHOSTS |
| Windows 2003 | C:WINDOWSSYSTEM32DRIVERSETCHOSTS |
Η θέση του αρχείου Hosts μπορεί να αλλάξει τροποποιώντας το κλειδί μητρώου παρακάτω για συστήματα Windows NT/2000/XP. Το αρχείο Hosts χρησιμοποιείται για την αντιστοίχιση ονομάτων κεντρικών υπολογιστών σε διευθύνσεις IP, επιτρέποντας την παράκαμψη του συστήματος ονομάτων τομέα (DNS).
Κλειδί εγγραφής: HKEY_LOCAL_MACHINESystemCurrentControlSetServicesTcpipParameters: DatabasePath
Εάν βρείτε καταχωρίσεις όπως το παραπάνω παράδειγμα και δεν υπάρχουν για έναν συγκεκριμένο λόγο που γνωρίζετε, μπορείτε να τις αφαιρέσετε με ασφάλεια. Αυτές οι άγνωστες καταχωρήσεις μπορεί να υποδηλώνουν την παρουσία κακόβουλου λογισμικού ή λογισμικού κατασκοπίας.
Εάν δείτε μια καταχώριση που λέει ότι το αρχείο Hosts βρίσκεται στο C:WindowsHelphosts، Αυτό σημαίνει ότι η συσκευή σας έχει μολυνθεί με λογισμικό κατασκοπείας CoolWebSearch. Εάν το αρχείο Hosts βρίσκεται σε θέση διαφορετική από την προεπιλεγμένη θέση για το λειτουργικό σας σύστημα (δείτε τον παραπάνω πίνακα), θα πρέπει να χρησιμοποιήσετε το εργαλείο HijackThis για να το διορθώσετε, καθώς πιθανότατα προκαλείται από μόλυνση από κακόβουλο λογισμικό. Το HijackThis είναι ένα χρήσιμο εργαλείο για την ανάλυση και τον εντοπισμό προβλημάτων που σχετίζονται με κακόβουλο λογισμικό.
Μπορείτε επίσης να κατεβάσετε ένα πρόγραμμα HostsXpert Το οποίο σας δίνει τη δυνατότητα να επαναφέρετε το προεπιλεγμένο αρχείο Hosts στη συσκευή σας. Για να το κάνετε αυτό, κατεβάστε και εκτελέστε το HostsXpert. Όταν ανοίξει, κάντε κλικ στο κουμπί Επαναφέρετε το αρχικό αρχείο Hostsκαι μετά κλείστε το HostsXpert. Συνιστάται η χρήση αυτού του λογισμικού για τη διόρθωση τυχόν μη εξουσιοδοτημένων τροποποιήσεων στο αρχείο Hosts.
Τμήμα Ο2
Αυτή η ενότητα αντιστοιχεί στα Βοηθητικά αντικείμενα του προγράμματος περιήγησης (BHO).
Τα βοηθητικά αντικείμενα του προγράμματος περιήγησης είναι επεκτάσεις του προγράμματος περιήγησής σας που επεκτείνουν τη λειτουργικότητά του. Μπορούν να χρησιμοποιηθούν από λογισμικό υποκλοπής spyware καθώς και από νόμιμα προγράμματα όπως το Google Toolbar και το Adobe Acrobat Reader. Θα πρέπει να κάνετε την έρευνά σας όταν αποφασίζετε εάν θα αφαιρέσετε ή όχι κάποιο από αυτά τα αντικείμενα, καθώς ορισμένα από αυτά μπορεί να είναι νόμιμα. Συνιστάται να ελέγχετε τακτικά τη λίστα των εγκατεστημένων BHO για να βεβαιωθείτε ότι δεν υπάρχει κακόβουλο λογισμικό.
Κλειδιά εγγραφής: HKLMSSOFTWAREMicrosoftWindowsCurrentVersionExplorerBrowser Helper Objects
| Παράδειγμα περιορισμού | O2 – BHO: Norton Antivirus Navigation Assistant – {BDF3E430-B101-42AD-A544-FADC6B084872} – C:Program FilesNorton AntivirusNavShExt.dll |
Μια ολοκληρωμένη λίστα με γνωστά CLSID που σχετίζονται με βοηθητικά προγράμματα και γραμμές εργαλείων του προγράμματος περιήγησης, που καταρτίστηκε από τον Tony Klein, είναι διαθέσιμη εδώ: Κατάλογος CLSID. Όταν επιστρέψετε στη λίστα, χρησιμοποιήστε το CLSID, που είναι ο αριθμός σε αγκύλες στην καταχώρηση. Το CLSID στον περιορισμό αναφέρεται σε καταχωρίσεις μητρώου που περιέχουν πληροφορίες σχετικά με βοηθητικά προγράμματα προγράμματος περιήγησης ή γραμμές εργαλείων. Αυτές οι εγγραφές είναι επίσης γνωστές ως Βοηθητικά Αντικείμενα προγράμματος περιήγησης (BHO).
Όταν επιδιορθώνετε αυτούς τους τύπους καταχωρήσεων χρησιμοποιώντας το HijackThis, το HijackThis θα προσπαθήσει να διαγράψει το αναφερόμενο προβληματικό αρχείο. Μερικές φορές, το αρχείο μπορεί να χρησιμοποιείται ακόμα και αν ο Internet Explorer είναι κλειστός. Εάν το αρχείο εξακολουθεί να υπάρχει μετά την επισκευή του με το HijackThis, συνιστάται να επανεκκινήσετε τον υπολογιστή σας σε ασφαλή λειτουργία και να διαγράψετε το αρχείο προβλήματος. Αυτό μπορεί να απαιτεί δικαιώματα διαχειριστή.
Τμήμα Ο3
Αυτή η ενότητα αντιστοιχεί στις γραμμές εργαλείων του Internet Explorer. Αποτελεί μέρος της ανάλυσης του HijackThis log.
Αυτές είναι οι γραμμές εργαλείων που βρίσκονται κάτω από τη γραμμή πλοήγησης και μενού στον Internet Explorer. Αυτές οι γραμμές χρησιμοποιούνται για την παροχή πρόσθετης λειτουργικότητας και συντομεύσεων.
Κλειδιά εγγραφής: HKLMSOFTWAREMicrosoftInternet ExplorerToolbar Αυτή η διαδρομή περιέχει ρυθμίσεις μητρώου για τις γραμμές εργαλείων του Internet Explorer.
| Παράδειγμα εισαγωγής | O3 – Γραμμή εργαλείων: Norton Antivirus – {42CDD1BF-3FFB-4238-8AD1-7859DF00B1D6} – C:Program FilesNorton AntivirusNavShExt.dll |
Μια ολοκληρωμένη λίστα CSLID που σχετίζονται με Στοιχεία και γραμμές εργαλείων βοήθειας προγράμματος περιήγησης, που έχει συγκεντρωθεί από τον Tony Klein, είναι διαθέσιμη εδώ: Λίστα CSLID . Όταν επιστρέψετε στη λίστα, χρησιμοποιήστε το CSLID, που είναι ο αριθμός στις σγουρές αγκύλες στην καταχώριση. Το CSLID στην καταχώριση υποδεικνύει εγγραφές μητρώου που περιέχουν πληροφορίες σχετικά με "στοιχεία βοήθειας προγράμματος περιήγησης" ή γραμμές εργαλείων. Όταν επιδιορθωθούν αυτοί οι τύποι καταχωρήσεων, το HijackThis δεν θα διαγράψει το αρχείο που παρατίθεται προσβλητικό. Συνιστάται η επανεκκίνηση σε ασφαλή λειτουργία και η μη αυτόματη διαγραφή του προσβλητικού αρχείου. Η διατήρηση αυτών των αρχείων DLL μπορεί να προκαλέσει προβλήματα απόδοσης ή ευπάθειες ασφαλείας.
Αυτή η ενότητα αντιστοιχεί σε ορισμένα κλειδιά μητρώου και φακέλους εκκίνησης που χρησιμοποιούνται για την αυτόματη εκκίνηση μιας εφαρμογής κατά την εκκίνηση των Windows. Τα πλήκτρα O4 είναι οι είσοδοι HJT που χρησιμοποιεί η πλειονότητα των προγραμμάτων για αυτοματισμό, επομένως πρέπει να δίνεται μεγάλη προσοχή κατά τον έλεγχο αυτών των πλήκτρων. Τα κλειδιά μητρώου O4 και οι θέσεις καταλόγου παρατίθενται παρακάτω και ισχύουν, ως επί το πλείστον, σε όλες τις εκδόσεις των Windows. Η διαχείριση στοιχείων εκκίνησης είναι ζωτικής σημασίας για τη βελτίωση της απόδοσης του συστήματος και την αποτροπή αυτόματης εκτέλεσης κακόβουλου λογισμικού.
Ξεκινώντας με το HijackThis 2.0, το HijackThis θα εμφανίσει επίσης τις εγγραφές άλλων χρηστών που είναι ενεργά συνδεδεμένοι στον υπολογιστή τη στιγμή της σάρωσης διαβάζοντας πληροφορίες από το κλειδί μητρώου HKEY_USERS. Εάν ο χρήστης δεν είναι συνδεδεμένος τη στιγμή της σάρωσης, το κλειδί χρήστη του δεν θα φορτωθεί και, ως εκ τούτου, το HijackThis δεν θα αναφέρει τους αυτοματισμούς του. Όταν εργάζεστε με αρχεία καταγραφής HijackThis, δεν συνιστάται η χρήση του HijackThis για την επιδιόρθωση καταχωρίσεων στο αρχείο καταγραφής ενός ατόμου όταν ο χρήστης έχει πολλούς λογαριασμούς συνδεδεμένους. Το συνιστούμε επειδή οι λειτουργίες άλλων χρηστών ενδέχεται να έρχονται σε διένεξη με τις διορθώσεις που ζητάμε από τον χρήστη να εκτελέσει. Η ανάλυση αρχείων καταγραφής HJT μπορεί να αποκαλύψει κακόβουλες ή περιττές διαδικασίες αυτοματισμού.
Οι τρέχουσες τοποθεσίες από τις οποίες παρατίθενται οι εγγραφές O4 είναι:
Τοποθεσίες καταλόγου:
Φάκελος εκκίνησης χρήστη: Οποιαδήποτε αρχεία βρίσκονται στο φάκελο "Εκκίνηση" παρατίθενται στο μενού "Έναρξη" του χρήστη ως O4 – εκκίνηση. Σε νεότερες εκδόσεις των Windows, αυτός ο φάκελος βρίσκεται στο C:Documents and SettingsUSERNAMEStart MenuProgramsStartup Ή μέσα C:UsersUSERNAMEAppDataRoamingMicrosoftWindowsStart Menu Στα Vista. Αυτές οι καταχωρήσεις θα εκτελεστούν όταν ο καθορισμένος χρήστης συνδεθεί στον υπολογιστή. Αυτός ο φάκελος είναι επίσης γνωστός ως φάκελος αυτόματης εκκίνησης του χρήστη και χρησιμοποιείται για την εκκίνηση προγραμμάτων κατά την εκκίνηση των Windows.
Φάκελος εκκίνησης για όλους τους χρήστες: Αυτά τα στοιχεία υποδεικνύουν ποιες εφαρμογές φορτώνονται με το να βρίσκονται στον φάκελο "Εκκίνηση" στο μενού "Έναρξη" για όλους τους χρήστες και θα αναφέρονται ως O4 – Γενική εκκίνηση. Σε νεότερες εκδόσεις των Windows, αυτός ο φάκελος βρίσκεται στο Γ: Έγγραφα και ΡυθμίσειςΌλοι οι χρήστες Μενού ΈναρξηςΠρογράμματαΕκκίνηση Ή μέσα C:ProgramDataMicrosoftWindowsStart MenuProgramsStartup Στα Vista. Αυτές οι καταχωρήσεις θα εκτελούνται κάθε φορά που κάποιος χρήστης συνδέεται στον υπολογιστή. Αυτός ο φάκελος προορίζεται για προγράμματα που θα πρέπει να εκτελούνται για όλους τους λογαριασμούς χρηστών στη συσκευή.
Κλειδιά μητρώου εκκίνησης: Οι εγγραφές O4 που χρησιμοποιούν κλειδιά μητρώου ξεκινούν με το κλειδί συντόμευσης μητρώου στη λίστα καταχωρήσεων. Παραδείγματα και οι περιγραφές τους μπορείτε να δείτε παρακάτω. Για όλα τα κλειδιά που αναφέρονται παρακάτω, εάν το κλειδί είναι κάτω από το HKCU, σημαίνει ότι το πρόγραμμα θα εκτελεστεί μόνο όταν ο συγκεκριμένος χρήστης είναι συνδεδεμένος στον υπολογιστή. Εάν η καταχώριση είναι κάτω από το HKLM, το πρόγραμμα θα εκτελεστεί για όλους τους χρήστες που συνδέονται στον υπολογιστή. Αυτά τα κλειδιά μητρώου χρησιμοποιούνται για τη διαχείριση της εκκίνησης και της διαμόρφωσης προγραμμάτων στα Windows.
Σημείωση: Στην παρακάτω λίστα, το HKLM σημαίνει HKEY_LOCAL_MACHINE και το HKCU σημαίνει HKEY_CURRENT_USER. Αυτές είναι οι δύο κύριες διαδρομές προς τα κλειδιά μητρώου που σχετίζονται με την εκκίνηση.
Χρησιμοποιούνται κλειδιά τρέξιμο Για αυτόματη εκκίνηση ενός προγράμματος όταν ένας χρήστης ή όλοι οι χρήστες συνδέονται στη συσκευή. Αυτά τα κλειδιά επιτρέπουν λεπτομερή έλεγχο των διαδικασιών εκκίνησης και μπορούν να χρησιμοποιηθούν για την εκκίνηση προγραμμάτων ή την εκτέλεση εντολών κατά την εκκίνηση των Windows.
| Κλειδιά εκτέλεσης: |
| HKLMSoftwareMicrosoftWindowsCurrentVersionRun (για όλους τους χρήστες) |
| HKCUSoftwareMicrosoftWindowsCurrentVersionRun (για τρέχοντα χρήστη) |
Χρησιμοποιούνται κλειδιά RunOnce Για να ξεκινήσετε μια υπηρεσία παρασκηνίου ή μια διαδικασία όταν ένας χρήστης ή όλοι οι χρήστες συνδέονται στον υπολογιστή. Αυτά τα κλειδιά χρησιμοποιούνται μόνο μία φορά. Μετά την επιτυχή εκτέλεση του προγράμματος για πρώτη φορά, η καταχώρισή του αφαιρείται από το μητρώο του συστήματος, έτσι ώστε να μην εκτελείται ξανά σε επόμενες συνδέσεις. Αυτό είναι χρήσιμο για την εγκατάσταση λογισμικού, την εφαρμογή ενημερώσεων ή τη διαμόρφωση ρυθμίσεων που πρέπει να εκτελούνται μόνο μία φορά μετά τη σύνδεση του χρήστη. Σημειώστε τη διαφορά μεταξύ των κλειδιών τρέξιμο Το οποίο εκκινεί προγράμματα κάθε φορά που συνδέεστε και κλειδιά RunOnce Το οποίο εκτελεί προγράμματα μόνο μία φορά.
| Πλήκτρα RunOnce: |
| HKLMSoftwareMicrosoftWindowsCurrentVersionRunOnce |
| HKCUSoftwareMicrosoftWindowsCurrentVersionRunOnce |
Χρησιμοποιούνται κλειδιά RunServices Για να ξεκινήσετε μια υπηρεσία παρασκηνίου ή μια διαδικασία όταν οποιοσδήποτε ή όλοι οι χρήστες συνδέονται στον υπολογιστή. Αυτά τα κλειδιά αποτελούν μέρος του μητρώου των Windows, μιας ιεραρχικής βάσης δεδομένων που περιέχει ρυθμίσεις διαμόρφωσης τόσο για το λειτουργικό σύστημα των Windows όσο και για εφαρμογές. Τα κλειδιά RunServices χρησιμοποιούνται για να διασφαλιστεί ότι σημαντικά προγράμματα και υπηρεσίες ξεκινούν αυτόματα κατά την εκκίνηση του συστήματος. Οι διαχειριστές και οι χρήστες μπορούν να διαμορφώσουν αυτά τα κλειδιά για τη διαχείριση των διαδικασιών εκκίνησης. Το HKLM…RunServices αναφέρεται στο κλειδί RunServices κάτω από το HKEY_LOCAL_MACHINE, το οποίο ισχύει για όλους τους χρήστες, ενώ το HKCU…RunServices αναφέρεται στο κλειδί κάτω από το HKEY_CURRENT_USER, το οποίο ισχύει μόνο για τον τρέχοντα χρήστη. Η κακή χρήση αυτών των κλειδιών από κακόβουλο λογισμικό μπορεί να ξεκινήσει αυτόματα κακόβουλες διαδικασίες. Επομένως, είναι απαραίτητο να είστε προσεκτικοί κατά την τροποποίηση αυτών των κλειδιών.
| Κλειδιά RunServices: |
| HKLMSoftwareMicrosoftWindowsCurrentVersionRunServices |
| HKCUSoftwareMicrosoftWindowsCurrentVersionRunServices |
Χρησιμοποιούνται κλειδιά RunServicesOnce Για να ξεκινήσετε μια υπηρεσία παρασκηνίου ή μια διαδικασία όταν οποιοσδήποτε ή όλοι οι χρήστες συνδέονται στον υπολογιστή. Σε αντίθεση με τα κλειδιά RunServices, όταν ένα πρόγραμμα εκτελείται από το κλειδί RunServicesOnce, η καταχώρισή του αφαιρείται από το μητρώο, ώστε να μην εκτελείται ξανά στις επόμενες συνδέσεις. Αυτό διασφαλίζει ότι η υπηρεσία ή η διαδικασία εκτελείται μόνο μία φορά κατά την εκκίνηση του συστήματος. Τα κλειδιά RunServicesOnce χρησιμοποιούνται συνήθως για την εγκατάσταση λογισμικού ή την εκτέλεση εργασιών εγκατάστασης μίας χρήσης. Τα κλειδιά RunServices και RunServicesOnce βρίσκονται στο μητρώο των Windows, συγκεκριμένα στο hklm (Local Machine Key) για όλους τους χρήστες και HKCU (Κλειδί τρέχοντος χρήστη) για τον τρέχοντα χρήστη. Οι προχωρημένοι χρήστες και οι διαχειριστές συστήματος μπορούν να χρησιμοποιήσουν αυτά τα κλειδιά για τη διαχείριση των διαδικασιών εκκίνησης και τη διαμόρφωση του περιβάλλοντος συστήματος.
| Κλειδιά RunServicesOnce: |
| HKLMSoftwareMicrosoftWindowsCurrentVersionRunServicesOnce |
| HKCUSoftwareMicrosoftWindowsCurrentVersionRunServicesOnce |
Χρησιμοποιούνται κλειδιά RunOnceEx Για να ξεκινήσετε ένα πρόγραμμα μόνο μία φορά, αυτό διαγράφεται αυτόματα από το μητρώο συστήματος. Αυτό το κλειδί χρησιμοποιείται ειδικά από προγράμματα εγκατάστασης ή ενημέρωσης. Η χρήση του κλειδιού RunOnceEx αποτελεί ουσιαστικό μέρος της διαδικασίας εγκατάστασης λογισμικού και ενημέρωσης των Windows, διασφαλίζοντας ότι οι απαραίτητες εργασίες εκτελούνται μόνο μία φορά μετά από επανεκκίνηση του συστήματος ή σύνδεση χρήστη. Αυτό μπορεί να περιλαμβάνει τη διαμόρφωση ρυθμίσεων, την καταχώριση στοιχείων συστήματος ή την εφαρμογή αλλαγών διαμόρφωσης. Υπάρχει μια διαφορά μεταξύ του κλειδιού RunOnceEx και του κλειδιού RunServicesOnce στο ότι το τελευταίο χρησιμοποιείται για την εκκίνηση υπηρεσιών ενώ το RunOnceEx χρησιμοποιείται για την εκκίνηση εφαρμογών και προγραμμάτων. Οι προχωρημένοι χρήστες μπορούν να έχουν πρόσβαση στο Μητρώο για να επαληθεύσουν και να διαχειριστούν αυτά τα κλειδιά, αλλά συνιστάται ιδιαίτερη προσοχή κατά την τροποποίηση του μητρώου για την αποφυγή τυχόν προβλημάτων συστήματος.
| Κλειδί RunOnceEx: |
| HKLMSoftwareMicrosoftWindowsCurrentVersionRunOnceEx |
Χρησιμοποιούνται κλειδιά PoliciesExplorerRun Στο μητρώο των Windows από τους διαχειριστές δικτύου για να ορίσετε ρυθμίσεις πολιτικής ομάδας που εκτελούν αυτόματα ένα πρόγραμμα όταν ένας χρήστης ή όλοι οι χρήστες συνδέονται σε έναν υπολογιστή. Τα κλειδιά PolicyExplorerRun περιέχουν μια σειρά από τιμές, συμπεριλαμβανομένου του ονόματος του προγράμματος ως δεδομένων τους. Όταν ένας χρήστης ή όλοι οι χρήστες συνδέονται στον υπολογιστή, εκτελείται κάθε τιμή κάτω από το κλειδί Εκτέλεση και εκτελούνται τα αντίστοιχα προγράμματα. Αυτό είναι ιδιαίτερα χρήσιμο σε εταιρικά περιβάλλοντα για τη διαχείριση εφαρμογών εκκίνησης και την εφαρμογή αναγκαίου λογισμικού, όπως εργαλεία προστασίας από ιούς ή συστήματα παρακολούθησης. Θα πρέπει να σημειωθεί ότι η κακή χρήση αυτών των κλειδιών μπορεί να οδηγήσει σε ζητήματα απόδοσης ή ακόμα και ευπάθειες ασφαλείας, επομένως οι διαχειριστές του συστήματος θα πρέπει να είναι προσεκτικοί κατά τη διαμόρφωσή τους. Για περισσότερες πληροφορίες σχετικά με τη διαχείριση της πολιτικής ομάδας, ανατρέξτε στην επίσημη τεκμηρίωση της Microsoft.
| Πλήκτρα πρόσβασης στις Πολιτικές του Explorer: |
| HKLMSoftwareMicrosoftWindowsCurrentVersionPoliciesExplorerRun |
| HKCUSoftwareMicrosoftWindowsCurrentVersionPoliciesExplorerRun |
Για μια πλήρη λίστα άλλων τοποθεσιών εκκίνησης των Windows που το HijackThis ενδέχεται να μην περιλαμβάνει απαραίτητα, επισκεφτείτε τον ακόλουθο σύνδεσμο: Πού να ξεκινήσετε την αυτόματη εκκίνηση των εφαρμογών των Windows. Αυτοί οι ιστότοποι είναι σημαντικοί για την κατανόηση του τρόπου διαχείρισης των εκκινήσεων προγραμμάτων και βελτίωσης της απόδοσης του συστήματος, καθώς σας δίνουν τη δυνατότητα να ελέγχετε ποια προγράμματα εκτελούνται αυτόματα κατά την εκκίνηση του υπολογιστή σας.
Μπορείτε να δείτε ένα δείγμα του μενού O4 του HijackThis παρακάτω. Αυτή η ενότητα σάς βοηθά να κατανοήσετε πώς να αναλύσετε το αρχείο καταγραφής εκκίνησης και να ανιχνεύσετε κακόβουλο ή ανεπιθύμητο λογισμικό που μπορεί να ξεκινήσει αυτόματα με το σύστημα. Το μενού O4 είναι χρήσιμο για τη διάγνωση προβλημάτων εκκίνησης και τον εντοπισμό προγραμμάτων που προκαλούν αργή απόδοση του συστήματος.
| Παράδειγμα εισαγωγής | O5 – control.ini: inetcpl.cpl=no |
Αν δείτε μια γραμμή όπως η παραπάνω, μπορεί να είναι σημάδι ότι ένα πρόγραμμα προσπαθεί να σας εμποδίσει να αλλάξετε τις ρυθμίσεις σας. Εκτός εάν υπάρχει για συγκεκριμένο γνωστό λόγο, όπως ο διαχειριστής σας έχει ορίσει αυτήν την πολιτική ή το Spybot – Search & Destroy έχει ορίσει αυτόν τον περιορισμό, μπορείτε να χρησιμοποιήσετε το εργαλείο HijackThis για να το διορθώσετε. Αυτό συχνά υποδηλώνει μια κακόβουλη προσπάθεια ελέγχου των ρυθμίσεων του προγράμματος περιήγησής σας στο Διαδίκτυο και είναι σημαντικό να το αντιμετωπίσετε για να διατηρήσετε την ασφάλεια του συστήματος.
Ενότητα O6: Ασφαλείς ρυθμίσεις του Internet Explorer
Αυτή η ενότητα αντιστοιχεί σε ένα κλείδωμα διαχειριστή για αλλαγή επιλογών ή στην αρχική σελίδα στον Internet Explorer αλλάζοντας ορισμένες ρυθμίσεις στο μητρώο του συστήματος. Αυτός ο τύπος ασφάλειας χρησιμοποιείται συνήθως σε εταιρικά ή εκπαιδευτικά περιβάλλοντα για να εμποδίσει τους χρήστες να τροποποιήσουν τις ρυθμίσεις του προγράμματος περιήγησης και συμβάλλει στη διατήρηση της συνέπειας και της ασφάλειας. Αυτό το κλείδωμα συνήθως αποτρέπει την πρόσβαση σε επιλογές Διαδικτύου, περιορίζοντας τη δυνατότητα των χρηστών να αλλάζουν σημαντικές ρυθμίσεις.
Κλειδί μητρώου: HKCUSoftwarePoliciesMicrosoftInternet ExplorerRestrictions
| Παράδειγμα λίστας | O6 – HKCUSoftwarePoliciesMicrosoftInternet ExplorerRestrictions |
Αυτές οι επιλογές εμφανίζονται μόνο εάν ο διαχειριστής του συστήματός σας τις έχει ορίσει σκόπιμα ή εάν έχετε χρησιμοποιήσει τις δυνατότητες και τις επιλογές κλειδώματος αρχικής σελίδας του Spybot στο η κατάσταση -> προηγμένη λειτουργία -> Εργαλεία -> Ρυθμίσεις Internet Explorer. Λάβετε υπόψη ότι αυτές οι ρυθμίσεις έχουν σχεδιαστεί για να προστατεύουν το πρόγραμμα περιήγησής σας και να αποτρέπουν μη εξουσιοδοτημένες αλλαγές και χρησιμοποιούνται συνήθως σε εταιρικά ή εκπαιδευτικά περιβάλλοντα.
Ενότητα O7: Αποτρέψτε την εκτέλεση του Επεξεργαστή Μητρώου
Αυτή η ενότητα αφορά την αποτροπή εκκίνησης του Επεξεργαστή Μητρώου (Regedit) αλλάζοντας μια καταχώρηση στο μητρώο του συστήματος. Αυτό είναι ένα μέτρο ασφαλείας και χρησιμοποιείται συχνά για να αποτρέψει μη εξουσιοδοτημένους χρήστες να τροποποιήσουν ευαίσθητες ρυθμίσεις συστήματος.
Κλειδί εγγραφής: HKCUSoftwareMicrosoftWindowsCurrentVersionPoliciesSystem
| Παράδειγμα εισαγωγής | O7 – HKCUSoftwareMicrosoftWindowsCurrentVersionPoliciesSystem: DisableRegedit=1 |
Λάβετε υπόψη ότι πολλοί διαχειριστές συστημάτων γραφείου κλειδώνουν σκόπιμα αυτήν τη ρύθμιση, επομένως η χρήση του HijackThis για τη διόρθωσή της ενδέχεται να αποτελεί παραβίαση της πολιτικής της εταιρείας. Εάν είστε διαχειριστής συστήματος και αυτή η ρύθμιση ενεργοποιήθηκε χωρίς την άδειά σας, χρησιμοποιήστε το HijackThis για να το διορθώσετε. Ελέγξτε τις πολιτικές της εταιρείας σας πριν κάνετε οποιεσδήποτε αλλαγές στις ρυθμίσεις του συστήματος.
Ενότητα O8: Διόρθωση προβλημάτων μενού περιβάλλοντος στον Internet Explorer
Αυτή η ενότητα αντιστοιχεί σε πρόσθετα στοιχεία στο μενού περιβάλλοντος (το μενού που εμφανίζεται όταν κάνετε δεξί κλικ) στον Internet Explorer. Αυτά τα πρόσθετα στοιχεία μπορεί να περιλαμβάνουν λογισμικό υποκλοπής spyware, κακόβουλο λογισμικό ή ανεπιθύμητα πρόσθετα. Το HijackThis παρέχει πληροφορίες σχετικά με αυτά τα στοιχεία για να σας βοηθήσει να προσδιορίσετε εάν είναι νόμιμα ή όχι.
Κλειδί εγγραφής: HKEY_CURRENT_USERΛογισμικόMicrosoftInternet ExplorerMenuExt Αυτό το κλειδί χρησιμοποιείται για την αποθήκευση των ρυθμίσεων του μενού περιβάλλοντος στον Internet Explorer. Τα περιεχόμενα αυτού του κλειδιού μπορούν να αναλυθούν για να καθοριστεί ποια προγράμματα και επεκτάσεις έχουν τροποποιήσει το μενού περιβάλλοντος.
| Παράδειγμα εισαγωγής | O8 – Πρόσθετο στοιχείο στο μενού περιβάλλοντος: Αναζήτηση Google – &Αναζήτηση Google – res://c:windowsGoogleToolbar1.dll/cmsearch.html |
Κάθε καταχώρηση O8 αντιπροσωπεύει μια επιλογή μενού που εμφανίζεται όταν κάνετε δεξί κλικ στον Internet Explorer. Το πρόγραμμα που αναφέρεται στην καταχώρηση θα εκτελεστεί όταν επιλεγεί αυτή η επιλογή. Ορισμένα προγράμματα, όπως το Browser Pal, θα πρέπει πάντα να αφαιρούνται, ενώ άλλα θα πρέπει να αναζητούνται χρησιμοποιώντας το Google. Ένα παράδειγμα ενός νόμιμου προγράμματος που μπορεί να βρείτε εδώ είναι το Google Toolbar. Αυτό επηρεάζει το μενού περιβάλλοντος του προγράμματος περιήγησης Διαδικτύου και η παρουσία άγνωστου λογισμικού μπορεί να υποδηλώνει την παρουσία κακόβουλου λογισμικού ή λογισμικού κατασκοπίας.
Κατά την επιδιόρθωση αυτών των τύπων καταχωρήσεων, το HijackThis δεν διαγράφει το αρχείο που αναφέρεται στην καταχώρηση. Εάν πρέπει να διαγράψετε αυτό το αρχείο, συνιστάται να επανεκκινήσετε τον υπολογιστή σας σε ασφαλή λειτουργία και να διαγράψετε το αρχείο από εκεί. Η διαγραφή ορισμένων αρχείων που σχετίζονται με το O8 ενδέχεται να απαιτεί δικαιώματα διαχειριστή.
Ενότητα Ο9
Αυτή η ενότητα αντιστοιχεί σε κουμπιά στην κύρια γραμμή εργαλείων του Internet Explorer ή σε στοιχεία στο μενού Εργαλεία του Internet Explorer που δεν αποτελούν μέρος της προεπιλεγμένης εγκατάστασης. Αυτά τα πρόσθετα μπορεί να περιλαμβάνουν γραμμές εργαλείων ή επεκτάσεις προγράμματος περιήγησης. Συνιστάται να ελέγξετε προσεκτικά αυτά τα πρόσθετα για να βεβαιωθείτε ότι είναι νόμιμα και όχι κακόβουλο λογισμικό ή λογισμικό υποκλοπής spyware.
Κλειδί εγγραφής: HKEY_LOCAL_MACHINESOFTWAREΕπεκτάσεις MicrosoftInternet Explorer. Αυτό το κλειδί περιέχει πληροφορίες σχετικά με τις επεκτάσεις προγράμματος περιήγησης Internet Explorer. Ο έλεγχος αυτού του κλειδιού μπορεί να σας βοηθήσει να εντοπίσετε ανεπιθύμητες ή κακόβουλες επεκτάσεις.
| Παράδειγμα καταχώρισης | O9 – Πρόσθετο κουμπί: AIM (HKLM) |
Εάν δεν χρειάζεστε αυτά τα κουμπιά ή τα στοιχεία μενού ή υποψιάζεστε ότι είναι κακόβουλο λογισμικό, μπορείτε να τα αφαιρέσετε με ασφάλεια.
Όταν επιδιορθώνονται αυτοί οι τύποι καταχωρήσεων, το HijackThis δεν θα διαγράψει το αναφερόμενο προβληματικό αρχείο. Συνιστάται η επανεκκίνηση σε ασφαλή λειτουργία και η μη αυτόματη διαγραφή του αρχείου προβλήματος.
Ενότητα O10: Σάρωση και ανάλυση Winsock
Αυτή η ενότητα αντιστοιχεί στο **Winsock Hijacking** ή αλλιώς γνωστό ως LSP (Layered Service Provider). Το LSP είναι ένας τρόπος για να συνδέσετε ένα πρόγραμμα με την εφαρμογή Winsock 2 στον υπολογιστή σας. Επειδή τα LSP είναι συνδεδεμένα μεταξύ τους, όταν χρησιμοποιείτε το Winsock, τα δεδομένα μεταφέρονται επίσης μέσω κάθε LSP στην αλυσίδα. Λογισμικό κατασκοπείας και πειρατείας μπορεί να χρησιμοποιήσει LSP για να δει όλη την κίνηση που μεταδίδεται μέσω της σύνδεσής σας στο Διαδίκτυο. Η σάρωση O10 του HijackThis στοχεύει στον εντοπισμό ύποπτων παρόχων επιπέδου που μπορεί να επηρεάσουν την απόδοση του Διαδικτύου ή να αποτελέσουν απειλή για την ασφάλεια.
Θα πρέπει να είστε πολύ προσεκτικοί όταν διαγράφετε αυτά τα στοιχεία. Εάν το LSP αφαιρεθεί χωρίς να επιδιορθωθεί σωστά το κενό στην αλυσίδα, μπορεί να οδηγήσει σε απώλεια πρόσβασης στο Διαδίκτυο. Επομένως, συνιστάται να χρησιμοποιείτε εξειδικευμένα εργαλεία για τη διαχείριση των LSP αντί να τα διαγράφετε με μη αυτόματο τρόπο μέσω του HijackThis για να αποφύγετε τυχόν προβλήματα σύνδεσης.
| Παράδειγμα λίστας | O10 – Η σύνδεση στο Διαδίκτυο διακόπηκε λόγω έλλειψης παρόχου LSP 'spsublsp.dll' |
Πολλά προγράμματα προστασίας από ιούς ξεκινούν τη σάρωση για ιούς, Trojans κ.λπ. σε επίπεδο Winsock. Το πρόβλημα είναι ότι πολλοί από αυτούς δεν αναδημιουργούν τα LSP με τη σωστή σειρά μετά τη διαγραφή του κακόβουλου LSP. Αυτό μπορεί να προκαλέσει πρόβλημα στο HijackThis και να εκδώσει μια προειδοποίηση, η οποία μπορεί να είναι παρόμοια με το παραπάνω παράδειγμα, παρόλο που το Διαδίκτυο εξακολουθεί να λειτουργεί. Επομένως, θα πρέπει να ζητήσετε τη συμβουλή ενός έμπειρου χρήστη κατά την επιδιόρθωση αυτών των σφαλμάτων. Συνιστάται επίσης να χρησιμοποιήσετε το LSPFix, δείτε τον παρακάτω σύνδεσμο, για να το διορθώσετε. Αυτό το σφάλμα είναι μερικές φορές γνωστό ως "Σφάλμα παρόχου LSP" ή "Σφάλμα LSP Winsock".
μπορώ Spybot Αυτό το ζήτημα επιδιορθώνεται γενικά, αλλά βεβαιωθείτε ότι έχετε την πιο πρόσφατη έκδοση επειδή οι παλαιότερες εκδόσεις είχαν προβλήματα. Υπάρχει ένα εργαλείο που έχει σχεδιαστεί για αυτό το είδος προβλήματος που ίσως είναι καλύτερα να χρησιμοποιήσετε, που ονομάζεται LSPFix. Για μια μεγάλη λίστα LSP και εάν είναι έγκυρα ή όχι, μπορείτε να επισκεφθείτε Σελίδα καταχώρισης LSP του SystemLookup. Αυτοί οι πόροι βοηθούν στην αντιμετώπιση προβλημάτων Winsock.
Τμήμα Ο11
Αυτή η ενότητα αντιστοιχεί σε ένα σύνολο μη προεπιλεγμένων επιλογών που έχουν προστεθεί Καρτέλα Προηγμένες επιλογές Στις Επιλογές Internet στον Internet Explorer. Αυτή η ενότητα επιτρέπει την προσαρμογή των σύνθετων ρυθμίσεων του προγράμματος περιήγησης.
Αν κοιτάξετε στις Επιλογές Internet για τον Internet Explorer, θα δείτε την καρτέλα Επιλογές για προχωρημένους. Είναι δυνατή η προσθήκη μιας καταχώρησης κάτω από ένα κλειδί μητρώου ώστε να εμφανίζεται μια νέα ομάδα εκεί. Η τροποποίηση αυτού του κλειδιού επηρεάζει τη συμπεριφορά του Internet Explorer.
Κλειδί εγγραφής: HKEY_LOCAL_MACHINESOFTWAREMicrosoftInternet ExplorerAdvancedOptions Αυτό το κλειδί χρησιμοποιείται για την προσθήκη προσαρμοσμένων προηγμένων επιλογών στον Internet Explorer.
| Παράδειγμα εισαγωγής | O11 – Σύνολο επιλογών: [CommonName] CommonName |
Σύμφωνα με τον Merijn, τον προγραμματιστή του HijackThis, υπάρχει μόνο ένα γνωστό πρόγραμμα αεροπειρατείας που χρησιμοποιεί αυτό και αυτό είναι το CommonName. Εάν βλέπετε CommonName στη λίστα, μπορείτε να το αφαιρέσετε με ασφάλεια. Αν είναι άλλη καταχώριση, θα πρέπει να την αναζητήσετε στο Google για να κάνετε κάποια έρευνα. Συνιστάται προσοχή κατά την αφαίρεση τυχόν άγνωστων καταχωρήσεων από το μητρώο του συστήματος.
Τμήμα Ο12
Αυτή η ενότητα συμμορφώνεται με Επεκτάσεις Internet Explorer. Οι επεκτάσεις του Internet Explorer είναι προγράμματα που φορτώνονται όταν ξεκινάτε τον Internet Explorer για να προσθέσετε λειτουργικότητα στο πρόγραμμα περιήγησης. Είναι επίσης γνωστά ως "πρόσθετα" ή "πρόσθετα".
Υπάρχουν πολλές νόμιμες διαθέσιμες επεκτάσεις, όπως μη τυπικά προγράμματα προβολής PDF και προγράμματα προβολής εικόνων. Αυτές οι επεκτάσεις συμβάλλουν στη βελτίωση της εμπειρίας περιήγησής σας παρέχοντας υποστήριξη για διαφορετικούς τύπους περιεχομένου και πολυμέσων. Ωστόσο, ορισμένες κακόβουλες επεκτάσεις μπορούν να χρησιμοποιηθούν για να κατασκοπεύσουν τη διαδικτυακή σας δραστηριότητα ή να βλάψουν τον υπολογιστή σας. Επομένως, είναι σημαντικό να είστε προσεκτικοί κατά την εγκατάσταση νέων επεκτάσεων.
κλειδί εγγραφής: HKEY_LOCAL_MACHINEsoftwaremicrosoftinternet explorerplugins Αυτό το κλειδί αποθηκεύει πληροφορίες σχετικά με όλες τις επεκτάσεις του Internet Explorer που είναι εγκατεστημένες στο σύστημά σας. Μπορείτε να αποκτήσετε πρόσβαση σε αυτό το κλειδί μέσω του Επεξεργαστή Μητρώου.
| Παράδειγμα εισαγωγής | Επέκταση για .PDF: C:Program FilesInternet ExplorerPLUGINSnppdf32.dll |
Οι περισσότερες από τις επεκτάσεις είναι νόμιμες, επομένως θα πρέπει να τις Google εάν δεν τις αναγνωρίζετε πριν τις διαγράψετε. Μια πολύ γνωστή επέκταση που πρέπει να διαγραφεί είναι η επέκταση Onflow με την επέκταση .OFB. Όταν επιδιορθώνετε αυτούς τους τύπους καταχωρήσεων χρησιμοποιώντας το HijackThis, το HijackThis θα προσπαθήσει να διαγράψει το αναφερόμενο προβληματικό αρχείο. Μερικές φορές, το αρχείο μπορεί να χρησιμοποιείται ακόμα και αν ο Internet Explorer είναι κλειστός. Εάν το αρχείο εξακολουθεί να υπάρχει μετά την επισκευή του με το HijackThis, συνιστάται να επανεκκινήσετε τον υπολογιστή σας σε ασφαλή λειτουργία και να διαγράψετε το αρχείο προβλήματος.
Ενότητα O13 – Διόρθωση της πειρατείας DefaultPrefix στον Internet Explorer
Αυτή η ενότητα αντιστοιχεί στην πειρατεία του IE DefaultPrefix. Η πειρατεία DefaultPrefix είναι ένας τύπος κακόβουλου λογισμικού που αλλάζει τις ρυθμίσεις του προγράμματος περιήγησης για να κατευθύνει τους χρήστες σε ανεπιθύμητους ιστότοπους. Η κατανόηση του τρόπου λειτουργίας της πειρατείας του DefaultPrefix είναι ζωτικής σημασίας για την αφαίρεση κακόβουλου λογισμικού και την προστασία του υπολογιστή σας.
Το προεπιλεγμένο πρόθεμα URL είναι μια ρύθμιση στα Windows που καθορίζει τον τρόπο με τον οποίο αντιμετωπίζονται οι διευθύνσεις URL που εισάγετε χωρίς πρόθεμα όπως http://, ftp://, κ.λπ. Από προεπιλογή, τα Windows θα προσθέσουν το http:// στην αρχή, καθώς είναι το προεπιλεγμένο πρόθεμα των Windows. Μπορείτε να το αλλάξετε σε ένα προεπιλεγμένο πρόθεμα της επιλογής σας με την επεξεργασία του μητρώου. Ο αεροπειρατής γνωστός ως CoolWebSearch αλλάζει το προεπιλεγμένο πρόθεμα σε http://ehttp.cc/?. Αυτό σημαίνει ότι όταν καλείτε μια διεύθυνση URL, π.χ www.google.com, θα μετακομίσετε πραγματικά σε http://ehttp.cc/?www.google.com, που είναι στην πραγματικότητα ο ιστότοπος της CoolWebSearch. Αυτός ο τύπος ανακατεύθυνσης μπορεί να σας εκθέσει σε κινδύνους ασφαλείας.
Κλειδί μητρώου για τη διόρθωση της πειρατείας DefaultPrefix: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionURLdefaultPrefix
| Παράδειγμα εισαγωγής | O13 - WWW. Πρόθεμα: http://ehttp.cc/? |
Εάν αντιμετωπίζετε προβλήματα παρόμοια με αυτά που αναφέρονται στο παραπάνω παράδειγμα, όπως ανακατεύθυνση μηχανής αναζήτησης ή αλλαγή αρχικής σελίδας, θα πρέπει να εκτελέσετε το CWShredder. Αυτό το πρόγραμμα έχει σχεδιαστεί για να αφαιρεί όλους τους γνωστούς τύπους CoolWebSearch που μπορεί να υπάρχουν στη συσκευή σας. Το CoolWebSearch είναι ένα κακόβουλο λογισμικό που αλλάζει τις ρυθμίσεις του προγράμματος περιήγησης και προκαλεί προβλήματα περιήγησης.
Εάν το CWShredder δεν εντοπίσει και δεν διορθώσει το πρόβλημα ή εάν εξακολουθείτε να αντιμετωπίζετε προβλήματα όπως η παραβίαση του προγράμματος περιήγησης ή η αλλαγή των ρυθμίσεων Διαδικτύου, θα πρέπει πάντα να αφήνετε το HijackThis να διορθώνει αυτήν την καταχώρηση όταν τη βρίσκει. HijackThis είναι ένα αποτελεσματικό εργαλείο για τον εντοπισμό και τη διόρθωση ζητημάτων πειρατείας προγράμματος περιήγησης.
Ενότητα Ο14
Αυτή η ενότητα αντιστοιχεί στην πειρατεία "Επαναφορά ρυθμίσεων Ιστού". Η παραβίαση της επαναφοράς ρυθμίσεων Ιστού συμβαίνει όταν ένα κακόβουλο λογισμικό τροποποιεί το αρχείο iereset.inf, επαναφέροντας τις ρυθμίσεις σας στο Διαδίκτυο σε παραβιασμένες τιμές αντί για τις προεπιλεγμένες ρυθμίσεις.
Υπάρχει ένα αρχείο στον υπολογιστή σας που χρησιμοποιεί ο Internet Explorer όταν επαναφέρει τις επιλογές στις προεπιλογές τους στα Windows. Αυτό το αρχείο είναι αποθηκευμένο στο c:windowsinfiereset.inf και περιέχει όλες τις προεπιλεγμένες ρυθμίσεις που θα χρησιμοποιηθούν. Όταν επαναφέρετε μια ρύθμιση, ο Internet Explorer θα διαβάσει αυτό το αρχείο και θα αλλάξει τη συγκεκριμένη ρύθμιση σε αυτό που αναφέρεται στο αρχείο. Εάν ένα πρόγραμμα αεροπειρατείας αλλάξει τις πληροφορίες σε αυτό το αρχείο, θα μολυνθείτε ξανά όταν επαναφέρετε αυτήν τη ρύθμιση, καθώς ο Internet Explorer θα διαβάσει τις εσφαλμένες πληροφορίες από το αρχείο iereset.inf. Αυτό επιτρέπει στο κακόβουλο λογισμικό να παραμείνει στη συσκευή σας ακόμη και μετά την προσπάθεια επαναφοράς των ρυθμίσεων του προγράμματος περιήγησης.
| Παράδειγμα λίστας | O14 – IERESET.INF: START_PAGE_URL=http://www.searchalot.com (Επαναφορά αρχικής σελίδας στον Internet Explorer) |
Λάβετε υπόψη ότι αυτή η ρύθμιση μπορεί να έχει νομίμως αλλάξει από τον κατασκευαστή του υπολογιστή σας ή τον διαχειριστή της συσκευής σας. Εάν δεν αναγνωρίζετε τη διεύθυνση, θα πρέπει να τη διορθώσετε. Βεβαιωθείτε ότι η αρχική σελίδα που εμφανίζεται είναι αυτή που θέλετε να αποφύγετε να ανακατευθυνθεί σε κακόβουλους ή ανεπιθύμητους ιστότοπους.
Ενότητα O15: Ρυθμίσεις ασφαλείας στον Internet Explorer (αξιόπιστες ζώνες και προεπιλεγμένες ρυθμίσεις πρωτοκόλλου)
Αυτή η ενότητα αντιστοιχεί στις τοποθεσίες ή τις διευθύνσεις IP στη ζώνη Αξιόπιστες τοποθεσίες και τις προεπιλεγμένες ρυθμίσεις πρωτοκόλλου Internet στον Internet Explorer. Η κατανόηση αυτών των ρυθμίσεων είναι κρίσιμη για τη διατήρηση της ασφάλειας του υπολογιστή σας.
Αξιόπιστη Ζώνη
Η ασφάλεια του Internet Explorer βασίζεται σε ένα σύνολο ζωνών. Κάθε ζώνη έχει διαφορετικό επίπεδο ασφάλειας όσον αφορά τα σενάρια και τις εφαρμογές που μπορούν να εκτελεστούν από μια τοποθεσία που βρίσκεται σε αυτήν τη ζώνη. Υπάρχει μια ζώνη ασφαλείας που ονομάζεται «Αξιόπιστη Ζώνη». Αυτή η ζώνη έχει το χαμηλότερο επίπεδο ασφάλειας και επιτρέπει σε σενάρια και εφαρμογές να εκτελούνται από τοποθεσίες σε αυτήν τη ζώνη χωρίς να το γνωρίζετε. Επομένως, είναι μια κοινή ρύθμιση που χρησιμοποιείται από ιστότοπους κακόβουλου λογισμικού, έτσι ώστε μελλοντικές εισβολές να μπορούν να πραγματοποιούνται στον υπολογιστή σας χωρίς να το γνωρίζετε, καθώς αυτοί οι ιστότοποι θα βρίσκονται στην αξιόπιστη ζώνη. Σας συμβουλεύουμε να ελέγχετε τακτικά τους ιστότοπους που αναφέρονται σε αυτήν την περιοχή και να αφαιρείτε τυχόν ιστότοπους που δεν εμπιστεύεστε πλήρως για να μειώσετε τον κίνδυνο έκθεσης σε κακόβουλο λογισμικό και άλλες απειλές ασφαλείας. Θα πρέπει να είστε πολύ προσεκτικοί όταν προσθέτετε ιστότοπους στην αξιόπιστη ζώνη.
| Κλειδιά μητρώου | HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrent VersionInternet SettingsZoneMapDomains (Κλειδί μητρώου συστήματος: Χρησιμοποιείται για τον ορισμό ρυθμίσεων ζώνης ασφαλείας για ιστότοπους σε όλο το σύστημα.) |
| HKEY_CURRENT_USERSLOFTWAREMicrosoftWindowsΤρέχουσα Έκδοση Ρυθμίσεις ΔιαδικτύουZoneMapDomains (Κλειδί εγγραφής τρέχοντος χρήστη: Χρησιμοποιείται για τον ορισμό ρυθμίσεων ζώνης ασφαλείας για ιστότοπους μόνο για τον τρέχοντα χρήστη.) | |
| HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrent VersionInternet SettingsZoneMapRanges (Κλειδί μητρώου συστήματος: Χρησιμοποιείται για τον ορισμό ρυθμίσεων ζώνης ασφαλείας για εύρη διευθύνσεων IP σε όλο το σύστημα.) | |
| HKEY_CURRENT_USERSLOFTWAREMicrosoftWindowsΤρέχουσα Έκδοση Ρυθμίσεις ΔιαδικτύουZoneMapRanges (Κλειδί μητρώου τρέχοντος χρήστη: Χρησιμοποιείται για τον ορισμό των ρυθμίσεων ζώνης ασφαλείας μόνο για τις περιοχές διευθύνσεων IP του τρέχοντος χρήστη.) |
| Παράδειγμα λίστας | O15 – Αξιόπιστη ζώνη: https://www.bleepingcomputer.com |
| O15 – Αξιόπιστη περιοχή IP: 206.161.125.149 | |
| O15 – Αξιόπιστη περιοχή IP: 206.161.125.149 (HKLM) |
Το κλειδί που χρησιμοποιεί ο Internet Explorer, είτε Domains είτε Ranges, καθορίζεται από τη διεύθυνση URL στην οποία ο χρήστης προσπαθεί να αποκτήσει πρόσβαση. Εάν η διεύθυνση URL περιέχει ένα όνομα τομέα, θα πραγματοποιήσει αναζήτηση στα δευτερεύοντα κλειδιά Domains για αντιστοίχιση. Εάν περιέχει μια διεύθυνση IP, θα αναζητήσει τα δευτερεύοντα κλειδιά Ranges για μια αντιστοίχιση. Όταν προσθέτετε τομείς ως αξιόπιστη τοποθεσία ή περιορισμένη τοποθεσία, εκχωρείται μια τιμή για να το υποδεικνύει αυτό. Εάν η τιμή έχει οριστεί *=4Αυτός ο τομέας θα εισαχθεί στην περιοχή Περιορισμένες τοποθεσίες. Εάν η τιμή έχει οριστεί *=2, αυτός ο τομέας θα προστεθεί στη ζώνη Αξιόπιστων τοποθεσιών. Αυτό είναι ένα ουσιαστικό μέρος των ρυθμίσεων ασφαλείας του Internet Explorer και επηρεάζει τον τρόπο με τον οποίο το πρόγραμμα περιήγησης χειρίζεται διαφορετικούς ιστότοπους.
Η προσθήκη μιας διεύθυνσης IP είναι λίγο διαφορετική. Κάτω από το πλήκτρο SOFTWAREMicrosoftWindowsCurrentVersionInternet SettingsZoneMapRanges, μπορείτε να βρείτε άλλα κλειδιά που ονομάζονται Ranges1, Ranges2, Ranges3, Ranges4, κ.λπ. Κάθε ένα από αυτά τα δευτερεύοντα κλειδιά αντιστοιχεί σε μια συγκεκριμένη ζώνη/πρωτόκολλο ασφαλείας. Εάν προσθέσετε μια διεύθυνση IP σε μια ζώνη ασφαλείας, τα Windows δημιουργούν ένα δευτερεύον κλειδί που ξεκινά με Ranges1 και εκχωρεί σε αυτό το δευτερεύον κλειδί ώστε να περιέχει όλες τις διευθύνσεις IP για μια δεδομένη ζώνη ασφαλείας για ένα δεδομένο πρωτόκολλο. Για παράδειγμα, εάν προσθέσετε το http://192.168.1.1 ως αξιόπιστη τοποθεσία, τα Windows θα δημιουργήσουν το πρώτο διαθέσιμο κλειδί Ranges (Ranges1) και θα προσθέσουν την τιμή http=2. Τυχόν μελλοντικές αξιόπιστες διευθύνσεις IP που ξεκινούν με http:// θα προστεθούν στο κλειδί Range1. Τώρα, εάν προσθέσετε μια διεύθυνση IP σε τοποθεσίες που περιορίζονται χρησιμοποιώντας το πρωτόκολλο http (όπως http://192.16.1.10), τα Windows θα δημιουργήσουν ένα άλλο κλειδί με διαδοχική σειρά, που ονομάζεται Range2. Η τιμή του θα είναι http=4 και τυχόν μελλοντικές διευθύνσεις IP που προστίθενται σε περιορισμένους ιστότοπους θα τοποθετούνται σε αυτό το κλειδί. Αυτό συνεχίζεται για κάθε συνδυασμό ρυθμίσεων πρωτοκόλλου και ζώνης ασφαλείας. Αυτός ο μηχανισμός διασφαλίζει την αποτελεσματική διαχείριση της ασφάλειας του Διαδικτύου.
Εάν δείτε κάποιους τομείς ή διευθύνσεις IP που αναφέρονται εδώ, θα πρέπει γενικά να τους αφαιρέσετε, εκτός εάν η διεύθυνση URL είναι γνωστή, όπως αυτή που χρησιμοποιεί η εταιρεία σας. Η πιο κοινή λίστα που θα βρείτε εδώ είναι η free.aol.com την οποία μπορείτε να διορθώσετε αν θέλετε. Προσωπικά, αφαιρώ όλες τις καταχωρήσεις από την αξιόπιστη ζώνη γιατί είναι τελικά περιττές. ProtocolDefaults Καθορίζει τις προεπιλεγμένες ρυθμίσεις για διαφορετικά πρωτόκολλα.
Όταν χρησιμοποιείτε τον Internet Explorer για να συνδεθείτε σε έναν ιστότοπο, τα δικαιώματα ασφαλείας που εκχωρούνται σε αυτόν τον ιστότοπο καθορίζονται από τη ζώνη στην οποία ανήκει. Υπάρχουν 5 ζώνες, καθεμία από τις οποίες σχετίζεται με έναν συγκεκριμένο αριθμό αναγνώρισης. Αυτές οι ζώνες και οι σχετικοί αριθμοί τους είναι: Αυτές οι ζώνες επηρεάζουν το επίπεδο πρόσβασης που επιτρέπεται στους ιστότοπους σε πόρους υπολογιστών.
| المنتقة | Ορίστε την περιοχή |
| ο υπολογιστής μου | 0 |
| Intranet | 1 |
| Αξιόπιστοι ιστότοποι | 2 |
| Διαδίκτυο | 3 |
| Περιορισμένοι ιστότοποι | 4 |
Κάθε πρωτόκολλο που χρησιμοποιείτε για να συνδεθείτε σε έναν ιστότοπο, όπως HTTP, FTP και HTTPS, αντιστοιχίζεται σε μία από αυτές τις ζώνες. Αυτές οι αντιστοιχίσεις βοηθούν στη διαχείριση των ρυθμίσεων ασφαλείας για διαφορετικούς τύπους συνδέσεων. Ακολουθούν οι προεπιλεγμένες αντιστοιχίσεις για κοινά πρωτόκολλα Διαδικτύου, τα οποία καθορίζουν το επίπεδο ασφάλειας που εφαρμόζεται σε κάθε ζώνη:
| Πρωτόκολλο | Ορίστε την περιοχή |
| HTTP | 3 |
| HTTPS | 3 |
| fTP | 3 |
| @ivt | 1 |
| κέλυφος | 0 |
Για παράδειγμα, εάν συνδεθείτε σε έναν ιστότοπο χρησιμοποιώντας το http://, θα είναι μέρος της ζώνης Διαδικτύου από προεπιλογή. Αυτό συμβαίνει επειδή η προεπιλεγμένη ζώνη HTTP είναι 3, η οποία αντιστοιχεί στη ζώνη Internet. Το πρόβλημα προκύπτει εάν το κακόβουλο λογισμικό αλλάξει τον προεπιλεγμένο τύπο ζώνης για ένα συγκεκριμένο πρωτόκολλο. Για παράδειγμα, εάν το κακόβουλο λογισμικό αλλάξει την προεπιλεγμένη ζώνη HTTP σε 2, οποιοσδήποτε ιστότοπος στον οποίο συνδέεστε χρησιμοποιώντας HTTP θα θεωρείται μέρος της αξιόπιστης ζώνης. Μέχρι στιγμής, δεν υπάρχει γνωστό κακόβουλο λογισμικό που να το προκαλεί αυτό, αλλά μπορεί να δούμε την κατάσταση διαφορετική τώρα που το HijackThis (HJT) ελέγχει αυτό το κλειδί στο μητρώο. Αυτός ο πίνακας δείχνει τις εκχωρήσεις ζωνών ασφαλείας για διάφορα πρωτόκολλα και δείχνει πώς το κακόβουλο λογισμικό μπορεί να αλλάξει αυτές τις εκχωρήσεις για να χειριστεί τις ρυθμίσεις ασφαλείας, επιτρέποντάς του να αποκτήσει μη εξουσιοδοτημένη πρόσβαση στο σύστημα. Αυτές οι πληροφορίες χρησιμοποιούνται από εργαλεία ανάλυσης κακόβουλου λογισμικού όπως το HijackThis για τον εντοπισμό μη εξουσιοδοτημένων αλλαγών στις ρυθμίσεις ασφαλείας. Η κατανόηση αυτών των εκχωρήσεων ζωνών είναι κρίσιμη για τη διατήρηση της ασφάλειας του συστήματος και την προστασία των δεδομένων σας από απειλές στον κυβερνοχώρο.
| Κλειδιά εγγραφής: | HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsΤρέχουσα Έκδοση Ρυθμίσεις ΔιαδικτύουZoneMapProtocolΠροεπιλογές (Αυτό το κλειδί μητρώου χρησιμοποιείται για τη διαμόρφωση ρυθμίσεων πρωτοκόλλου Διαδικτύου σε όλο το σύστημα.) |
| HKEY_CURRENT_USERSLOFTWAREMicrosoftWindowsΤρέχουσα Έκδοση Ρυθμίσεις ΔιαδικτύουZoneMapProtocolΠροεπιλογές (Αυτό το κλειδί μητρώου χρησιμοποιείται για τη διαμόρφωση των ρυθμίσεων πρωτοκόλλου Διαδικτύου για τον τρέχοντα χρήστη.) |
Εάν οι προεπιλεγμένες ρυθμίσεις για πρωτόκολλα Διαδικτύου όπως HTTP, HTTPS και FTP έχουν αλλάξει, θα δείτε μια καταχώρηση στο HijackThis (HJT) παρόμοια με την ακόλουθη:
| Παράδειγμα εισαγωγής | O15 – ProtocolDefaults: Το πρωτόκολλο «http» βρίσκεται στην αξιόπιστη ζώνη, πρέπει να βρίσκεται στη ζώνη Διαδικτύου (HKLM) |
Για να επαναφέρετε αυτές τις ρυθμίσεις στις προεπιλεγμένες τιμές τους, απλώς διορθώστε την καταχώρηση HijackThis (HJT).
Τμήμα Ο16
Αυτή η ενότητα αντιστοιχεί σε αντικείμενα ActiveX, γνωστά και ως αρχεία προγράμματος λήψης, για τον Internet Explorer. Τα αντικείμενα ActiveX είναι προγράμματα που λαμβάνονται από τοποθεσίες web και αποθηκεύονται στον υπολογιστή σας. Όταν ξεκινάτε τον Internet Explorer, αυτά τα προγράμματα θα φορτωθούν επίσης για να παρέχουν πρόσθετη λειτουργικότητα. Αυτά τα αντικείμενα αποθηκεύονται σε C:windowsDownloaded Program Files. Αναφέρονται επίσης στην εγγραφή από το CLSID τους, το οποίο είναι η μεγάλη σειρά αριθμών μεταξύ των σγουρά τιράντες. Για να βρείτε μια λίστα με όλα τα CLSID για εγκατεστημένα στοιχεία ActiveX, μπορείτε να κάνετε αναζήτηση κάτω από το ακόλουθο κλειδί μητρώου των Windows: HKEY_LOCAL_MACHINESOFTWAREΜονάδες διανομής βάσης δεδομένων αποθήκευσης MicrosoftCode. Είναι σημαντικό να ελέγχετε τακτικά τα αντικείμενα ActiveX για να βεβαιωθείτε ότι προέρχονται από αξιόπιστες πηγές για την αποφυγή ευπάθειας ασφαλείας.
Υπάρχουν πολλά νόμιμα στοιχεία ελέγχου ActiveX, όπως το παράδειγμα προβολής iPix. Αυτός ο τύπος αντικειμένου χρησιμοποιείται για την εμφάνιση διαδραστικών εικόνων και αποτελεί παράδειγμα χρήσιμων χρήσεων της τεχνολογίας ActiveX. Ωστόσο, προσέξτε τα αντικείμενα ActiveX άγνωστης προέλευσης καθώς μπορεί να αποτελέσουν απειλή για την ασφάλεια.
| Παράδειγμα λίστας | O16 – DPF: {11260943-421B-11D0-8EAC-0000C07D88CF} (iPix ActiveX Controller) – http://www.ipix.com/download/ipixx.cab |
Αν δείτε ονόματα ή διευθύνσεις που δεν αναγνωρίζετε, θα πρέπει να τα αναζητήσετε στο Google για να επαληθεύσετε τη νομιμότητά τους. Εάν πιστεύετε ότι είναι παράνομο, μπορείτε να το διορθώσετε. Δεν θα έχετε πρόβλημα να διαγράψετε τα περισσότερα στοιχεία ActiveX από τον υπολογιστή σας, καθώς μπορείτε να τα κατεβάσετε ξανά. Λάβετε υπόψη ότι ορισμένες εταιρικές εφαρμογές χρησιμοποιούν στοιχεία ActiveX, επομένως να είστε προσεκτικοί. Θα πρέπει πάντα να διαγράφετε καταχωρήσεις O16 που περιέχουν λέξεις όπως σεξ, πορνό, αυτόματη σύνδεση, δωρεάν, καζίνο, ενήλικες κ.λπ. Αυτό το μέτρο προστατεύει τη συσκευή σας από κακόβουλο λογισμικό και λογισμικό υποκλοπής.
Υπάρχει ένα πρόγραμμα που ονομάζεται SpywareBlaster Διαθέτει μια τεράστια βάση δεδομένων με κακόβουλα στοιχεία ActiveX. Μπορείτε να το κατεβάσετε και να κάνετε αναζήτηση στη βάση δεδομένων του για γνωστά στοιχεία ActiveX. Το SpywareBlaster είναι ένα αποτελεσματικό εργαλείο για την αφαίρεση του spyware και την προστασία του υπολογιστή σας. Μπορείτε να βρείτε ένα σεμινάριο σχετικά με τη χρήση του SpywareBlaster εδώ:
Χρησιμοποιήστε το SpywareBlaster για να προστατεύσετε τον υπολογιστή σας από λογισμικό υποκλοπής spyware, λογισμικό πειρατείας και κακόβουλο λογισμικό. Όταν επιδιορθωθούν οι καταχωρήσεις O16, το HijackThis θα προσπαθήσει να τις διαγράψει από τον σκληρό δίσκο. Συνήθως αυτό δεν θα ήταν πρόβλημα, αλλά μερικές φορές το HijackThis δεν θα μπορεί να διαγράψει το κακόβουλο αρχείο. Σε αυτήν την περίπτωση, επανεκκινήστε τον υπολογιστή σας σε ασφαλή λειτουργία και διαγράψτε τον στη συνέχεια.
Ενότητα Ο17
Αυτή η ενότητα αντιστοιχεί σε παραβιάσεις τομέα Lop.com. Οι παραβιάσεις domain αποτελούν σοβαρή απειλή για την ασφάλεια, καθώς οι εισβολείς μπορούν να ανακατευθύνουν τους χρήστες σε κακόβουλους ιστότοπους.
Όταν μεταβείτε σε έναν ιστότοπο χρησιμοποιώντας ένα όνομα κεντρικού υπολογιστή, όπως το www.bleepingcomputer.com, αντί για μια διεύθυνση IP, ο υπολογιστής σας χρησιμοποιεί έναν διακομιστή DNS για να επιλύσει το όνομα κεντρικού υπολογιστή σε μια διεύθυνση IP όπως το 192.168.1.0. Η πειρατεία τομέα συμβαίνει όταν το λογισμικό πειρατείας αλλάζει τους διακομιστές DNS στη συσκευή σας ώστε να δείχνουν στους δικούς τους, όπου μπορούν να σας κατευθύνουν σε οποιονδήποτε ιστότοπο θέλουν. Προσθέτοντας το google.com στον διακομιστή DNS τους, μπορούν να το κάνουν έτσι ώστε όταν μεταβείτε στη διεύθυνση www.google.com, να σας ανακατευθύνουν σε έναν ιστότοπο της επιλογής τους. Αυτός ο τύπος επίθεσης μπορεί να οδηγήσει σε κλοπή προσωπικών πληροφοριών και άλλες επιθέσεις στον κυβερνοχώρο.
| Παράδειγμα καταχώρισης | 017 – HKLMSystemCS1ServicesVxDMSTCP: NameServer = 69.57.146.14,69.57.147.175 |
Εάν βρείτε καταχωρίσεις όπως αυτή και δεν γνωρίζετε τον εν λόγω τομέα ή δεν ανήκει στον ISP ή την εταιρεία σας και οι διακομιστές DNS δεν ανήκουν στον ISP ή την εταιρεία σας, θα πρέπει να χρησιμοποιήσετε το HijackThis για να το διορθώσετε. Μπορείτε να επισκεφτείτε τον ιστότοπο ARIN Για να εκτελέσετε μια αναζήτηση Whois στις διευθύνσεις IP των διακομιστών DNS για να προσδιορίσετε σε ποια εταιρεία ανήκουν. Αυτό βοηθά στον εντοπισμό τυχόν εισβολών ή μη εξουσιοδοτημένων τροποποιήσεων στις ρυθμίσεις του Συστήματος Ονομάτων Τομέα (DNS).
Τμήμα Ο18
Αυτή η ενότητα είναι συμβατή με πρόσθετα πρωτόκολλα και αεροπειρατές πρωτοκόλλων. Είναι ένα ουσιαστικό μέρος της ανάλυσης του HijackThis.
Η πειρατεία πρωτοκόλλου γίνεται αλλάζοντας τα τυπικά προγράμματα οδήγησης πρωτοκόλλου που χρησιμοποιούνται από τον υπολογιστή σας σε άλλα που παρέχονται από τον αεροπειρατή. Αυτό επιτρέπει στον αεροπειρατή να ελέγχει ορισμένους τρόπους με τους οποίους ο υπολογιστής σας στέλνει και λαμβάνει πληροφορίες, οι οποίοι θα μπορούσαν να επηρεάσουν την ασφάλειά σας στο Διαδίκτυο και να θέσουν τα δεδομένα σας σε κίνδυνο. Επομένως, είναι απαραίτητο να ελέγξετε αυτήν την ενότητα στο HijackThis για να διασφαλίσετε την ακεραιότητα του συστήματός σας.
| Κλειδιά εγγραφής: | HKEY_LOCAL_MACHINESOFTWAREClassesPROTOCOLS (Κλειδιά πρωτοκόλλου συστήματος) |
| HKEY_LOCAL_MACHINESOFTWAREClassesCLSID (κλειδιά αναγνώρισης κλάσης) | |
| HKEY_LOCAL_MACHINESOFTWAREClassesPROTOCOLSHHandler (κλειδιά χειρισμού πρωτοκόλλου) | |
| HKEY_LOCAL_MACHINESOFTWAREClassesPROTOCOLSFilter (Κλειδιά φίλτρου πρωτοκόλλου) |
Το HijackThis διαβάζει πρώτα την ενότητα Πρωτόκολλα του μητρώου συστήματος για να αναζητήσει μη τυπικά πρωτόκολλα. Όταν βρεθεί ένα μη τυπικό πρωτόκολλο, το πρόγραμμα ρωτά το αναγνωριστικό κλάσης (CLSID) που αναφέρεται εκεί για να λάβει πληροφορίες σχετικά με τη διαδρομή του αρχείου του. Αυτό βοηθά στον εντοπισμό κακόβουλου λογισμικού που μπορεί να επιχειρήσει να αλλάξει τις ρυθμίσεις πρωτοκόλλου για να υποκλέψει δεδομένα ή να ανακατευθύνει τους χρήστες σε κακόβουλους ιστότοπους. Η σάρωση αυτών των κλειδιών από το HijackThis είναι ουσιαστικό μέρος της διαδικασίας ανάλυσης του συστήματος και εντοπισμού πιθανών απειλών για την ασφάλεια.
| Παράδειγμα λίστας | O18 – Πρωτόκολλο: σχετικοί σύνδεσμοι – {5AB65DD4-01FB-44D5-9537-3767AB80F790} – C:PROGRA~1COMMON~1MSIETSmsielink.dll |
Τα πιο διάσημα παραδείγματα πειρατείας προγράμματος περιήγησης είναι το CoolWebSearch, οι Σχετικοί Σύνδεσμοι και το Lop.com. Εάν βλέπετε αυτά τα στοιχεία, μπορείτε να χρησιμοποιήσετε το εργαλείο HijackThis για να τα διορθώσετε. Αυτές οι καταχωρήσεις συνήθως υποδεικνύουν την παρουσία κακόβουλου λογισμικού ή spyware.
Χρησιμοποιήστε το Google για να ελέγξετε εάν τα αρχεία είναι νόμιμα. Μπορείτε επίσης να χρησιμοποιήσετε έναν ιστότοπο SystemLookup.com Για να ελέγξετε τα αρχεία και να προσδιορίσετε εάν σχετίζονται με κακόβουλο λογισμικό ή λογισμικό υποκλοπής.
Είναι σημαντικό να σημειωθεί ότι η επιδιόρθωση αυτών των καταχωρήσεων με το HijackThis δεν διαγράφει την καταχώρηση μητρώου ή το σχετικό αρχείο. Θα πρέπει να επανεκκινήσετε τον υπολογιστή σας σε ασφαλή λειτουργία και να διαγράψετε το κακόβουλο αρχείο με μη αυτόματο τρόπο για να βεβαιωθείτε ότι θα αφαιρεθεί πλήρως.
Ενότητα O19: Παραβίαση φύλλων στυλ χρήστη
Αυτή η ενότητα αφορά την αεροπειρατεία φύλλου στυλ χρήστη, η οποία είναι μια μέθοδος παραβίασης του προγράμματος περιήγησης.
Ένα φύλλο στυλ είναι ένα πρότυπο που ελέγχει τον τρόπο εμφάνισης των διατάξεων σελίδας, των χρωμάτων και των γραμματοσειρών μιας σελίδας HTML. Αυτός ο τύπος αεροπειρατείας αντικαθιστά το προεπιλεγμένο φύλλο στυλ, το οποίο αναπτύχθηκε για χρήστες με ειδικές ανάγκες, και προκαλεί μεγάλο αριθμό αναδυόμενων παραθύρων και επιβραδύνει την ταχύτητα περιήγησης. Αυτός ο τύπος επίθεσης μπορεί να χρησιμοποιηθεί για την αλλαγή της εμφάνισης των ιστοσελίδων ή για την ανακατεύθυνση των χρηστών σε κακόβουλους ιστότοπους.
Κλειδί εγγραφής: HKEY_CURRENT_USERΛογισμικόMicrosoftInternet ExplorerStyles: Φύλλα στυλ χρήστη. Η εξέταση αυτού του κλειδιού στο μητρώο είναι ένα σημαντικό βήμα για τη διάγνωση προβλημάτων πειρατείας φύλλου στυλ.
| Παράδειγμα εισαγωγής | O19 – Αρχείο στυλ χρήστη: c:WINDOWSJavamy.css |
Μπορείτε γενικά να αφαιρέσετε αυτά τα αρχεία εκτός εάν έχετε δημιουργήσει ένα αρχείο στυλ για δική σας χρήση. Όταν επιδιορθωθεί αυτός ο τύπος καταχώρισης, το HijackThis δεν θα διαγράψει το καταχωρημένο προσβλητικό αρχείο. Συνιστάται να επανεκκινήσετε τον υπολογιστή σας σε ασφαλή λειτουργία και να διαγράψετε το αρχείο στυλ.
Τμήμα Ο20
AppInit_DLLs Αυτή η ενότητα αντιστοιχεί σε αρχεία που έχουν φορτωθεί μέσω της τιμής μητρώου AppInit_DLLs και των δευτερευόντων κλειδιών ειδοποίησης Winlogon.
Η τιμή μητρώου AppInit_DLLs περιέχει μια λίστα αρχείων DLL που θα φορτωθούν κατά τη φόρτωση του user32.dll. Δεδομένου ότι τα περισσότερα εκτελέσιμα Windows χρησιμοποιούν user32.dll, θα φορτωθεί επίσης οποιοδήποτε αρχείο DLL που αναφέρεται στο κλειδί μητρώου AppInit_DLLs. Αυτό καθιστά πολύ δύσκολη την κατάργηση ενός αρχείου DLL επειδή θα φορτωθεί σε πολλαπλές διεργασίες, ορισμένες από τις οποίες δεν μπορούν να διακοπούν χωρίς να προκληθεί αστάθεια του συστήματος. Το αρχείο user32.dll χρησιμοποιείται επίσης από διαδικασίες που το σύστημα ξεκινά αυτόματα όταν συνδέεστε. Αυτό σημαίνει ότι τα αρχεία που έχουν φορτωθεί στην τιμή AppInit_DLLs θα φορτωθούν πολύ νωρίς στη ρουτίνα εκκίνησης των Windows, επιτρέποντας στο αρχείο DLL να κρυφτεί ή να προστατευτεί πριν μπορέσουμε να έχουμε πρόσβαση στο σύστημα. Αυτή η μέθοδος είναι γνωστό ότι χρησιμοποιείται από μία από τις παραλλαγές του CoolWebSearch και μπορεί να εμφανιστεί μόνο στο Regedit κάνοντας δεξί κλικ στην τιμή και επιλέγοντας Τροποποίηση δυαδικών δεδομένων. Από την άλλη το πρόγραμμα Registrar Lite Πιο εύκολο να δείτε αυτό το αρχείο DLL.
Κλειδί εγγραφής: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWindows\AppInit_DLLs
| Παράδειγμα εισαγωγής | O20 – AppInit_DLLs: C:WINDOWSSystem32winifhi.dll |
Υπάρχουν πολύ λίγα νόμιμα προγράμματα που χρησιμοποιούν αυτό το κλειδί μητρώου, αλλά θα πρέπει να είστε προσεκτικοί όταν διαγράφετε τα αρχεία που αναφέρονται εδώ. χρήση Εκκίνηση βάσης δεδομένων από τον υπολογιστή Bleeping Ή SystemLookup.com Για να επαληθεύσετε την αυθεντικότητα των αρχείων. Όταν επιδιορθωθούν αυτοί οι τύποι καταχωρήσεων, το HijackThis δεν θα διαγράψει το παρατιθέμενο προσβλητικό αρχείο. Συνιστάται η επανεκκίνηση σε ασφαλή λειτουργία και η διαγραφή του προσβλητικού αρχείου. Ανακοίνωση Winlogon Το κλειδί ειδοποίησης Winlogon χρησιμοποιείται γενικά από μολύνσεις Look2Me. Το HijackThis παραθέτει όλα τα μη τυπικά κλειδιά ειδοποίησης Winlogon, ώστε να μπορείτε εύκολα να προσδιορίσετε ποιο κλειδί δεν ανήκει. Μπορείτε να αναγνωρίσετε το κλειδί της μόλυνσης Look2Me καθώς θα έχει ένα αρχείο DLL με ένα τυχαίο όνομα αρχείου που βρίσκεται στον κατάλογο %SYSTEM%. Το κλειδί ειδοποίησης θα έχει ένα απλό όνομα, παρόλο που δεν ανήκει εκεί. Αυτό το κλειδί είναι ευάλωτο σε εκμετάλλευση από κακόβουλο λογισμικό, συμπεριλαμβανομένων spyware, ιών και Trojans, για την εκτέλεση κακόβουλου κώδικα κατά την εκκίνηση των Windows.
Κλειδί εγγραφής: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCcurrentVersionWinlogonNotify
Ενότητα O21: Φόρτωση αρχείων μέσω του κλειδιού μητρώου ShellServiceObjectDelayLoad
Αυτή η ενότητα ασχολείται με αρχεία που αποστέλλονται μέσω του κλειδιού μητρώου ShellServiceObjectDelayLoad. Αυτό το κλειδί χρησιμοποιείται ως τρόπος φόρτωσης βιβλιοθηκών δυναμικών συνδέσμων (DLL) που αναβάλλονται κατά την εκκίνηση των Windows, γεγονός που μπορεί να τα καταστήσει στόχο για κακόβουλο λογισμικό.
Αυτό το κλειδί περιέχει τιμές παρόμοιες με ένα κλειδί τρέξιμο, αλλά αντί να δείχνει απευθείας τη διαδρομή του εκτελέσιμου αρχείου, δείχνει σε CLSID .'μικρό InProcServer, το οποίο με τη σειρά του περιέχει πληροφορίες σχετικά με το αρχείο DLL που θα χρησιμοποιηθεί. Αυτή η προσέγγιση προσθέτει ένα επίπεδο πολυπλοκότητας που μπορεί να χρησιμοποιηθεί για την απόκρυψη κακόβουλου λογισμικού.
Τα αρχεία κάτω από αυτό το κλειδί φορτώνονται αυτόματα από μια διαδικασία Explorer.exe Όταν ξεκινάτε τον υπολογιστή σας. Επειδή Explorer.exe Ως γραφικό περιβάλλον χρήστη (κέλυφος GUI) για τα Windows, ξεκινά πάντα, φορτώνοντας αρχεία που σχετίζονται με αυτό το κλειδί νωρίς στη διαδικασία εκκίνησης, πριν από οποιαδήποτε παρέμβαση χρήστη. Αυτή η συμπεριφορά καθιστά αυτό το κλειδί ελκυστικό στόχο για κακόβουλο λογισμικό που επιδιώκει να εκτελείται κρυφά.
Το κακόβουλο λογισμικό που χρησιμοποιεί αυτήν τη μέθοδο μπορεί να αναγνωριστεί από τις ακόλουθες καταχωρήσεις στο κλειδί μητρώου ShellServiceObjectDelayLoad, το οποίο μπορεί να υποδεικνύει την παρουσία κακόβουλων ή ανεπιθύμητων αρχείων DLL:
| Παράδειγμα εισαγωγής | R0 – HKCUSoftwareMicrosoftInternet ExplorerMain,Start Page = C:WINDOWSsecure.html R1 – HKCUSoftwareMicrosoftInternet ExplorerMain,Default_Page_URL = C:WINDOWSsecure.html |
Κλειδί μητρώου: HKEY_LOCAL_MACHINEΛογισμικόMicrosoftWindowsCurrentVersionShellServiceObjectDelayLoad – Αυτό το κλειδί ελέγχει την καθυστερημένη φόρτωση των αντικειμένων υπηρεσίας φλοιού, η οποία επηρεάζει την ταχύτητα εκκίνησης του συστήματος και τον χρόνο απόκρισης της Εξερεύνησης των Windows. Αυτό το κλειδί περιέχει σημαντικές ρυθμίσεις για τη διαμόρφωση των υπηρεσιών συστήματος στο περιβάλλον των Windows. Η τροποποίηση αυτού του κλειδιού μπορεί να επηρεάσει την απόδοση του συστήματος, επομένως συνιστάται προσοχή όταν κάνετε οποιεσδήποτε αλλαγές.
| Παράδειγμα λίστας | O21 – SSODL:System – {3CE8EED5-112D-4E37-B671-74326D12971E} – C:WINDOWSsystem32system32.dll |
Το HijackThis χρησιμοποιεί μια εσωτερική λίστα επιτρεπόμενων για να αποφύγει την εμφάνιση κοινών νόμιμων καταχωρήσεων συστήματος κάτω από αυτό το κλειδί. Εάν δείτε μια καταχώριση εδώ, δεν είναι τυπική καταχώριση και θα πρέπει να θεωρείται ύποπτη. Αυτό μπορεί να υποδηλώνει την παρουσία κακόβουλου λογισμικού ή spyware. χρήση Βάση δεδομένων εκκίνησης Bleeping Computer Ή SystemLookup.com Για να ελέγξετε τα αρχεία και να δείτε αν είναι κακόβουλα. Όταν επιδιορθωθούν αυτοί οι τύποι καταχωρήσεων, το HijackThis δεν θα διαγράψει το παρατιθέμενο προσβλητικό αρχείο. Συνιστάται η επανεκκίνηση του υπολογιστή σας σε ασφαλή λειτουργία και η μη αυτόματη διαγραφή του προσβλητικού αρχείου. Ίσως χρειαστεί να αναζητήσετε το συγκεκριμένο όνομα αρχείου, όπως το "system32.dll" σε αυτήν την περίπτωση, για να κατανοήσετε τη λειτουργία του και να αποφασίσετε εάν θα πρέπει να διαγραφεί. Βεβαιωθείτε ότι κατανοείτε τη λειτουργία του αρχείου πριν το διαγράψετε για να αποφύγετε τυχόν προβλήματα συστήματος.
Ενότητα O22: SharedTaskScheduler
Αυτή η ενότητα αντιστοιχεί σε αρχεία που έχουν φορτωθεί μέσω της τιμής μητρώου συστήματος "SharedTaskScheduler". Είναι ένα κοινό σημείο εισόδου που εκμεταλλεύεται κακόβουλο λογισμικό όπως το SmitFraud και άλλα.
Οι καταχωρήσεις σε αυτό το κλειδί μητρώου εκτελούνται αυτόματα κατά την εκκίνηση των Windows. Αυτό το κλειδί χρησιμοποιείται συνήθως από παραλλαγές SmitFraud για την εμφάνιση ψεύτικων ειδοποιήσεων ασφαλείας και για τη λήψη πλαστού λογισμικού προστασίας από λογισμικό υποκλοπής. Πράγμα που συνιστά απειλή για την ασφάλεια του συστήματος.
Κλειδί μητρώου:HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionExplorerSharedTaskScheduler
| Παράδειγμα λίστας | O22 – SharedTaskScheduler: (χωρίς όνομα) – {3F143C3A-1457-6CCA-03A7-7AA23B61E40F} – c:windowssystem32mtwirl32.dll |
Να είστε προσεκτικοί κατά την αφαίρεση των στοιχείων που αναφέρονται σε αυτά τα κλειδιά, καθώς ορισμένα από αυτά είναι νόμιμα. Μπορείτε να χρησιμοποιήσετε το Google για να επαληθεύσετε την αυθεντικότητα του αρχείου. χρήση Εκκίνηση βάσης δεδομένων από τον υπολογιστή Bleeping Ή SystemLookup.com Για να βοηθήσει στην επαλήθευση της αυθεντικότητας των αρχείων. Αυτές οι καταχωρήσεις μπορεί να υποδεικνύουν την παρουσία κακόβουλου λογισμικού, spyware ή ιών. Είναι σημαντικό να επαληθεύσετε την αυθεντικότητα των αρχείων πριν τα διαγράψετε για να αποφύγετε προβλήματα συστήματος.
Το HijackThis θα διαγράψει την τιμή του SharedTaskScheduler που σχετίζεται με αυτήν την καταχώρηση, αλλά δεν θα διαγράψει το αναγνωριστικό κλάσης (CLSID) στο οποίο αναφέρεται και το αρχείο στο οποίο αναφέρεται το Inprocserver32 για το CLSID. Επομένως, θα πρέπει πάντα να έχετε τον χρήστη να κάνει επανεκκίνηση σε ασφαλή λειτουργία και να διαγράψετε αυτό το αρχείο με μη αυτόματο τρόπο. Η διαγραφή ορισμένων αρχείων συστήματος ενδέχεται να απαιτεί επανεκκίνηση σε ασφαλή λειτουργία για να διασφαλιστεί ότι δεν χρησιμοποιούνται από το σύστημα. Θα πρέπει να είστε πολύ προσεκτικοί όταν διαγράφετε αρχεία συστήματος.
Ενότητα O23: Ανάλυση υπηρεσιών σε υπηρεσίες Windows XP, NT, 2003 και 2003
Αυτή η ενότητα καλύπτει τα Windows Αυτές οι υπηρεσίες χρησιμοποιούνται συνήθως για τη διαχείριση εργασιών σε επίπεδο συστήματος, όπως οι δυνατότητες των Windows, το λογισμικό προστασίας από ιούς και οι διακομιστές εφαρμογών. Πρόσφατα, υπήρξε μια αυξανόμενη τάση κακόβουλου λογισμικού που χρησιμοποιεί υπηρεσίες για να μολύνει υπολογιστές. Επομένως, είναι απαραίτητο να ελέγχετε κάθε αναγραφόμενη υπηρεσία για να διασφαλίσετε την ασφάλειά της και ότι δεν υπάρχουν ύποπτες υπηρεσίες. Συνηθισμένα παραδείγματα υπηρεσιών κακόβουλου λογισμικού που μπορεί να βρείτε είναι ο "Βοηθός αναζήτησης στο σπίτι" και η νέα παραλλαγή "Bargain Buddy". Μπορείτε να βρείτε παραδείγματα γραμμών που σχετίζονται με αυτές τις λοιμώξεις παρακάτω.
Η πλειονότητα των υπηρεσιών της Microsoft έχουν συμπεριληφθεί στη λίστα επιτρεπόμενων και δεν θα παρατίθενται εδώ. Εάν θέλετε να δείτε αυτές τις υπηρεσίες, μπορείτε να εκτελέσετε το HijackThis χρησιμοποιώντας τη σημαία /ihatewhitelists. Αυτό βοηθά στον εντοπισμό κρυφού κακόβουλου λογισμικού και στην ανάλυση της συμπεριφοράς του συστήματος με ακρίβεια. Αυτή η δυνατότητα συνιστάται μόνο για προχωρημένους χρήστες.
Παράδειγμα νόμιμης υπηρεσίας:
| Παράδειγμα λίστας | O23 – Υπηρεσία: AVG7 Alert Management Server (Avg7Alrt) – GRISOFT, sro – C:PROGRA~1GrisoftAVGFRE~1avgamsvr.exe (Διαδρομή αρχείου διακομιστή διαχείρισης ειδοποιήσεων) |
Παράδειγμα βοηθού αναζήτησης στο σπίτι:
Αυτό το παράδειγμα δείχνει πώς εμφανίζεται η υπηρεσία διαχείρισης ειδοποιήσεων AVG 7 (Avg7Alrt) από το GRISOFT, s.r.o στη λίστα διεργασιών συστήματος. Η διαδρομή αρχείου "C:PROGRA~1GrisoftAVGFRE~1avgamsvr.exe" υποδεικνύει τη θέση του εκτελέσιμου αρχείου avgamsvr.exe, το οποίο είναι υπεύθυνο για την εκτέλεση της υπηρεσίας Alert Manager. Η αναζήτηση αυτής της διαδρομής μπορεί να είναι χρήσιμη κατά την αντιμετώπιση προβλημάτων AVG ή κατά τη διαχείριση διαδικασιών συστήματος. Η κατανόηση των διαδρομών αρχείων και των λειτουργιών τους είναι κρίσιμη για τη διατήρηση και την προστασία της απόδοσης του συστήματος. Το Home Search Assistant μπορεί να σας βοηθήσει να εντοπίσετε αρχεία, υπηρεσίες και άλλα προγράμματα στον υπολογιστή σας.
| Παράδειγμα λίστας | O23 – Υπηρεσία: Υπηρεσία σύνδεσης δικτύου σταθμού εργασίας – Άγνωστη – C:WINDOWSsystem32crxu.exe |
Παραδείγματα Bargain Buddy:
Αυτό το παράδειγμα δείχνει ένα πιθανό σφάλμα στην υπηρεσία σύνδεσης δικτύου σταθμού εργασίας (NetLogon) με αναγνωριστικό O23. Η διαδρομή "C:WINDOWSsystem32crxu.exe" αναφέρεται στο crxu.exe, ένα αρχείο που συνήθως δεν αναγνωρίζεται ως μέρος του συστήματος των Windows. Αυτό το αρχείο μπορεί να είναι κακόβουλο ή να σχετίζεται με κακόβουλο λογισμικό. Συνιστάται η σάρωση του συστήματος με ενημερωμένο λογισμικό προστασίας από ιούς για να διασφαλιστεί η ακεραιότητα του συστήματος. Αυτό το σφάλμα μπορεί να υποδεικνύει προβλήματα πρόσβασης ή κοινής χρήσης πόρων δικτύου. Ελέγξτε τις ρυθμίσεις δικτύου και τείχους προστασίας. Για περισσότερες πληροφορίες σχετικά με την αντιμετώπιση προβλημάτων της υπηρεσίας NetLogon, ανατρέξτε στην τεκμηρίωση της Microsoft ή επικοινωνήστε με την Υποστήριξη της Microsoft.
| Παράδειγμα λίστας | O23 – Υπηρεσία: ZESOFT – Άγνωστο – C:WINDOWSzeta.exe |
| O23 – Υπηρεσία: ISEXEng – Άγνωστο – C:WINDOWSSystem32angelex.exe |
Όταν διορθωθεί η καταχώριση O23 στο HijackThis, το πρόγραμμα θα αλλάξει την κατάσταση εκκίνησης αυτής της υπηρεσίας σε Απενεργοποιημένη, θα διακόψει την υπηρεσία και, στη συνέχεια, θα ζητήσει από τον χρήστη να επανεκκινήσει τη συσκευή. Το πρόγραμμα δεν θα διαγράψει την πραγματική υπηρεσία από το αρχείο καταγραφής ή το αρχείο στο οποίο υποδεικνύετε. Για να διαγράψετε μια υπηρεσία, θα πρέπει να γνωρίζετε το όνομα της υπηρεσίας. Αυτό το όνομα είναι το κείμενο σε παρένθεση. Εάν το εμφανιζόμενο όνομα είναι το ίδιο με το όνομα της υπηρεσίας, το όνομα της υπηρεσίας δεν εμφανίζεται στη λίστα. Λάβετε υπόψη ότι η διαγραφή βασικών υπηρεσιών συστήματος μπορεί να επηρεάσει τη σταθερότητα του συστήματος.
Υπάρχουν τρεις μέθοδοι που μπορείτε να χρησιμοποιήσετε για να διαγράψετε το κλειδί υπηρεσίας από το μητρώο:
- Για να το διαγράψετε χρησιμοποιώντας την εντολή SC Στα Windows XP, πληκτρολογήστε τα ακόλουθα από μια γραμμή εντολών: sc διαγράψτε το όνομα υπηρεσίας. Αντικαταστήστε το "όνομα υπηρεσίας" με το πραγματικό όνομα υπηρεσίας που θέλετε να διαγράψετε. Να είστε προσεκτικοί όταν χρησιμοποιείτε αυτήν την εντολή, καθώς η διαγραφή των υπηρεσιών συστήματος μπορεί να προκαλέσει αστάθεια του συστήματος. Για να διαγράψετε την υπηρεσία χρησιμοποιώντας ένα αρχείο μητρώου, μπορείτε να χρησιμοποιήσετε το ακόλουθο παράδειγμα:
- Χρησιμοποιήστε ένα αρχείο μητρώου για να διαγράψετε την υπηρεσία. Το αρχείο μητρώου παρακάτω είναι ένα παράδειγμα του τρόπου κατάργησης του Angelex.exe (παραλλαγή Bargain Buddy):
REGEDIT4 [-HKEY_LOCAL_MACHINESYSTEMCCurrentControlSetEnumRootLEGACY_ISEXENG][-HKEY_LOCAL_MACHINESYSTEMCcurrentControlSetServicesISEXEng] [-HKEY_LOCAL_MACHINESYSTEMControlSet001EnumRootLEGACY_ISEXENG][-HKEY_LOCAL_MACHINESYSTEMControlSet001ServicesISEXEng][-HKEY_LOCAL_MACHINESYSTEMControlSet003EnumRootLEGACY_ISEXENG][-HKEY_LOCAL_MACHINESYSTEMControlSet003ServicesISEXEng] Συνιστάται να δημιουργήσετε αντίγραφο ασφαλείας του μητρώου πριν εφαρμόσετε οποιεσδήποτε αλλαγές.
- Χρησιμοποιήστε το HijackThis για να διαγράψετε την υπηρεσία. Μπορείτε να κάνετε κλικ Config, Επειτα Διάφορα εργαλείακαι μετά πατήστε το κουμπί Διαγραφή υπηρεσίας NT... Όταν ανοίξει, πληκτρολογήστε το όνομα της υπηρεσίας και πατήστε OK. Βεβαιωθείτε ότι γνωρίζετε ποια υπηρεσία διαγράφετε για να αποφύγετε τυχόν προβλήματα συστήματος.
| REGEDIT4 [-HKEY_LOCAL_MACHINESYSTEMCCurrentControlSetEnumRootLEGACY_ISEXENG] [-HKEY_LOCAL_MACHINESYSTEMCcurrentControlSetServicesISEXEng] [-HKEY_LOCAL_MACHINESYSTEMControlSet001EnumRootLEGACY_ISEXENG] [-HKEY_LOCAL_MACHINESYSTEMControlSet001ServicesISEXEng] [-HKEY_LOCAL_MACHINESYSTEMControlSet003EnumRootLEGACY_ISEXENG] [-HKEY_LOCAL_MACHINESYSTEMControlSet003ServicesISEXEng] |
Να είστε προσεκτικοί όταν αφαιρείτε στοιχεία που αναφέρονται σε αυτά τα κλειδιά μητρώου, καθώς τα περισσότερα από αυτά είναι νόμιμα στοιχεία. Η διαγραφή αυτών των κλειδιών μπορεί να υποδεικνύει προβλήματα με το λειτουργικό σύστημα Windows. Για να αναζητήσετε καταχωρήσεις μητρώου O23 και να επαληθεύσετε τη νομιμότητά τους, μπορείτε να χρησιμοποιήσετε Εκκίνηση βάσης δεδομένων από τον υπολογιστή Bleeping Ή SystemLookup.com. Αυτό βοηθά να προσδιορίσετε εάν οι καταχωρίσεις μητρώου σχετίζονται με προγράμματα οδήγησης, υποκείμενες υπηρεσίες συστήματος ή κακόβουλο λογισμικό. Τα παραπάνω κλειδιά μητρώου σχετίζονται συνήθως με το "Intel SpeedStep eXecution Engine" (ISEXEng), μια τεχνολογία διαχείρισης ισχύος επεξεργαστή. Συνιστάται να κατανοήσετε τη λειτουργία κάθε κλειδιού πριν το διαγράψετε για να αποφύγετε τυχόν προβλήματα απόδοσης του συστήματος.
Ενότητα O24: Διάγνωση στοιχείων Active Desktop στα Windows
Αυτή η ενότητα καλύπτει τα Active Desktop Components στα Windows, τα οποία ορίζονται ως τοπικά ή απομακρυσμένα αρχεία HTML που είναι ενσωματωμένα απευθείας στο φόντο της επιφάνειας εργασίας. Κάποιο κακόβουλο λογισμικό εκμεταλλεύεται αυτή τη δυνατότητα για να εμφανίζει μηνύματα, εικόνες ή ιστοσελίδες απευθείας στην επιφάνεια εργασίας του χρήστη.
Ένα συνηθισμένο παράδειγμα κακόβουλου λογισμικού που χρησιμοποιεί αυτή τη μέθοδο είναι η οικογένεια SmitFraud των πλαστών προγραμμάτων κατά του spyware. Αυτά τα προγράμματα χρησιμοποιούν ενεργά στοιχεία επιφάνειας εργασίας για να εμφανίζουν ψεύτικες προειδοποιήσεις ασφαλείας ως φόντο της επιφάνειας εργασίας του χρήστη. Αυτές οι προειδοποιήσεις περιλαμβάνουν πλαστά μηνύματα που υποδεικνύουν ότι το σύστημα έχει μολυνθεί από ιούς με σκοπό να εξαπατήσουν τον χρήστη να αγοράσει ψεύτικο λογισμικό. Μπορούν επίσης να βρεθούν άλλα παραδείγματα κακόβουλου λογισμικού που χρησιμοποιούν αυτήν την τεχνική, όπως ransomware και Trojans, τα οποία ενδέχεται να εμφανίζουν απειλητικά μηνύματα ή οδηγίες πληρωμής στην επιφάνεια εργασίας. Για περισσότερες πληροφορίες σχετικά με αυτούς τους τύπους κακόβουλου λογισμικού και τον τρόπο προστασίας από αυτά, ανατρέξτε στους ακόλουθους πόρους:
AVGold (spyware)Raze AntiSpywareAlfaCleaner (λογισμικό καθαρισμού)TopAntiSpyware
Το κλειδί μητρώου που σχετίζεται με τα Active Desktop Components στα Windows είναι:
Κλειδί μητρώου:HKEY_CURRENT_USERΛογισμικόMicrosoftInternet ExplorerDesktopComponents
Κάθε συγκεκριμένο στοιχείο παρατίθεται ως αριθμητικό δευτερεύον κλειδί μητρώου του παραπάνω κλειδιού που ξεκινά με τον αριθμό 0. Για παράδειγμα:
| Παράδειγμα εισαγωγής | O24 – Στοιχείο επιφάνειας εργασίας 0: (Ασφάλεια) – %windir%index.html O24 – Στοιχείο επιφάνειας εργασίας 1: (Χωρίς όνομα) – %Windir%warnhp.html |
Αν και είναι πιθανό κάποιος να διαμόρφωσε σκόπιμα ένα ενεργό στοιχείο επιφάνειας εργασίας, αν δείτε ένα άγνωστο στοιχείο, είναι καλή ιδέα να ρωτήσετε τον χρήστη εάν το πρόσθεσε σκόπιμα. Η παρουσία άγνωστων στοιχείων επιφάνειας εργασίας μπορεί να υποδηλώνει την παρουσία κακόβουλου λογισμικού ή spyware, επομένως ο έλεγχος της πηγής τους είναι ζωτικής σημασίας για τη διατήρηση της ασφάλειας του συστήματος. Βεβαιωθείτε ότι κατανοείτε τη λειτουργία κάθε στοιχείου πριν προβείτε σε οποιαδήποτε ενέργεια.
Όταν διορθωθούν αυτές οι καταχωρίσεις, το HijackThis θα αφαιρέσει το στοιχείο επιφάνειας εργασίας μόνο από το μητρώο. Το πραγματικό αρχείο HTML που αναφέρεται δεν θα διαγραφεί. Επομένως, εάν το στοιχείο σχετίζεται με κακόβουλο λογισμικό, θα πρέπει να διαγράψετε με μη αυτόματο τρόπο αυτό το αρχείο μέσω της εξερεύνησης αρχείων για να βεβαιωθείτε ότι η απειλή θα αφαιρεθεί πλήρως. Ίσως χρειαστεί να βρείτε τη διαδρομή του συγκεκριμένου αρχείου, όπως %windir%index.html ή %Windir%warnhp.html, για να το διαγράψετε οριστικά. Συνιστάται να δημιουργήσετε αντίγραφο ασφαλείας του αρχείου πριν το διαγράψετε σε περίπτωση που το χρειαστείτε για ανάλυση ή επαναφορά αργότερα.
συμπέρασμα
Το HijackThis είναι ένα πολύ ισχυρό εργαλείο για να ανακαλύψετε τις λεπτομέρειες του προγράμματος περιήγησής σας και του τι εκτελείται στα Windows. Ωστόσο, η διάγνωση των αποτελεσμάτων σάρωσης HijackThis μπορεί να είναι περίπλοκη. Ελπίζουμε ότι οι συστάσεις και οι εξηγήσεις μας θα κάνουν αυτή τη διαδικασία κάπως ευκολότερη. Αυτό το πρόγραμμα πρέπει να χρησιμοποιείται με προσοχή, καθώς η εσφαλμένη αφαίρεση ορισμένων στοιχείων μπορεί να προκαλέσει προβλήματα με τα νόμιμα προγράμματα.