Το Docker είναι μια από τις πιο ευρέως χρησιμοποιούμενες πλατφόρμες κοντέινερ και είναι πολύ δημοφιλές μεταξύ των μηχανικών λογισμικού και των προγραμματιστών. Έρχεται με ένα ισχυρό εργαλείο γραφικής διεπαφής (CLI) για τη διαχείριση κοντέινερ Docker και άλλων σχετικών εργασιών.
Από προεπιλογή, χρειάζεστε δικαιώματα root για να εκτελέσετε τυχόν εντολές που σχετίζονται με το Docker στο Linux. Φυσικά, μπορείτε να αλλάξετε αυτήν τη ρύθμιση για να κάνετε την εκτέλεση πιο άνετη και να εκτελέσετε εντολές Docker χωρίς δικαιώματα χρήστη root, αλλά θα πρέπει να γνωρίζετε τις επιπτώσεις στην ασφάλεια. Επαληθεύω Πώς να χρησιμοποιήσετε τα Docker Containers στο Linux.
Γρήγοροι σύνδεσμοι
Ποια είναι η επιφάνεια επίθεσης στο Docker;
Η "επιφάνεια επίθεσης" είναι ο αριθμός των σημείων επίθεσης, όπως ο αριθμός των παραθύρων, που μπορεί να χρησιμοποιήσει ένας κακόβουλος χρήστης για να εισβάλει στο σύστημά σας και να προκαλέσει τον όλεθρο. Γενικά, τα συστήματα πληροφορικής θα πρέπει να έχουν ελάχιστες επιφάνειες επίθεσης για την ελαχιστοποίηση των κινδύνων ασφαλείας.
Γενικά, η επιφάνεια επίθεσης του Docker είναι ελάχιστη. Τα κοντέινερ λειτουργούν σε ένα ασφαλές, απομονωμένο περιβάλλον και δεν επηρεάζουν το λειτουργικό σύστημα του κεντρικού υπολογιστή, εκτός εάν έχουν ρυθμιστεί διαφορετικά. Επιπλέον, τα κοντέινερ Docker εκτελούν μόνο ελάχιστες υπηρεσίες που τα καθιστά πιο ασφαλή.
Μπορείτε να διαμορφώσετε ένα σύστημα Linux για έλεγχο του Docker χωρίς δικαιώματα sudo. Αυτό μπορεί να είναι κατάλληλο σε περιβάλλοντα ανάπτυξης, αλλά μπορεί να είναι μια σοβαρή ευπάθεια ασφαλείας στα συστήματα παραγωγής. Να γιατί το Docker δεν υλοποιείται ποτέ χωρίς sudo.
1. Η δυνατότητα ελέγχου των εμπορευματοκιβωτίων Docker
Χωρίς δικαιώματα sudo, οποιοσδήποτε έχει πρόσβαση στο σύστημα ή τον διακομιστή σας μπορεί να ελέγξει κάθε πτυχή του Docker. Έχει πρόσβαση στα αρχεία καταγραφής του Docker και μπορεί να σταματήσει και να διαγράψει κοντέινερ κατά βούληση ή κατά λάθος. Μπορεί επίσης να χάσετε κρίσιμα δεδομένα που είναι ζωτικής σημασίας για τη συνέχεια της επιχείρησης.
Εάν χρησιμοποιείτε κοντέινερ Docker σε περιβάλλοντα παραγωγής, ο χρόνος διακοπής λειτουργίας οδηγεί σε απώλεια διαφόρων δεδομένων και εμπιστοσύνης.
2. Αποκτήστε τον έλεγχο των καταλόγων του λειτουργικού συστήματος υποδοχής
Το Docker Volumes είναι μια ισχυρή υπηρεσία που σας επιτρέπει να μοιράζεστε και να διατηρείτε δεδομένα κοντέινερ γράφοντάς τα σε έναν καθορισμένο φάκελο στο λειτουργικό σύστημα κεντρικού υπολογιστή.
Μία από τις μεγαλύτερες απειλές που συνεπάγεται η εκτέλεση του Docker χωρίς sudo είναι ότι οποιοσδήποτε στο σύστημά σας μπορεί να αποκτήσει τον έλεγχο των καταλόγων του λειτουργικού συστήματος κεντρικού υπολογιστή, συμπεριλαμβανομένου του οικιακού καταλόγου.
Το μόνο που έχετε να κάνετε είναι να εκτελέσετε μια εικόνα Linux Docker, για παράδειγμα, μια εικόνα Ubuntu, και να την προσαρτήσετε στον αρχικό σας φάκελο με την ακόλουθη εντολή:
docker run -ti -v /:/hostproot ubuntu bash
Εφόσον τα κοντέινερ Linux Docker εκτελούνται ως ριζικός χρήστης, αυτό ουσιαστικά σημαίνει ότι έχετε πρόσβαση σε ολόκληρο τον αρχικό φάκελο.
Η παραπάνω εντολή θα κατεβάσει, θα εκτελέσει και θα εγκαταστήσει την πιο πρόσφατη εικόνα του Ubuntu στον αρχικό σας κατάλογο.
Στο Terminal for Docker κοντέινερ, μεταβείτε στον κατάλογο /hostproot χρησιμοποιώντας την εντολή . cd:
cd /hostproot
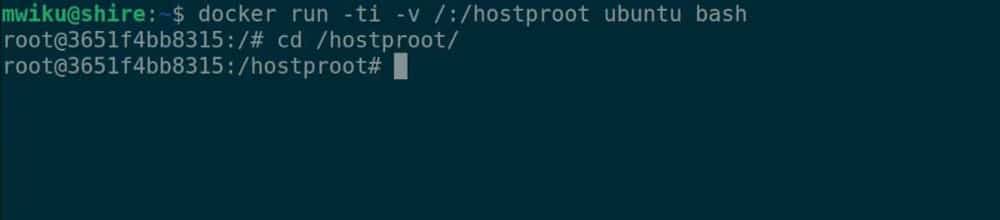
Εμφανίζει τη λίστα με τα περιεχόμενα αυτού του καταλόγου χρησιμοποιώντας την εντολή ls Όλα τα αρχεία λειτουργικού συστήματος κεντρικού υπολογιστή που είναι πλέον διαθέσιμα στο κοντέινερ σας. Τώρα, μπορείτε να χειριστείτε αρχεία, να προβάλετε εμπιστευτικά αρχεία, να αποκρύψετε και να αποκρύψετε αρχεία, να αλλάξετε δικαιώματα και ούτω καθεξής.
3. Εγκαταστήστε κακόβουλο λογισμικό
Μια καλά σχεδιασμένη εικόνα Docker μπορεί να εκτελεστεί στο παρασκήνιο και να παραβιάσει το σύστημά σας ή να συλλέξει ευαίσθητα δεδομένα. Ακόμη χειρότερα, ένας κακόβουλος χρήστης θα μπορούσε να διαδώσει κακόβουλο κώδικα στο δίκτυό σας μέσω κοντέινερ Docker.
Υπάρχουν πολλές περιπτώσεις πρακτικής χρήσης για κοντέινερ Docker και με κάθε εφαρμογή συνοδεύεται από διαφορετικό σύνολο απειλών ασφαλείας. Επαληθεύω Πώς να εγκαταστήσετε το Docker στο Linux.
Ασφάλιση κοντέινερ Docker στο Linux
Το Docker είναι μια ισχυρή και ασφαλής πλατφόρμα. Η εκτέλεση του Docker χωρίς sudo αυξάνει την επιφάνεια επίθεσης και κάνει το σύστημά σας ευάλωτο. Σε περιβάλλοντα παραγωγής, συνιστάται ιδιαίτερα η χρήση sudo με το Docker.
Με τόσους πολλούς χρήστες στο σύστημα, γίνεται πολύ δύσκολο να εκχωρήσετε δικαιώματα σε κάθε χρήστη. Σε τέτοιες περιπτώσεις, ακολουθώντας τις βέλτιστες πρακτικές ελέγχου πρόσβασης μπορεί να σας βοηθήσει να διατηρήσετε το σύστημά σας ασφαλές. Μπορείτε να δείτε τώρα Τι είναι ο έλεγχος πρόσβασης και γιατί το χρειάζεστε;