Η απάτη είναι μια διαδεδομένη μορφή στην κοινωνία μας και, αν δεν είστε προσεκτικοί, μπορεί να συμφωνήσετε σε μια μεταφορά χρημάτων απλώς και μόνο επειδή το email φαίνεται νόμιμο. Οι απατεώνες έχουν τελειοποιήσει την τέχνη του να κάνουν τα λογότυπα πειστικά, αντιστοιχίζοντας το όνομα του αποστολέα με αυτό των προμηθευτών σας και δίνοντας στο θέμα ακριβώς την κατάλληλη ένταση επείγοντος. Τελικά, μπορούν να ξεγελάσουν ακόμη και τους πιο έξυπνους ανάμεσά μας.

Ωστόσο, το πραγματικό πρόβλημα είναι ότι όταν λαμβάνετε ένα email, συνήθως επαληθεύετε την αυθεντικότητά του κρίνοντας τι είναι ορατό. Κάποτε μίλησα για μια λίστα ελέγχου που πρέπει να χρησιμοποιείτε πριν ανοίξετε αρχεία PDF.Ωστόσο, υπάρχουν επίσης ορισμένα κριτήρια που πρέπει να ελεγχθούν πριν υποτεθεί ότι ένα email είναι γνήσιο. Οι πραγματικές πληροφορίες που πρέπει να αναζητήσετε βρίσκονται συχνά στα μεταδεδομένα.
Γρήγοροι σύνδεσμοι
Το πεδίο «Από» δεν αποδεικνύει ποιος έστειλε το email.
Η επαλήθευση ταυτότητας επαληθεύει τον τομέα, όχι την επωνυμία.
Μάθετε να μην εμπιστεύεστε το εμφανιζόμενο όνομα, επειδή, σε γενικές γραμμές, δεν αποδεικνύει τίποτα. Φυσικά, είναι γενικά προφανές, ειδικά αν χρησιμοποιείτε Gmail ή Outlook, αλλά αυτό οφείλεται στον τρόπο με τον οποίο έχουν σχεδιαστεί τα περισσότερα από αυτά τα προγράμματα-πελάτες email. Δίνουν προτεραιότητα στην ευκολία έναντι της επαλήθευσης.
Η λήψη ενός email που αναφέρει ξεκάθαρα «Ασφάλεια PayPal» δεν σημαίνει ότι το έστειλε το PayPal. Ο πραγματικός αποστολέας θα μπορούσε να είναι κάποιος άλλος. [προστασία μέσω email]Η αντικατάσταση του πεζού "L" στο PayPal με τον αριθμό "1" μπορεί να είναι δύσκολη αν βιάζεστε. Για να δείτε τον πραγματικό αποστολέα, ελέγξτε την κεφαλίδα. Από Η διεύθυνση ηλεκτρονικού ταχυδρομείου του αποστολέα περικλείεται σε αγκύλες. Ωστόσο, αυτό από μόνο του δεν μπορεί να παράσχει οριστική επιβεβαίωση της αυθεντικότητας. Θα πρέπει να επαληθεύσετε την πηγή του ηλεκτρονικού ταχυδρομείου. Στο Gmail, ανοίξτε το μήνυμα ηλεκτρονικού ταχυδρομείου, κάντε κλικ στις τρεις τελείες δίπλα στο εικονίδιο απάντησης και, στη συνέχεια, κάντε κλικ στην επιλογή Απάντηση. Εμφάνιση πρωτότυπουΣτο Outlook για υπολογιστή, μεταβείτε στην ενότητα Αρχείο ->Ιδιότητες ->Κεφαλίδες ΔιαδικτύουΣτο Apple Mail, μεταβείτε στο Προβολή ->Το μήνυμά σας ->Όλες οι κεφαλίδεςΣτην αρχική σελίδα μηνύματος, τα τρία σημεία δεδομένων που έχουν σημασία είναι το Από, η Διαδρομή Επιστροφής και τα Αποτελέσματα Ελέγχου Πιστοποίησης (αποτελέσματα SPF, DKIM και DMARC).
Οι τιμές SPF, DKIM και DMARC θα πρέπει να είναι PASSΩστόσο, αυτό από μόνο του δεν αποδεικνύει την αυθεντικότητα. Αλλά σας λέει ότι το email έχει ελεγχθεί σωστά, πράγμα που σημαίνει ότι ο αποστολέας έχει τεχνικό έλεγχο επί του τομέα. Να θυμάστε ότι ένας εγκληματίας θα μπορούσε να καταχωρίσει το paypa1-secure.com και, αν είχε ρυθμίσει το SPF, είχε υπογράψει μηνύματα με το DKIM και είχε εφαρμόσει μια πολιτική DMARC, θα είχε εγκαταστήσει με επιτυχία τον τεχνικό έλεγχο.
Σε αυτό το επίπεδο, η κύρια ένδειξη ενός ψεύτικου email είναι η αναντιστοιχία μεταξύ των κεφαλίδων (αποτελέσματα Από, Διαδρομή Επιστροφής, SPF/DKIM). Βεβαιωθείτε ότι η ορατή διεύθυνση Από που αντιστοιχεί στον τομέα στη Διαδρομή Επιστροφής και επαληθεύστε ότι οι διευθύνσεις IP SPF μεταβιβάζονται στον πραγματικό τομέα της επωνυμίας. Εάν επαληθευτούν όλα αυτά, υπάρχει μεγάλη πιθανότητα το email να μην είναι ψεύτικο.
Το πρόγραμμα-πελάτης ηλεκτρονικού ταχυδρομείου σας καταβάλλει κάθε δυνατή προσπάθεια για να εντοπίσει το ηλεκτρονικό ψάρεμα (phishing), αλλά κανένα φίλτρο δεν είναι τέλειο. Οι εξελιγμένες επιθέσεις, τα πρόσφατα καταχωρημένα domains και τα email που δρομολογούνται μέσω παραβιασμένων λογαριασμών διαφεύγουν τακτικά των αυτοματοποιημένων άμυνων..
Η συμβολοσειρά «Ελήφθη» δείχνει από πού προήλθε στην πραγματικότητα το μήνυμα ηλεκτρονικού ταχυδρομείου.
Κάθε διακομιστής αλληλογραφίας αφήνει ένα αποτύπωμα που οι εισβολείς δυσκολεύονται να ελέγξουν.
Όταν ένας διακομιστής email επεξεργάζεται ένα μήνυμα, προσθέτει τη γραμμή "Received" στην κορυφή της κεφαλίδας. Ένας εισβολέας μπορεί να πλαστογραφήσει τις γραμμές "Received" πριν το email φύγει από το σύστημά του. Ωστόσο, ο διακομιστής εισερχόμενης αλληλογραφίας περιλαμβάνει επίσης μια γραμμή ως μέρος της συμβολοσειράς "Received". Αυτή η προσθήκη είναι κάτι που ένας εισβολέας δεν μπορεί να πλαστογραφήσει. Εάν υπάρχει κάποια ασυμφωνία, θα πρέπει να είστε καχύποπτοι με το email.
Μπορείτε ακόμα να δείτε αυτές τις πληροφορίες στη σελίδα προβολής πηγής email. Ακολουθεί ένα παράδειγμα της πρώτης γραμμής "Λήφθηκε" την οποία δέχονται οι πάροχοι email:



Λήψη: από a74-66.smtp-out.amazonses.com (a74-66.smtp-out.amazonses.com. [54.240.74.66]) από mx.google.com
Αυτό το παράδειγμα είναι η γραμμή που γράφει η Google, όχι αυτή που προσθέτει ο αποστολέας. Απλώς μου λέει ότι η Google έλαβε το email από τη διεύθυνση IP 54.240.74.66 στη διεύθυνση smtp-out.amazonses.com. Τώρα, για να δω αν αυτό βγάζει νόημα, πρέπει να το συγκρίνω με τις άλλες ορατές κεφαλίδες στο μήνυμα.
Για αυτό το συγκεκριμένο μήνυμα, ο αποστολέας που είναι ορατός στην κεφαλίδα είναι [προστασία μέσω email]Η διαδρομή επιστροφής είναι ο τομέας του Amazon: amazonses.com. Από άλλες πληροφορίες που έλεγξα προηγουμένως, μπορώ να δω ότι το SPF πέρασε αυτήν την IP Amazon SES, 54.240.74.66, και το DKIM πέρασε το makeuseof.com. Όλα είναι συνεπή. Είναι πολύ συνηθισμένο για τις εταιρείες να στέλνουν ειδοποιήσεις χρησιμοποιώντας την υποδομή Amazon SES, επομένως η συνολική εικόνα ταιριάζει.
Όταν ένα email είναι νόμιμο, ακολουθεί μια διαδρομή δρομολόγησης που περιλαμβάνει:
- Αναγνωρισμένη ταχυδρομική υπηρεσία
- Έλεγχος ταυτότητας που ταιριάζει με τον διακομιστή
- Δεν υπάρχει τυχαίος πάροχος φιλοξενίας στην αλυσίδα (πρέπει να είναι μια αναγνωρισμένη πλατφόρμα υπηρεσιών email).
Τα ψεύτικα email συνήθως αφήνουν ένα ίχνος όπου ο πάροχος υπηρεσιών λαμβάνει ένα μήνυμα από ένα άσχετο VPS, έναν άγνωστο τομέα ή μια διεύθυνση IP που δεν σχετίζεται με τον διαφημιζόμενο αποστολέα.
Παρόλο που όλα αυτά ισχύουν γενικά, σημειώστε ότι πιο εξελιγμένες επιθέσεις μπορούν επίσης να περάσουν από παραβιασμένους νόμιμους λογαριασμούς ή γνωστές υπηρεσίες cloud, επομένως η απουσία αυτών των προειδοποιητικών σημάτων δεν εγγυάται 100% νομιμότητα.
Οι παραμορφώσεις του αναγνωριστικού μηνύματος και των φακέλων αποκαλύπτουν νωχελικό ή μαζικό ηλεκτρονικό ψάρεμα (phishing).
Οι λεπτομέρειες της υποδομής σπάνια ταιριάζουν με την επωνυμία που μιμείται.
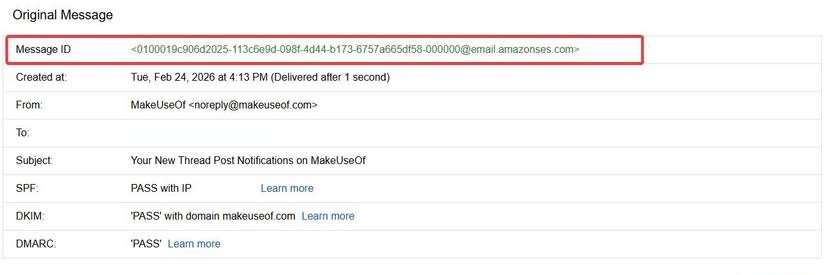
Το πεδίο Message-ID είναι μια άλλη σημαντική επικεφαλίδα που δεν πρέπει να παραβλέπεται. Είναι το πρώτο στοιχείο που βλέπετε στη σελίδα προβολής πηγής. Πρόκειται για ένα καθολικά μοναδικό αναγνωριστικό που δημιουργείται από τον διακομιστή του αποστολέα του μηνύματος. Συνήθως έχει τη μορφή μιας μακράς συμβολοσειράς που τελειώνει με το στοιχείο @domain. Θα πρέπει να δώσετε ιδιαίτερη προσοχή σε αυτόν τον τομέα.
Θα πρέπει να περιμένετε ότι ένα μήνυμα από το amazon.com θα πρέπει να έχει ένα Message-ID που τελειώνει με τον τομέα Amazon. Αντί για Amazon, αποτελεί προειδοποιητικό σημάδι αν λάβετε κάτι σαν @cheapmailer.hosting123.net. Μην το αγνοήσετε.
Ωστόσο, υπάρχουν κάποια άλλα στοιχεία στο Message-ID που δείχνουν ότι το μήνυμα δεν είναι γνήσιο:
- Το αναγνωριστικό μηνύματος λείπει εντελώς.
- Οι μορφές του Message-ID είναι ίδιες σε όλα τα άσχετα email ηλεκτρονικού "ψαρέματος" (phishing).
- Ρόους X-Mailer Παλιό ή παράξενο.
- X-Προέλευση-IP Το "εκτεθειμένο" αναφέρεται σε μια οικιακή ή οικονομική γκάμα φιλοξενίας.
Ο λόγος που το Message-ID είναι ένα τόσο ισχυρό εργαλείο για την ανίχνευση δόλιων email είναι ότι, ενώ οι εξελιγμένοι εισβολείς μπορούν να τα καθαρίσουν, το μαζικό ηλεκτρονικό "ψάρεμα" (phishing) συχνά δίνει προτεραιότητα στον όγκο δεδομένων έναντι της πολυπλοκότητας.
Το Message-ID είναι ένα από τα πιο εύκολα πλαστογραφημένα στοιχεία για έναν εισβολέα, επομένως ένα πειστικό Message-ID δεν πρέπει ποτέ να θεωρείται απόδειξη αυθεντικότητας. Η αξία του έγκειται σχεδόν εξ ολοκλήρου στην ανίχνευση αδρανών ή αυτοματοποιημένων καμπανιών ηλεκτρονικού "ψαρέματος" (phishing) που δεν μπαίνουν στον κόπο να το ρυθμίσουν σωστά.
Ενοποίηση των τριών τίτλων
Το κοινό σημείο μεταξύ των τριών τίτλων που περιέγραψα είναι ότι όλοι σχετίζονται με τον τρόπο που μεταφέρεται το μήνυμα. Δεν λαμβάνουν υπόψη τον τρόπο με τον οποίο παρουσιάζεται. Ωστόσο, το στοιχείο της μετάδοσης είναι κρίσιμο επειδή η παρουσίαση μπορεί να αναπαραχθεί πιο εύκολα. Επίσης, τα στοιχεία μετάδοσης αφήνουν ίχνη που χρησιμεύουν ως δείκτες αυθεντικότητας.
φυσικά, Αν λαμβάνετε πολλά ανεπιθύμητα μηνύματα, είναι συνετό να λάβετε πρακτικά μέτρα για να μειώσετε τον όγκο τους.Γιατί όσο περισσότεροι είναι, τόσο μεγαλύτερη είναι η πιθανότητα να ξεφύγει κάτι ανάμεσά τους.