ακόμη Phishing Μία από τις μεγαλύτερες απειλές για την κυβερνοασφάλεια στον κόσμο.
Μάλιστα, σύμφωνα με έρευνα της εταιρείας Barracuda στον κυβερνοχώρο Το phishing έχει γίνει τόσο διαδεδομένο που ο αριθμός των επιθέσεων phishing που σχετίζονται με τον κορωνοϊό αυξήθηκε κατά 667% από τον Ιανουάριο έως τον Μάρτιο του τρέχοντος έτους. Αυτό που είναι ακόμη πιο ανησυχητικό είναι ότι σύμφωνα με μια μελέτη της Intel, έως και το 97 τοις εκατό των ανθρώπων δεν μπορούν να αναγνωρίσουν ένα ηλεκτρονικό μήνυμα ηλεκτρονικού ψαρέματος.
Για να αποφύγετε να γίνετε θύμα, πρέπει να γνωρίζετε τους διαφορετικούς τρόπους με τους οποίους ένας απατεώνας μπορεί να προσπαθήσει να σας επιτεθεί. Ακολουθούν οκτώ διαφορετικοί τύποι προσπαθειών phishing που μπορεί να συναντήσετε.
Γρήγοροι σύνδεσμοι
1. Email Phishing
Αυτό είναι ένα τυπικό phishing που έχει σχεδιαστεί για να μιμείται ένα μήνυμα ηλεκτρονικού ταχυδρομείου από μια νόμιμη εταιρεία. Είναι ο λιγότερο περίπλοκος τύπος επίθεσης που χρησιμοποιεί τη μέθοδο «ψεκάζω και προσεύχομαι» (ένας όρος που χρησιμοποιήθηκε αρχικά στην παραδοσιακή διαφήμιση, που σημαίνει ότι ο έμπορος μπορεί να αντλεί χρήματα και να τα ξοδεύει σε διαφημιστικές καμπάνιες και να προσεύχεται για αποτελέσματα).
Αυτός ο τύπος ηλεκτρονικού ψαρέματος δεν θα στοχεύει ένα συγκεκριμένο άτομο και τα γενικά μηνύματα ηλεκτρονικού ταχυδρομείου αποστέλλονται συχνά σε εκατομμύρια χρήστες με την ελπίδα ότι κάποια ανυποψίαστα θύματα θα κάνουν κλικ στον σύνδεσμο, θα κατεβάσουν το αρχείο ή θα ακολουθήσουν τις οδηγίες στο μήνυμα ηλεκτρονικού ταχυδρομείου.
Τα μηνύματα συχνά δεν προσαρμόζονται, επομένως διαπιστώνετε ότι χρησιμοποιείται ένας γενικός χαιρετισμός όπως "Αγαπητέ κάτοχο λογαριασμού" ή "Αγαπητέ μέλος". Η κοινωνική μηχανική χρησιμοποιείται συχνά για τη διάδοση πανικού ή φόβου χρησιμοποιώντας λέξεις όπως "επείγον" για να κάνει τους χρήστες να κάνουν κλικ σε έναν σύνδεσμο.
2. ψάρεμα με δόρυ
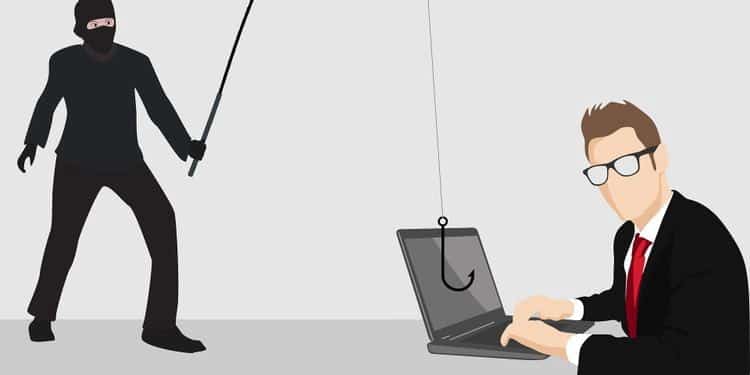
Αυτό το είδος phishing είναι πιο περίπλοκο και προηγμένο από το προηγούμενο phishing και στοχεύει μια συγκεκριμένη ομάδα ή ακόμα και ένα συγκεκριμένο άτομο. Χρησιμοποιείται συχνά από εξέχοντες χάκερ για να διεισδύσουν σε οργανισμούς.
Ο απατεώνας κάνει εκτεταμένη έρευνα για τους ανθρώπους, το υπόβαθρό τους ή τα άτομα με τα οποία αλληλεπιδρούν τακτικά, ώστε να μπορούν να δημιουργήσουν ένα πιο προσωπικό μήνυμα. Και επειδή οι χρήστες συχνά δεν υποψιάζονται ότι κάτι δεν πάει καλά με τα μηνύματα πιο προσωπικής φύσης.
Ελέγχετε πάντα τη διεύθυνση email και τη μορφή της επιστολής σε σχέση με αυτό που θα λαμβάνατε κανονικά από αυτήν την επαφή. Είναι επίσης καλύτερο να επικοινωνήσετε με τον αποστολέα και να ελέγξετε τα πάντα πριν κάνετε λήψη του συνημμένου αρχείου ή κάνοντας κλικ σε συνδέσμους, ακόμα κι αν φαίνεται ότι προέρχεται από κάποιον που γνωρίζετε.
3. Φαλαινοθηρία
Αυτός είναι ένας άλλος εξελιγμένος και προηγμένος τύπος phishing που στοχεύει μόνο μια συγκεκριμένη ομάδα ανθρώπων — υψηλόβαθμους διευθυντές επιχειρήσεων, όπως διευθυντές ή CEO.



Μερικές φορές ο στόχος μπορεί να απευθύνεται απευθείας στο κείμενο του χαιρετισμού και το μήνυμα μπορεί να έχει τη μορφή κλήτευσης, νομικής καταγγελίας ή κάτι που απαιτεί επείγουσα δράση για την αποφυγή χρεοκοπίας, απόλυσης ή δικαστικών εξόδων.
Ο εισβολέας ξοδεύει πολύ χρόνο κάνοντας εκτενή έρευνα για το άτομο και δημιουργώντας ένα εξειδικευμένο μήνυμα για να στοχεύσει βασικά άτομα στον οργανισμό που συνήθως έχουν πρόσβαση σε κεφάλαια ή ευαίσθητες πληροφορίες.
Οι σύνδεσμοι θα αποστέλλονται στον στόχο και θα χρησιμοποιούν μια συγκαλυμμένη σελίδα σύνδεσης όπου τα διακριτικά πρόσβασης ή τα στοιχεία διαπιστευτηρίων θα συλλέγονται από τον χάκερ. Ορισμένοι εγκληματίες στον κυβερνοχώρο μπορεί επίσης να απαιτήσουν από τα θύματα να κατεβάσουν ένα συνημμένο για να δουν την υπόλοιπη κλήτευση ή την υποτιθέμενη επιστολή. Αυτά τα συνημμένα συνοδεύονται από κακόβουλο λογισμικό που μπορεί να αποκτήσει πρόσβαση στον υπολογιστή σας.
4. Φωνητικό ψάρεμα
Το Phishing μέσω τηλεφώνου ή το φωνητικό ψάρεμα είναι ένας τύπος ψαρέματος, αλλά αντί να στείλει ένα μήνυμα ηλεκτρονικού ταχυδρομείου, ο εισβολέας θα προσπαθήσει να λάβει τα στοιχεία σύνδεσής σας ή τα στοιχεία τηλεφωνικής τραπεζικής.
Ο εισβολέας θα υποδυθεί έναν υπάλληλο ενός οργανισμού ή μια τεχνική υποστήριξη από μια εταιρεία παροχής υπηρεσιών και στη συνέχεια θα επηρεάσει τα συναισθήματα για να ζητήσει από το θύμα να παραδώσει τα στοιχεία τραπεζικού λογαριασμού ή πιστωτικής κάρτας.
Μερικές φορές η κλήση μπορεί να αφορά ένα καθυστερημένο ποσό, όπως φόρους, κέρδη διαγωνισμών ή να προέρχεται από έναν ψεύτικο υπάλληλο τεχνικής υποστήριξης που ζητά απομακρυσμένη πρόσβαση σε έναν υπολογιστή. Μπορεί επίσης να χρησιμοποιεί ένα προηχογραφημένο φωνητικό μήνυμα και να πλαστογραφεί τον αριθμό τηλεφώνου, κάνοντας την εξωτερική κλήση να φαίνεται σαν να ήταν τοπική. Αυτό γίνεται για να δοθεί αξιοπιστία στην επίθεση και να κάνουν τα θύματα να πιστέψουν ότι η κλήση είναι νόμιμη.
Οι ειδικοί συμβουλεύουν τους ανθρώπους να μην δίνουν ποτέ ευαίσθητες πληροφορίες, όπως στοιχεία σύνδεσης, αριθμούς κοινωνικής ασφάλισης ή στοιχεία τραπεζών και πιστωτικών καρτών μέσω τηλεφώνου. Τερματίστε την κλήση και επικοινωνήστε αμέσως με την τράπεζά σας ή τον πάροχο υπηρεσιών σας.
5. SMS Phishing
Το SMS Phishing είναι οποιαδήποτε μορφή phishing που περιλαμβάνει τη χρήση μηνυμάτων κειμένου ή SMS. Ο απατεώνας θα προσπαθήσει να σας δελεάσει να κάνετε κλικ σε έναν σύνδεσμο που αποστέλλεται μέσω μηνύματος που σας οδηγεί σε έναν ψεύτικο ιστότοπο. Θα σας ζητηθεί να πληκτρολογήσετε ευαίσθητες πληροφορίες, όπως τα στοιχεία της πιστωτικής σας κάρτας. Στη συνέχεια, ο χάκερ θα συλλέξει αυτές τις πληροφορίες από τον ιστότοπο.
Μερικές φορές μπορεί να σας πει ότι έχετε κερδίσει ένα βραβείο ή ότι εάν δεν πληκτρολογήσετε τα στοιχεία σας θα συνεχίσετε να χρεώνεστε ανά ώρα για μια συγκεκριμένη υπηρεσία. Κατά γενικό κανόνα, θα πρέπει να αποφεύγετε να απαντάτε σε μηνύματα SMS από αριθμούς που δεν γνωρίζετε. Επίσης, αποφύγετε να κάνετε κλικ σε συνδέσμους που λαμβάνετε σε μηνύματα κειμένου, ειδικά εάν δεν γνωρίζετε την πηγή.
6. Ψάρεμα
Μια σχετικά νέα τεχνική ηλεκτρονικού ψαρέματος είναι η χρήση των κοινωνικών δικτύων για να παρασύρουν τους ανθρώπους να μοιράζονται ευαίσθητες πληροφορίες. Ο απατεώνας παρακολουθεί ανθρώπους που δημοσιεύουν τα προβλήματά τους με τραπεζικές και άλλες υπηρεσίες στα κοινωνικά δίκτυα. Στη συνέχεια προσποιούνται ότι είναι εκπρόσωπος εξυπηρέτησης πελατών από αυτήν την εταιρεία.
Ας υποθέσουμε ότι δημοσιεύετε μια παρρησία σχετικά με μια καθυστερημένη κατάθεση ή κάποια κακή τραπεζική και η ανάρτηση περιλαμβάνει το όνομα της τράπεζάς σας. Ο κυβερνοεγκληματίας θα χρησιμοποιήσει αυτές τις πληροφορίες για να προσποιηθεί ότι είναι από την τράπεζα και στη συνέχεια θα επικοινωνήσει μαζί σας.
Στη συνέχεια, θα σας ζητηθεί να κάνετε κλικ σε έναν σύνδεσμο, ώστε να μπορείτε να μιλήσετε με έναν εκπρόσωπο εξυπηρέτησης πελατών και, στη συνέχεια, θα σας ζητηθούν ορισμένες πληροφορίες για να "επαληθεύσετε την ταυτότητά σας".
Όταν λαμβάνετε ένα τέτοιο μήνυμα, είναι πάντα καλύτερο να επικοινωνήσετε με την εξυπηρέτηση πελατών μέσω ασφαλών καναλιών, όπως οι επίσημες σελίδες Twitter ή Instagram. Αυτά έχουν συνήθως μια ετικέτα Επαληθευμένος λογαριασμός.
7. CEO Απάτη
Αυτό το είδος μοιάζει σχεδόν με τη φάλαινα. Στοχεύει σε διευθύνοντες συμβούλους και διευθυντές, αλλά γίνεται όλο και πιο παραπλανητικό γιατί ο στόχος δεν είναι απλώς η λήψη πληροφοριών από τον Διευθύνοντα Σύμβουλο, αλλά η μίμηση του. Ο εισβολέας, προσποιούμενος ότι είναι ο Διευθύνων Σύμβουλος ή κάτι παρόμοιο, θα στείλει ένα email στους συναδέλφους του ζητώντας χρήματα μέσω τραπεζικής μεταφοράς ή ζητώντας την άμεση αποστολή εμπιστευτικών πληροφοριών.
Συνήθως, η επίθεση στοχεύει ένα άτομο εντός της εταιρείας που είναι εξουσιοδοτημένο να πραγματοποιεί τραπεζικές μεταφορές, όπως έναν υπάλληλο προϋπολογισμού, άτομα από το οικονομικό τμήμα ή οποιονδήποτε έχει ευαίσθητες πληροφορίες. Συχνά το μήνυμα προορίζεται να ακούγεται πολύ επείγον, έτσι το θύμα δεν θα έχει χρόνο να σκεφτεί.
8. Ψάρεμα μηχανών αναζήτησης
Αυτός είναι ένας από τους πιο πρόσφατους τύπους επιθέσεων phishing που χρησιμοποιούν νόμιμες μηχανές αναζήτησης. Ο απατεώνας θα δημιουργήσει έναν ψεύτικο ιστότοπο που προσφέρει προσφορές, δωρεάν είδη, εκπτώσεις προϊόντων, ακόμη και ψεύτικες προσφορές εργασίας. στη συνέχεια θα χρησιμοποιηθεί Τεχνικές SEO (Search Engine Optimization) για να ευρετηριαστεί ο ιστότοπός τους από νόμιμες μηχανές αναζήτησης.
Έτσι, όταν κάνετε αναζήτηση για κάτι, η μηχανή αναζήτησης θα σας εμφανίσει αποτελέσματα που περιλαμβάνουν αυτούς τους ψεύτικους ιστότοπους. Στη συνέχεια, θα εξαπατηθείτε για να συνδεθείτε ή να παρέχετε ευαίσθητες πληροφορίες που στη συνέχεια συλλέγονται από εγκληματίες του κυβερνοχώρου.
Μερικοί από αυτούς τους απατεώνες έχουν γίνει έμπειροι στη χρήση προηγμένων τεχνικών για τον χειρισμό των μηχανών αναζήτησης για να κατευθύνουν την επισκεψιμότητα στους ιστότοπούς τους.
Μείνετε ενημερωμένοι και σε εγρήγορση
Η γνώση των ονομάτων κάθε τύπου δεν είναι τόσο σημαντική όσο η κατανόηση της μεθόδου επίθεσης, του τρόπου λειτουργίας και του καναλιού κάθε επίθεσης. Δεν χρειάζεται να μπερδεύεστε με όλα αυτά, αλλά είναι σημαντικό να γνωρίζετε πώς να δημιουργείτε τα μηνύματα και τα κανάλια που χρησιμοποιούν οι εισβολείς για να επικοινωνήσουν μαζί σας.
Είναι επίσης σημαντικό να παραμένετε πάντα σε εγρήγορση και να γνωρίζετε ότι υπάρχουν πολλοί άνθρωποι εκεί έξω που προσπαθούν να σας εξαπατήσουν ώστε να παρέχετε τα ευαίσθητα στοιχεία σας. Κατανοήστε ότι η εταιρεία σας μπορεί να γίνει στόχος επίθεσης και ότι οι εγκληματίες αναζητούν τρόπο να μπουν μέσα.
Η γνώση της ύπαρξης τέτοιων απειλών είναι το πρώτο βήμα για να αποτρέψετε τον υπολογιστή σας να γίνει σημείο εισόδου για εισβολείς. Είναι επίσης σημαντικό να ελέγξετε ξανά την πηγή του μηνύματος πριν προβείτε σε κάποια ενέργεια.
Θα πρέπει επίσης να καταλάβετε ότι οι επιτιθέμενοι χρησιμοποιούν μερικές φορές τον φόβο και τον πανικό των χρηστών για να τους κάνουν να κάνουν αυτό που θέλουν. Όταν λοιπόν βρίσκεστε αντιμέτωποι με μια απειλή, είναι σημαντικό να ηρεμήσετε για να μπορέσετε να σκεφτείτε. Και όταν πρόκειται για τον εντοπισμό απατών και δωρεών, το παλιό ρητό εξακολουθεί να ισχύει: Αν κάτι ακούγεται πολύ καλό για να είναι αληθινό, μάλλον είναι.