Υπάρχει μια συγκεκριμένη προθεσμία σχετικά με τη λειτουργία Ασφαλούς εκκίνησης των Windows που πλησιάζει στα μέσα του 2026 και ενδέχεται να σας επηρεάσει. Πριν από τη φόρτωση των Windows, η λειτουργία Ασφαλούς εκκίνησης ελέγχει τη διαδικασία εκκίνησης του συστήματος.Αλλά για να το κάνει αυτό, βασίζεται σε κρυπτογραφικά πιστοποιητικά και, δυστυχώς, πολλά από αυτά τα παλιά πιστοποιητικά Secure Boot λήγουν τον Ιούνιο του 2026.

Αυτό σημαίνει ότι τα συστήματα που δεν μετεγκαθίστανται εγκαίρως ενδέχεται να μην μπορούν να δεχτούν μελλοντικές ενημερώσεις επιπέδου εκκίνησης. Σε υπολογιστές όπου οι μελλοντικές ενημερώσεις υλικολογισμικού ή ασφαλείας εξαρτώνται από τα πιο πρόσφατα πιστοποιητικά Secure Boot, ορισμένες συσκευές ενδέχεται απλώς να μην μπορούν να ξεκινήσουν. Η Microsoft έχει ήδη ξεκινήσει την κυκλοφορία νεότερων πιστοποιητικών, επομένως δεν χρειάζεται πανικός. Ωστόσο, είναι σημαντικό να κατανοήσετε πώς λειτουργούν όλα για να αποφύγετε τυχόν δυσάρεστες εκπλήξεις.
Γρήγοροι σύνδεσμοι
Τι κάνουν τα πιστοποιητικά Secure Boot κατά την εκκίνηση των Windows;
Το σύστημα εμπιστοσύνης που αποφασίζει εάν επιτρέπεται η εκκίνηση του υπολογιστή σας

Πριν καν ενεργοποιηθούν τα προγράμματα οδήγησης και το λογισμικό προστασίας από ιούς, το Secure Boot κάνει τη δουλειά του. Κάθε φορά που εκκινείτε τον υπολογιστή σας, το υλικολογισμικό του συστήματος χρησιμοποιεί ένα σύνολο αξιόπιστων πιστοποιητικών που είναι αποθηκευμένα απευθείας στο υλικολογισμικό UEFI για να επαληθεύσει ότι τα κρίσιμα στοιχεία εκκίνησης, και κυρίως το Windows Boot Manager, έχουν υπογραφεί από μια αξιόπιστη αρχή. Εάν η υπογραφή δεν μπορεί να επαληθευτεί με ένα αξιόπιστο πιστοποιητικό, η διαδικασία εκκίνησης τερματίζεται αμέσως.
Αυτή η επαλήθευση είναι ένα κρίσιμο βήμα στην αλυσίδα εμπιστοσύνης. Τα ιδιωτικά κλειδιά της Microsoft υπογράφουν τα στοιχεία εκκίνησης των Windows και τα αντίστοιχα πιστοποιητικά αποθηκεύονται στη βάση δεδομένων εξαρτημένων υπογραφών (DB) του υλικολογισμικού (Firmware). Αυτά τα πιστοποιητικά ορίζουν τους αξιόπιστους φορτωτές εκκίνησης για λειτουργία. Το KEK (Key Exchange Database) διασφαλίζει ότι μόνο μια αξιόπιστη οντότητα μπορεί να τροποποιήσει τους εξουσιοδοτημένους φορτωτές εκκίνησης διατηρώντας τα πιστοποιητικά που ελέγχουν ποιος μπορεί να ενημερώσει τη βάση δεδομένων.
Το βασικό σημείο είναι ότι τα πιστοποιητικά Secure Boot έχουν ημερομηνίες λήξης. Μετά τη λήξη τους, το υλικολογισμικό του υπολογιστή σας δεν μπορεί πλέον να βασίζεται στα πιστοποιητικά που έχουν λήξει ως αξιόπιστη άγκυρα. Πρόκειται για έναν σκόπιμο μηχανισμό ασφαλείας που έχει σχεδιαστεί για να περιορίζει τη μακροπρόθεσμη έκθεση σε παραβιασμένα ή παρωχημένα κλειδιά υπογραφής.
Πιστοποιητικά που θα λήξουν
Τα παλαιότερα κλειδιά υπογραφής της Microsoft στα οποία βασίζονται τα Windows για πάνω από μια δεκαετία
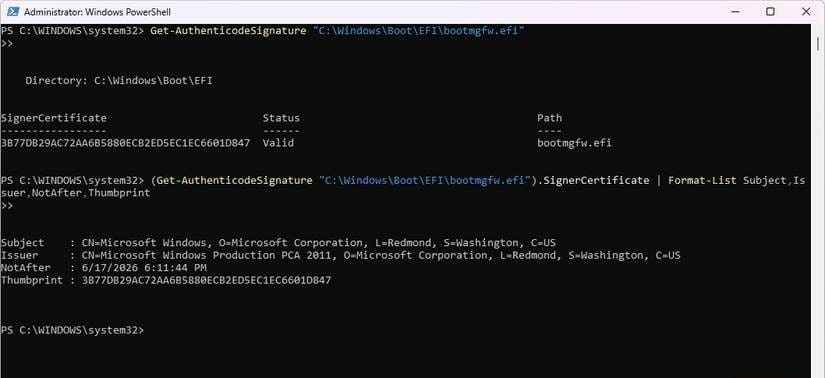
Πολλά από τα επηρεαζόμενα πιστοποιητικά δημιουργήθηκαν το 2011 και θα λήξουν κάποια στιγμή το 2026. Τα ακόλουθα πιστοποιητικά καταργούνται και αντικαθίστανται:
| Παράθυρο λήξης | Το πιστοποιητικό καταργείται σταδιακά. | Εναλλακτικά πιστοποιητικά | Τι ελέγχει αυτό το πιστοποιητικό; |
|---|---|---|---|
| Ιούνιος 2026 | Microsoft Corporation KEK CA 2011 | Microsoft Corporation KEK CA 2023 | Εξουσιοδοτεί ενημερώσεις στις βάσεις δεδομένων αξιοπιστίας Secure Boot. |
| Ιούνιος 2026 | Microsoft UEFI CA 2011 | Microsoft UEFI CA 2023 και Microsoft Option ROM UEFI CA 2023 | Επιτρέπει την εκτέλεση bootloaders, drivers και προαιρετικών ROM. |
| أكوبر 2026 | Παραγωγή PCA 2011 των Microsoft Windows | Windows UEFI CA 2023 | Υπογράφει το Windows Boot Manager και τα βασικά στοιχεία εκκίνησης |
Από τα Windows 8, αυτά τα τρία πιστοποιητικά αποτελούν τη ραχοκοκαλιά του Secure Boot σε υπολογιστές με Windows. Το Microsoft UEFI CA 2011 αντικαθίσταται από δύο πιστοποιητικά για τη βελτίωση της ακρίβειας ασφαλείας. Παρόλο που μπορεί να μην περιμένετε να παρουσιάσουν ξαφνικά σφάλματα κάθε σύστημα που δεν χρησιμοποιεί τα πιο πρόσφατα πιστοποιητικά, θα μπορούσε να εξαιρεθεί από μελλοντικές ενημερώσεις ή προστασίες του Secure Boot.
Μπορείτε να δείτε το τρέχον πιστοποιητικό στον υπολογιστή σας εκτελώντας την ακόλουθη εντολή PowerShell: (Get-AuthenticodeSignature “C:WindowsBootEFIbootmgfw.efi”).SignerCertificate | Μορφή-Λίστας Θέμα, Εκδότης, Όχι Μετά, Αποτύπωμα



Γιατί οι επηρεαζόμενοι υπολογιστές ενδέχεται να σταματήσουν να εκκινούνται μετά την ενημέρωση;
Πώς μπορούν οι μεταφορές και οι ανακλήσεις πιστοποιητικών να διασπάσουν την εμπιστοσύνη σε μια νεοσύστατη επιχείρηση;
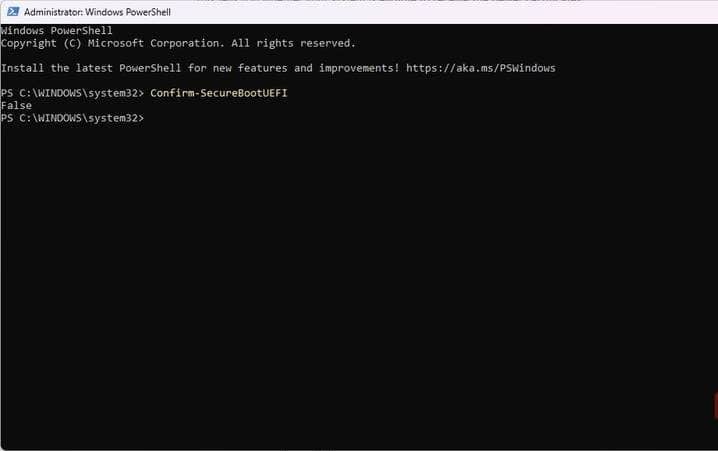
Είναι απίθανο να αντιμετωπίσετε αποτυχίες ασφαλούς εκκίνησης την ημέρα λήξης των πιστοποιητικών σας. Ωστόσο, μια ενημέρωση υλικολογισμικού ή μια ενημέρωση ασφαλείας μπορεί να επηρεάσει το τι είναι διατεθειμένος να εμπιστευτεί ο υπολογιστής σας και σε τέτοιες περιπτώσεις, ενδέχεται να ξεκινήσουν αποτυχίες. Αυτή η συμπεριφορά παρατηρήθηκε μετά Η απάντηση της Microsoft Για το BlackLotus UEFI bootkit, το οποίο επέτρεπε την εκτέλεση κακόβουλων bootloaders ακόμη και σε συστήματα που είχαν ενεργοποιήσει την Ασφαλή Εκκίνηση.
Η ενημέρωση κώδικα της Microsoft για αυτό το θέμα ευπάθειας δεν ήταν αρκετή. Στο πλαίσιο μιας πιο εμπεριστατωμένης έρευνας, η Microsoft άρχισε να απενεργοποιεί τα ευάλωτα στοιχεία εκκίνησης. Επίσης, αύξησε τις απαιτήσεις ασφαλούς εκκίνησης.
Τα πιο πρόσφατα πιστοποιητικά του 2023 είναι πλέον απαραίτητα για τη μελλοντική προστασία και ανάκληση του Secure Boot. Στην πράξη, αυτό σημαίνει ότι ακόμα κι αν ο υπολογιστής σας φαίνεται να λειτουργεί άψογα, το Secure Boot μπορεί να μπλοκάρει την εκκίνηση εάν η ενημέρωση απαιτεί εμπιστοσύνη σε νεότερα πιστοποιητικά που δεν διαθέτει. Ενδέχεται να σας έχουν απομείνει μόνο μερικές επιλογές επιστροφής χρημάτων σε αυτό το στάδιο..
Πώς η Microsoft μετεγκαθιστά τους υπολογιστές στα πιο πρόσφατα πιστοποιητικά ασφαλούς εκκίνησης
Αυτόματες ενημερώσεις, κανόνες επιλεξιμότητας και γιατί ορισμένες συσκευές παραλείπονται
Η Microsoft έχει ξεκινήσει μια σταδιακή κυκλοφορία, πριν από το 2026, ξεκινώντας με αυτό που αποκαλεί συστήματα "υψηλής αξιοπιστίας". Αυτά τα συστήματα διαθέτουν ενημερωμένο υλικολογισμικό, σταθερό ιστορικό ενημερώσεων και έχουν ήδη ενεργοποιημένη την Ασφαλή εκκίνηση. Τα επιλέξιμα συστήματα λαμβάνουν τη νέα πιστοποίηση μέσω των ενημερώσεων των Windows, αλλά μπορούν να την εγκαταστήσουν μόνο σε συνδυασμό με το υλικολογισμικό του συστήματος.
Οι εικονικές μηχανές (VM) που βασίζονται σε Windows και χρησιμοποιούν UEFI Secure Boot συνήθως βασίζονται στο ίδιο μοντέλο εμπιστοσύνης και λαμβάνουν πιστοποίηση μέσω της ίδιας διαδικασίας με τις φυσικές μηχανές. Αυτό περιλαμβάνει τις VM που εκτελούν Hyper-V και Azure. Οποιαδήποτε VM που δεν αποδέχεται τις πιο πρόσφατες πιστοποιήσεις θα αντιμετωπίσει την ίδια μοίρα με τις φυσικές μηχανές.
Οι ενημερώσεις KB5074109 και KB5073455 των Windows για το 2026 έχουν ήδη ξεκινήσει την ανάπτυξη αυτών των πιστοποιητικών. Ωστόσο, οι περιορισμοί του υλικολογισμικού ενδέχεται να σημαίνουν ότι μόνο μη αυτόματες διαδικασίες μπορούν να ολοκληρώσουν την ανάπτυξη σε ορισμένες συσκευές.
Μπορείτε να εκτελέσετε αυτήν την εντολή στο PowerShell και θα επιβεβαιώσει τη μη μηδενική τιμή του Διαθέσιμες ενημερώσεις Ο υπολογιστής σας είναι επιλέξιμος για λήψη ενημερώσεων πιστοποιητικών: Get-ItemProperty -Διαδρομή “HKLM:SYSTEMCurrentControlSetControlSecureBoot” | Μορφοποίηση-Λίστας
Τι κάνετε τώρα για να βεβαιωθείτε ότι ο υπολογιστής σας θα συνεχίσει να λειτουργεί το 2026;
Υπάρχουν δύο σημαντικά πράγματα που πρέπει να κάνετε τώρα: βεβαιωθείτε ότι η Ασφαλής εκκίνηση είναι ενεργοποιημένη και ότι το υλικολογισμικό του συστήματός σας είναι ενημερωμένο. Το εργαλείο Πληροφορίες συστήματος των Windows μπορεί να δείξει εάν η Ασφαλής εκκίνηση είναι ενεργοποιημένη. Ωστόσο, οποιαδήποτε ενημέρωση υλικολογισμικού θα πρέπει να προέρχεται από τον κατασκευαστή του υπολογιστή σας ή την πλατφόρμα που διαχειρίζεται το εικονικοποιημένο υλικολογισμικό.
Εάν το σύστημά σας είναι κατάλληλο, η ενημέρωση συνήθως θα πραγματοποιείται αθόρυβα στο παρασκήνιο. Θα πρέπει να δώσετε ιδιαίτερη προσοχή σε συσκευές με ρυθμίσεις διπλής εκκίνησης ή σε υπολογιστές με υπολείμματα της παλιάς διαδικασίας εκκίνησης, καθώς είναι λιγότερο πιθανό να λάβουν αυτόματη ανάπτυξη. Μπορεί να χρειαστεί να μεταβείτε σε αυτήν τη διαδρομή εγγραφής: HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlSecureBoot Και ορισμός της τιμής εγγραφής Διαθέσιμες ενημερώσεις Σε μια μη μηδενική τιμή. Μπορείτε να εξετάσετε το ενδεχόμενο χρήσης ενός πιο ασφαλούς προγράμματος επεξεργασίας για την αλλαγή των τιμών μητρώου..