Ο ιστότοπος δεν είναι απλώς μια αυτόνομη εφαρμογή. Αντιθέτως, αποτελείται από πολλούς φακέλους, εγχειρίδια και σελίδες που περιέχουν οδηγίες και πληροφορίες για μια συγκεκριμένη εργασία ή αίτημα. Όταν αλληλεπιδράτε με έναν ιστότοπο, κατευθύνεστε μέσω μιας σειράς καταλόγων. Αλλά δεν είναι όλες οι ενδείξεις ορατές σε εσάς. Μερικά από αυτά είναι κρυμμένα από το κοινό. Πώς, λοιπόν, ένας χάκερ μαθαίνει για κρυφά στοιχεία και τα εκμεταλλεύεται για να στοχεύσει τον διακομιστή; Επαληθεύω Οι καλύτερες υπηρεσίες τείχους προστασίας εφαρμογών Ιστού για ασφαλή ιστότοπο.
Γρήγοροι σύνδεσμοι
Τι είναι μια απόδειξη έκρηξης;
Η έκρηξη καταλόγου (γνωστή και ως ωμή απόδειξη) είναι μια τεχνολογία διαδικτυακής εφαρμογής που χρησιμοποιείται για την εύρεση και τον εντοπισμό πιθανών κρυφών στοιχείων σε ιστότοπους. Αυτό γίνεται με στόχο την αναζήτηση ξεχασμένων ή ανασφαλών καταλόγων ιστού για να δούμε αν είναι ευάλωτοι στην εκμετάλλευση.
Πώς λειτουργεί το Burst Proof;
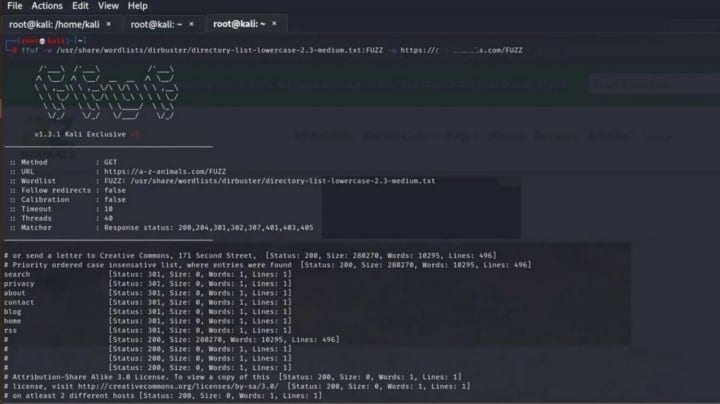
Η έκρηξη καταλόγου εκτελείται χρησιμοποιώντας ένα σύνολο αυτόματων εργαλείων και ένα σύνολο σεναρίων που ονομάζονται λίστες λέξεων. Μερικά από αυτά τα εργαλεία περιλαμβάνουν τα Gobuster, Dirb, FFUF, Dirbuster κ.λπ. Πώς λειτουργεί το Burst Proof;
ποια είναι τα στοιχεία;
Ένας κατάλογος είναι ένας φάκελος ή ένα σύνολο αρχείων που περιέχουν πληροφορίες. Χρησιμοποιείται για οργανωτικούς σκοπούς και χρησιμοποιεί ένα ιεραρχικό σύστημα. Οι εφαρμογές Ιστού αποτελούνται από πολλούς καταλόγους και υποκαταλόγους και αυτοί με τη σειρά τους χρησιμοποιούνται για την αποθήκευση πληροφοριών όπως στατικά αρχεία HTML, servlets, αρχεία CSS και JavaScript, εξωτερικές βιβλιοθήκες, εικόνες κ.λπ.
Για παράδειγμα, η σελίδα DzTechs ενός συγγραφέα θα μπορούσε να αναφέρει "www [dot]dztechy.com/author/author-name/page/2/", εάν βρίσκεστε στη δεύτερη σελίδα του προφίλ του συγγραφέα. Το όνομα του αρχικού ιστότοπου ή καταλόγου είναι "www[dot]dztechy.com". Ο οποίος περιέχει έναν υποκατάλογο που αποθηκεύει προφίλ συγγραφέων και έργων με το όνομα "/author/". Αυτός ο κατάλογος περιέχει έναν άλλο υποκατάλογο που περιέχει τα έργα του συγκεκριμένου συγγραφέα. Στη συνέχεια, ο επόμενος κατάλογος περιέχει τον αριθμό σελίδας στον οποίο βρίσκεστε.
Οδηγός Blast Tools & Word List
Η μη αυτόματη πληκτρολόγηση εκατοντάδων ονομάτων καταλόγου σε έναν ιστότοπο για αναζήτηση πιθανών κρυφών καταλόγων θα ήταν μια χρονοβόρα και μάταιη εργασία. Αντίθετα, ο χάκερ χρησιμοποιεί ειδικά εργαλεία μαζί με λίστες λέξεων για να αυτοματοποιήσει τις επιθέσεις έκρηξης καταλόγου. Αυτά τα αυτοματοποιημένα εργαλεία είναι συνήθως πολλαπλών νημάτων και λειτουργούν κάνοντας ένα αίτημα HTTP ή HTTPS για κάθε όνομα αρχείου στη λίστα λέξεων. Εάν υπάρχει το όνομα του καταλόγου, ο κωδικός και το όνομα απάντησης θα καταγραφούν και θα εμφανιστούν.
Το Evidence Blast ή το Brute Effect θα είναι καλό μόνο εάν η λίστα λέξεων που χρησιμοποιείται είναι επίσης. Μια λίστα λέξεων είναι συνήθως, όπως υποδηλώνει το όνομα, ένα αρχείο .txt που περιέχει χιλιάδες πιθανά ονόματα για καταλόγους και αρχεία που θα σαρωθούν από το εργαλείο επιβολής brute directory. Υπάρχει ένας μεγάλος αριθμός λιστών λέξεων που είναι διαθέσιμες στο διαδίκτυο και πολλά εργαλεία συγχώνευσης καταλόγου συνοδεύονται επίσης από ενσωματωμένες λίστες.
Για να επιβάλετε την περιήγηση σε καταλόγους ιστότοπου, χρειάζεστε τη διεύθυνση URL του ιστότοπου και μια λίστα με πιθανές λέξεις. Ορισμένα εργαλεία εκτίναξης καταλόγου παρέχουν επιλογές όπως ταχύτητα, μορφές αρχείων ή σας επιτρέπουν να καθορίσετε το επίπεδο των καταλόγων που θέλετε να διαγράψετε ή να αποκρύψετε ορισμένες λέξεις. Επαληθεύω Οι καλύτεροι ιστότοποι που σας διδάσκουν πώς να χακάρετε νόμιμα.
Πώς να προστατέψετε έναν ιστότοπο από έκρηξη καταλόγου



Η έκρηξη καταλόγου ή η ωμή επιρροή από μόνη της δεν είναι επιβλαβής, καθώς απαριθμεί τους κρυφούς καταλόγους που μπορεί να έχετε στον ιστότοπό σας. Είναι οι πληροφορίες που μπορεί να βρει ένας χάκερ σε αυτούς τους καταλόγους που δημιουργούν τρωτά σημεία στον ιστότοπό σας. Εάν αποθηκεύετε ευαίσθητες πληροφορίες όπως πηγαίο κώδικα ή βάσεις δεδομένων σε καταλόγους χωρίς να επιβάλλετε τα κατάλληλα δικαιώματα, ένας χάκερ θα μπορεί να τις εκμεταλλευτεί.
Και ο καθένας μπορεί να είναι ευάλωτος: ακόμη και ο πηγαίος κώδικας της Microsoft έχει διαρρεύσει!
Η πιο κοινή ευπάθεια που μπορεί να προκύψει από μια έκρηξη καταλόγου είναι μια ευπάθεια διέλευσης καταλόγου ή διέλευσης διαδρομής. Αυτή η ευπάθεια επιτρέπει σε έναν χάκερ να έχει πρόσβαση σε αρχεία και καταλόγους στους οποίους κανονικά δεν θα έπρεπε να έχει πρόσβαση χωρίς άδεια. Με τη διέλευση καταλόγου, ένας χάκερ μπορεί να διαβάσει και μερικές φορές να ξαναγράψει τυχαία αρχεία στην εφαρμογή Ιστού. Αυτό το κάνει με την κλιμάκωση των προνομίων από δικαιώματα χρήστη σε δικαιώματα διαχειριστή.
Ακολουθούν ορισμένες συμβουλές για την προστασία των ιστότοπών σας από ευπάθειες παραβίασης καταλόγου:
- Επιβολή δικαιωμάτων αρχείων και καταλόγου.
- Επαληθεύετε πάντα ότι η εισαγωγή των χρηστών είναι σωστή.
- Διατηρήστε τους διακομιστές σας και την υποδομή πίσω από αυτούς ενημερωμένους.
Μια επίθεση καταλόγου brute-force όχι μόνο εντοπίζει κρυφούς καταλόγους στον ιστότοπό σας, αλλά παρέχει επίσης πληροφορίες σχετικά με τη δομή του ιστότοπού σας—πληροφορίες που μπορεί να είναι χρήσιμες σε έναν έμπειρο χάκερ. Επαληθεύω Τα καλύτερα εργαλεία δοκιμών διείσδυσης για επαγγελματίες ασφάλειας στον κυβερνοχώρο.
Απόδειξη έκρηξης και ηθικό hacking
Ένας ηθικός χάκερ χρησιμοποιεί εργαλεία που εκρήγνυνται αποδεικτικά στοιχεία για να μετριάσει τα τρωτά σημεία προτού τα ανακαλύψει ένας εγκληματίας στον κυβερνοχώρο. Μια επίθεση έκρηξης καταλόγου είναι σημαντική στη φάση απαρίθμησης της δοκιμής διείσδυσης ιστού και μπορεί να βελτιώσει την ασφάλεια του ιστότοπου βρίσκοντας και αφαιρώντας πληροφορίες σε μια υπηρεσία Ιστού που δεν θα πρέπει να είναι δημόσια διαθέσιμες. Μπορείς να δεις Πώς ένας χάκερ χρησιμοποιεί την τεχνολογία μας εναντίον μας.