Οι κυβερνοεπιθέσεις στην υγειονομική περίθαλψη έχουν γίνει πιο συχνές τα τελευταία χρόνια. Αυτές οι επιθέσεις μπορεί να έχουν σοβαρές συνέπειες, συμπεριλαμβανομένης της κλοπής ευαίσθητων δεδομένων, της διακοπής των υπηρεσιών, ακόμη και της απώλειας ζωής.
Οι εγκαταστάσεις υγειονομικής περίθαλψης αποτελούν καλούς στόχους για τους χάκερ για διάφορους λόγους, μεταξύ των οποίων κύριος είναι η συλλογή λεπτομερών πληροφοριών ασθενών που αποθηκεύουν. Για τους εγκληματίες του κυβερνοχώρου, η επιτυχής εξαγωγή δεδομένων ασθενών είναι σαν να παίρνουν ένα δοχείο με χρυσό. Για τις εγκαταστάσεις και τους ασθενείς που επηρεάστηκαν από το hack, η εμπειρία είναι ένας εφιάλτης.
Δεν θα ξεχάσετε γρήγορα μια κακή εμπειρία, αλλά μπορείτε να μειώσετε την έκθεσή σας σε αυτήν ή ακόμα και να αποτρέψετε εντελώς τις επιθέσεις. Επαληθεύω Οι θετικές και αρνητικές επιπτώσεις που έχει ήδη η τεχνητή νοημοσύνη στην υγειονομική περίθαλψη.
Γρήγοροι σύνδεσμοι
Το τοπίο των κυβερνοεπιθέσεων στην υγειονομική περίθαλψη
Οι κυβερνοεπιθέσεις σε εγκαταστάσεις υγειονομικής περίθαλψης δεν είναι καινούριες. Το 2017, ransomwareWannaCryΑπό το τράβηγμα του χαλιού από κάτω από την Εθνική Υπηρεσία Υγείας του Ηνωμένου Βασιλείου. Οι επιθέσεις στον κυβερνοχώρο έχουν προκαλέσει κυματισμούς, αλλά το NHS δεν ήταν ο πρωταρχικός στόχος των παραγόντων απειλής. Ωστόσο, οι εγκληματίες του κυβερνοχώρου φαίνεται να έχουν μάθει ότι οι εγκαταστάσεις υγειονομικής περίθαλψης είναι ένα φρούτο με χαμηλά επίπεδα. Το 2021, ανέφερε Γραφείο Δημοσίων Υποθέσεων Μια ομάδα χάκερ εξαπέλυσε μια συντονισμένη κυβερνοεπίθεση σε περισσότερα από 1500 νοσοκομεία, σχολεία και χρηματοοικονομικές εταιρείες.
Το ransomware και το phishing είναι κοινές μέθοδοι που χρησιμοποιούν οι χάκερ σε αυτές τις επιθέσεις: phishing για να αποκτήσουν προνομιακή πρόσβαση σε διακομιστές. Και ransomware για τερματισμό των βοηθητικών προγραμμάτων και αποτροπή πρόσβασης σε σημαντικά αρχεία για πίεση για χρήματα.
Σε σύγκριση με εταιρείες τεχνολογίας που χειρίζονται επίσης πολύτιμα δεδομένα πελατών, οι εγκαταστάσεις υγειονομικής περίθαλψης είναι εύκολοι στόχοι, κυρίως επειδή οι χάκερ έχουν πολλαπλά σημεία εισόδου. Επίσης, επειδή οι συνέπειες των επιθέσεών τους είναι καταστροφικές, οι χάκερ περιμένουν από τη διοίκηση να εγκρίνει γρήγορα τα αιτήματά τους. Επαληθεύω Γιατί πρέπει να διατηρείτε ασφαλή τα αρχεία υγείας σας.
Πώς συμβαίνουν οι περισσότερες επιθέσεις στον κυβερνοχώρο στην υγειονομική περίθαλψη;
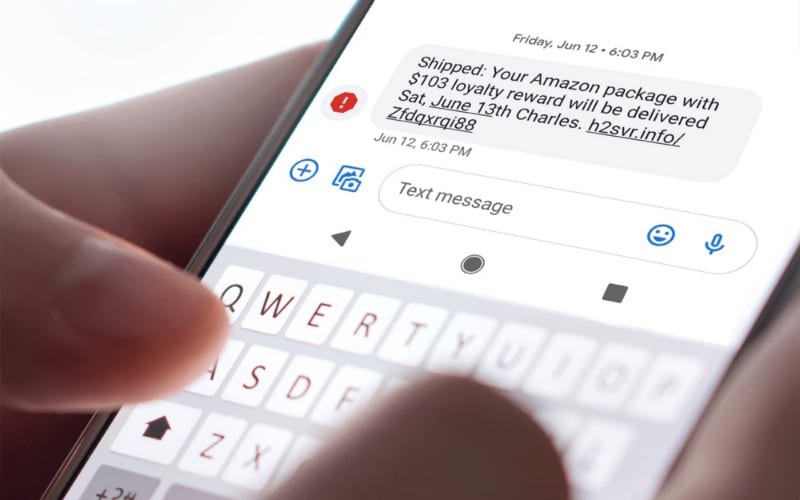
Το κύριο σημείο εισόδου για τους χάκερ είναι τα μηνύματα ηλεκτρονικού ψαρέματος που αποστέλλονται στο προσωπικό υγειονομικής περίθαλψης. Αν και οι χάκερ προτιμούν να στοχεύουν υπαλλήλους με πρόσβαση σε επίπεδο διαχειριστή, οποιοσδήποτε υπάλληλος θα το ενεργοποιήσει. Ο πρώτος στόχος είναι να χακάρετε τη συσκευή ενός ατόμου εξαπατώντας τον να κατεβάσει κακόβουλο λογισμικό που σχετίζεται με email. Ένα τέχνασμα ηλεκτρονικού ψαρέματος μπορεί επίσης να είναι να τους κάνετε να κάνουν κλικ σε έναν κακό σύνδεσμο και να εισαγάγουν τα διαπιστευτήρια σύνδεσής τους σε έναν ψεύτικο πίνακα ελέγχου.
Τώρα που το κακόβουλο λογισμικό βρίσκεται στη συσκευή του παραβιασμένου υπαλλήλου, ο επόμενος στόχος είναι η μεταφορά του στο δίκτυο του οργανισμού. Αυτό συμβαίνει συνήθως όταν η παραβιασμένη συσκευή συνδέεται με μη ασφαλείς ή ξεκλείδωτες συσκευές στο δίκτυο. Η επικοινωνία μπορεί να γίνει μέσω WLAN, Bluetooth, FTP ή ακόμα και μέσω σύνδεσης μονάδας USB.
Μόλις το κακόβουλο λογισμικό βρίσκεται στο δίκτυο του οργανισμού-στόχου, εκτελεί το ωφέλιμο φορτίο του και δημιουργεί ένα σύστημα εντολών και ελέγχου με τον εισβολέα. Με αυτήν την κερκόπορτα ανοιχτή, οι χάκερ μπορούν να κινηθούν προς τα πλάγια και να εδραιωθούν—συμβιβάζοντας περισσότερους διακομιστές και δημιουργώντας περισσότερες κερκόπορτες στο δίκτυο για μελλοντικές επιθέσεις.



Γιατί οι χάκερ στοχεύουν εγκαταστάσεις υγειονομικής περίθαλψης;
Αυτές οι επιθέσεις συνοψίζονται στην απόκτηση χρημάτων και δεδομένων ταυτότητας. Οι χάκερ δεν ενδιαφέρονται για το ποιος έχει αφαιρέσει ένα δόντι ή πώς φαίνεται η ακτινογραφία του ποδιού κάποιου. Στόχος είναι η απόκτηση προσωπικών πληροφοριών και ζωτικών αρχείων των ασθενών. Αυτό περιλαμβάνει πλήρες όνομα, ιστορικό διεύθυνσης, στοιχεία κάρτας, αριθμό κοινωνικής ασφάλισης, βιομετρικά στοιχεία, πιστοποιητικό γέννησης, πιστοποιητικό θανάτου και άλλα.
Με αυτές τις πληροφορίες, είναι δυνατό να κλέψετε την ταυτότητα ενός ατόμου και να τη χρησιμοποιήσετε για να λάβετε δάνεια, να ανοίξετε τραπεζικούς λογαριασμούς ή ακόμα και να υποδυθείτε κάποιον όταν επικοινωνείτε με παρόχους υπηρεσιών. Οι εγκληματίες του κυβερνοχώρου μπορούν επίσης να χρησιμοποιήσουν ζωτικής σημασίας αρχεία, όπως πιστοποιητικά θανάτου, για να διαπράξουν απάτη δημοσίου συμφέροντος. Για τους χάκερ που δεν ενδιαφέρονται να χρησιμοποιήσουν κλεμμένα δεδομένα, υπάρχει ζήτηση για αυτό στη μαύρη αγορά (ή μάλιστα στον σκοτεινό ιστό).
Αλλά η δημιουργία εσόδων από κλεμμένα δεδομένα ασθενών δεν είναι πάντα μια βόλτα στο πάρκο. Ως εκ τούτου, οι χάκερ προτιμούν συχνά να αναγκάσουν τη διοίκηση του νοσοκομείου να πληρώσει λύτρα. Συχνά έχουν το πλεονέκτημα να λαμβάνουν πληρωμές κρυπτογραφώντας αρχεία και εμποδίζοντας το προσωπικό να χρησιμοποιεί τις συσκευές στις οποίες βασίζονται περισσότερο για την πρόσβαση στις πληροφορίες των ασθενών και την παροχή φροντίδας.
Σε τέτοιες στιγμές, η πρόσβαση των στελεχών υγείας περιορίζεται και πιέζεται. Πρέπει να επιλέξουν μεταξύ της πληρωμής των λύτρων και, ενδεχομένως, της επιβολής προστίμου από την κυβέρνηση (σύμφωνα με στο Υπουργείο Οικονομικών των ΗΠΑ) ή να αντιμετωπίσουν μηνύσεις από ασθενείς των οποίων τα δεδομένα διέρρευσαν. Δεν είναι ασυνήθιστο για τη διοίκηση να εγκαταλείπει και να επιλέξει την επιλογή που προστατεύει την εικόνα της επωνυμίας τους και κοστίζει λιγότερα χρήματα. Συχνά, η έλλειψη κεφαλαίων σημαίνει ότι οι οργανισμοί υγειονομικής περίθαλψης δεν εφαρμόζουν τα κατάλληλα μέτρα ασφαλείας εξαρχής...
Πώς μπορείτε να προστατεύσετε δεδομένα υγειονομικής περίθαλψης από χάκερ
Τα νοσοκομεία βρίσκονται στο στόχαστρο κυβερνοεπιθέσεων στην υγειονομική περίθαλψη, αλλά ο στόχος είναι πιθανό να επεκταθεί και να συμπεριλάβει εταιρείες τεχνολογίας για την κατασκευή προϊόντων που συλλέγουν δεδομένα υγείας, όπως έξυπνα ρολόγια. Εδώ είναι πράγματα που μπορείτε να κάνετε εσείς, ένας διαχειριστής υγειονομικής μονάδας, ένας επαγγελματίας υγείας ή οποιοσδήποτε χρησιμοποιεί υπηρεσίες υγειονομικής περίθαλψης για να μειώσετε τον κίνδυνο.
Αναβαθμίστε το παλιό υλικό και διορθώστε το παλιό λογισμικό
Πολλές εγκαταστάσεις υγειονομικής περίθαλψης εξακολουθούν να χρησιμοποιούν υπολογιστές με παλαιότερες εκδόσεις λειτουργικών συστημάτων Windows, όπως τα Windows 7 και τα Windows XP. Η υποστήριξη για παλαιότερα λειτουργικά συστήματα έληξε Αυτό σημαίνει ότι οι χάκερ μπορούν εύκολα να εκμεταλλευτούν τις υπάρχουσες ευπάθειες. Αλλά ακόμη και νεότερα μοντέλα υπολογιστών που εκτελούν την πιο πρόσφατη έκδοση των Windows μπορούν να νικήσουν. Ωστόσο, είναι καλύτερο επειδή έχει υποστήριξη προγραμματιστών. Μπορείτε να περιμένετε να λαμβάνετε ενημερώσεις ασφαλείας που διορθώνουν ελαττώματα, συχνά προτού οι χάκερ μπορούν να τις εκμεταλλευτούν.
Επιπλέον, πολλές εγκαταστάσεις υγείας βασίζονται σε τρίτες εταιρείες που παρέχουν εξειδικευμένο εξοπλισμό και λογισμικό. Η χρήση πολλών παρόχων αυξάνει τα σημεία εισόδου για τους χάκερ — επειδή όλα είναι συνδεδεμένα. Όταν βασίζεστε σε εξειδικευμένα προϊόντα ή υπηρεσίες, είναι καλύτερο να πατρονάρετε εταιρείες που έχουν ιστορικό βελτίωσης των εμπορευμάτων τους.
Σε έναν τομέα όπου οι προϋπολογισμοί δίνουν προτεραιότητα στα αναλώσιμα και τη μισθοδοσία, μπορεί να είναι δύσκολο να διατεθούν χρήματα για την αντικατάσταση του παλιού, αν και λειτουργικού, υλικού. Ωστόσο, η πιθανή απώλεια από κυβερνοεπιθέσεις καθιστά αυτό το κόστος απαραίτητο. Επαληθεύω Διαφορετικοί τρόποι αποτροπής επιθέσεων στην εφοδιαστική αλυσίδα.
Προσλάβετε την μπλε ή την κόκκινη ομάδα
Το τμήμα Πληροφορικής στις εγκαταστάσεις υγειονομικής περίθαλψης είναι κατά κύριο λόγο υπεύθυνο για τη συντήρηση κλινικού λογισμικού και την αντιμετώπιση προβλημάτων δυσλειτουργικών συσκευών. Αυτά τα τμήματα λειτουργούν συνήθως σε ένα λιτό σύστημα, με λίγους υπαλλήλους που έχουν τις δεξιότητες ή τις γνώσεις για την πρόληψη των επιθέσεων στον κυβερνοχώρο. Σε τέτοιες περιπτώσεις, σκεφτείτε να προσλάβετε μια μπλε, κόκκινη ή μωβ ομάδα για να αξιολογήσει τη στάση του οργανισμού σας στον κυβερνοχώρο.
Οι αναλυτές της κυβερνοασφάλειας το αξίζουν. Μια ομάδα μπορεί να προτείνει ή να εφαρμόσει πρωτόκολλα κρυπτογράφησης που θα κάνουν τα αρχεία σας άχρηστα για τους χάκερ, ακόμη και αν εισβάλουν στο δίκτυό σας. Επιπλέον, ενδέχεται να δημιουργήσουν τεχνολογία εξαπάτησης για να εξοικονομήσουν σημαντικό χρόνο για το τμήμα IT για την αντιμετώπιση των επιθέσεων στον κυβερνοχώρο προτού σακατέψουν τα συστήματα. Επαληθεύω Ποια είναι η Blue Team και πώς βελτιώνει την ασφάλεια στον κυβερνοχώρο;
Ακολουθήστε τις βέλτιστες πρακτικές ασφάλειας στον κυβερνοχώρο για την προστασία των δεδομένων
Συνιστούμε πρακτικές ασφάλειας τελικού σημείου, ιδιαίτερα την πρόσβαση στο δίκτυο με μοντέλο μηδενικής εμπιστοσύνης και τη ρύθμιση πρόσβασης στη θύρα USB. Εν τω μεταξύ, εάν πρέπει να χρησιμοποιήσετε μια συσκευή, όπως ένα τηλέφωνο, που συχνά συνδέεται στο δίκτυο του οργανισμού, σκεφτείτε να έχετε μια συσκευή που προορίζεται μόνο για εργασία. Αποφύγετε την πολύ βαθιά ενσωμάτωση αυτής της συσκευής στο οικιακό σας δίκτυο, καθώς μπορεί να μεταφέρει κακόβουλο λογισμικό από την εργασία στο σπίτι σας.
Ωστόσο, εάν χρησιμοποιείτε εφαρμογές για κινητά, συνιστούμε να μοιράζεστε όσο το δυνατόν λιγότερα δεδομένα. Ένας τρόπος για να περιορίσετε τον όγκο των δεδομένων που συλλέγει μια συσκευή είναι να χρησιμοποιήσετε μια μέθοδο που αποθηκεύει τα δεδομένα σας τοπικά αντί να τα ανεβάσετε στο εταιρικό νέφος. Εάν χρησιμοποιείτε συσκευές που βοηθούν τον γιατρό σας να παρακολουθεί την υγεία σας εξ αποστάσεως, ζητήστε μια συσκευή με προηγμένη κρυπτογράφηση από άκρο σε άκρο για την προστασία των δεδομένων. Επαληθεύω Οικονομικοί τρόποι για την εφαρμογή της ασφάλειας στον κυβερνοχώρο εντός του προϋπολογισμού.
Ποιο είναι το μέλλον της ασφάλειας της υγειονομικής περίθαλψης;
Οι επαγγελματίες υγείας βασίζονται σε μεγάλο βαθμό στον ψηφιακό εξοπλισμό για την παροχή φροντίδας υψηλής ποιότητας. Τα μπλακ άουτ που προκαλούνται από επιθέσεις στον κυβερνοχώρο μπορούν γρήγορα να γίνουν χαοτικά. Ο αντίκτυπος των επιθέσεων θα επιδεινωθεί μόνο στο μέλλον καθώς η γενιά των επαγγελματιών που είναι εξοικειωμένοι με στυλό, χαρτί και αναλογικό εξοπλισμό αποσύρεται. Ωστόσο, είναι δυνατό να μειώσετε τον κίνδυνο ενισχύοντας την ασφάλεια στον κυβερνοχώρο. Μπορείτε να δείτε τώρα Σύγκριση Cyber Security και Ethical Hacking: Ποια είναι η διαφορά μεταξύ τους;