Οι περισσότεροι άνθρωποι γνωρίζουν ήδη τους βασικούς ελέγχους που πρέπει να εκτελούν πριν ανοίξουν οποιοδήποτε αρχείο.Αυτό ισχύει και για τα PDF: επαληθεύστε ότι ο αποστολέας φαίνεται νόμιμος, δείξτε προσοχή πριν ανοίξετε ή κατεβάσετε μη αναμενόμενα συνημμένα και αποφύγετε τα PDF με διπλές επεκτάσεις (όπως .pdf.exe). Αυτές είναι εξαιρετικές συνήθειες που καθιστούν πολύ πιο δύσκολο να πέσετε θύμα απόπειρας ηλεκτρονικού "ψαρέματος" (phishing) χωρίς μεγάλη προσπάθεια.

Ωστόσο, οι επιθέσεις σε PDF εξελίσσονται και δεν ακολουθούν πάντα μια προβλέψιμη πορεία. Αυτά τα έγγραφα είναι δομημένα κοντέινερ ικανά να μεταφέρουν κρυφά αντικείμενα, ψηφιακές υπογραφές και κρυπτογραφικά μεταδεδομένα. Μπορούν επίσης να εκτελούν ενέργειες. Η αντιμετώπισή τους ως παθητικά έγγραφα σημαίνει ότι τα εμπιστευόμαστε χωρίς καν να τα κατανοούμε. Αυτό μπορεί να είναι επικίνδυνο. Ενώ τα σύγχρονα προγράμματα ανάγνωσης PDF ενδέχεται να σας προστατεύουν από ορισμένους κινδύνους, δεν είναι αλάνθαστα. Θα πρέπει να πραγματοποιείτε διεξοδικούς ελέγχους για να εντοπίσετε πιθανές απειλές πριν ανοίξετε οποιοδήποτε αρχείο PDF.
Γρήγοροι σύνδεσμοι
Ελέγξτε αν το PDF μπορεί να εκτελεστεί πριν το ανοίξετε.
Ενεργά αντικείμενα, αυτοματοποιημένες διαδικασίες και ενσωματωμένα ωφέλιμα φορτία

Τα αρχεία PDF είναι μορφές που βασίζονται σε αντικείμενα και δημιουργούνται συνδέοντας αντικείμενα όπως λεξικά, πίνακες, πίνακες και αναφορές. Αυτά τα έγγραφα μπορούν να υποστηρίξουν δέσμες ενεργειών και ενσωματωμένα αρχεία. Μπορούν να αποτελέσουν σημεία εκκίνησης για συγκεκριμένες ενέργειες και να ενεργοποιήσουν αυτόματα αυτές τις ενέργειες. Ο πραγματικός κίνδυνος με τα αρχεία PDF δεν έγκειται στο τι περιέχει το έγγραφο, αλλά σε αυτό που μπορεί να κάνει.
Όταν λάβετε ένα αρχείο PDF, ελέγξτε πρώτα αν περιέχει εκτελέσιμα στοιχεία. Η καλύτερη επιλογή σας είναι να εκτελέσετε την παρακάτω εντολή μετά την εγκατάσταση της Python και του εργαλείου γραμμής εντολών. PDFiD Βασισμένο σε Python:
python pdfid.py C:UsersYouDownloadssuspicious.pdf
Με βάση τα αποτελέσματα των δοκιμών, εάν οποιοδήποτε από τα ακόλουθα αντικείμενα έχει μη μηδενική τιμή, ενδέχεται να υπάρχει κάποιος κίνδυνος:
- /JS ή /JavaScript
- /OpenAction
- /Εκτόξευση
- /AA (Πρόσθετες Ενέργειες)
- /ΕνσωματωμένοΑρχείο
Ο παρακάτω πίνακας δείχνει σε τι μπορεί να αναφέρονται τα αντικείμενα:
| αντικείμενο | Αχμίτ |
|---|---|
| /JS ή /JavaScript | Χρησιμοποιείται για καμουφλάζ και προετοιμασία για εκμετάλλευση |
| /OpenAction | Ο κώδικας μπορεί να εκτελεστεί αυτόματα όταν ανοιχτεί το έγγραφο. |
| /Εκτόξευση | Μπορούν να υλοποιηθούν εξωτερικές εφαρμογές |
| /ΕνσωματωμένοΑρχείο | Μπορεί να περιέχει δευτερεύοντα ωφέλιμα φορτία |
| /AA (Πρόσθετες Ενέργειες) | Πολύ παρόμοιο με το OpenAction |
Τα περισσότερα νόμιμα αρχεία δεν χρειάζονται αυτά τα αντικείμενα. Για παράδειγμα, το `/Launch` είναι άχρηστο για ένα τιμολόγιο. Μην περιμένετε ότι καμία στατική αναφορά θα απαιτεί ενσωματωμένα αρχεία. Ένας μεγάλος αριθμός οποιουδήποτε από τα προαναφερθέντα αντικείμενα δεν σημαίνει αυτόματα ότι πρόκειται για κακόβουλο λογισμικό. Ωστόσο, μετατρέπουν ένα αρχείο PDF από ένα έγγραφο σε ένα διαδραστικό κοντέινερ. Θα πρέπει να χρησιμοποιήσετε ένα εργαλείο για να... pdf-parser.py Απαιτείται περαιτέρω διερεύνηση για να προσδιοριστεί εάν τα αποτελέσματα επιστρέφουν μη μηδενικές τιμές για οποιοδήποτε από τα κύρια αντικείμενα που αναφέρθηκαν.
Ωστόσο, ένας βασικός εμπειρικός κανόνας είναι να ανοίξετε ένα αρχείο PDF σε ένα απομονωμένο περιβάλλον ή εικονική μηχανή, εάν έχετε οποιεσδήποτε αμφιβολίες. Επίσης, η δημιουργία σεναρίων δεν είναι πάντα προφανής και η απουσία της δεν σημαίνει ότι κακόβουλα αντικείμενα δεν μπορούν να εκμεταλλευτούν τρωτά σημεία σε προγράμματα ανάγνωσης PDF. Έχουν υπάρξει αρκετές περιπτώσεις όπου τα CVE προήλθαν από αδυναμίες του αναλυτή χωρίς ορατά σενάρια. Η JavaScript είναι μόνο ένα στοιχείο της δυνατότητας εκτέλεσης. Ένας άλλος σημαντικός παράγοντας είναι η πολυπλοκότητα της δομής και η πιθανότητα εκτέλεσης. Δεν πρέπει ποτέ να ανοίγετε κανένα αρχείο που μπορεί να εκτελέσει, να ανακτήσει ή να αποθηκεύσει ωφέλιμα φορτία κατά λάθος.
Επαληθεύστε την ακεραιότητα κρυπτογράφησης του εγγράφου πριν το θεωρήσετε αξιόπιστο.
Ψηφιακές υπογραφές, αλυσίδες πιστοποιητικών και τροποποιήσεις μετά την υπογραφή
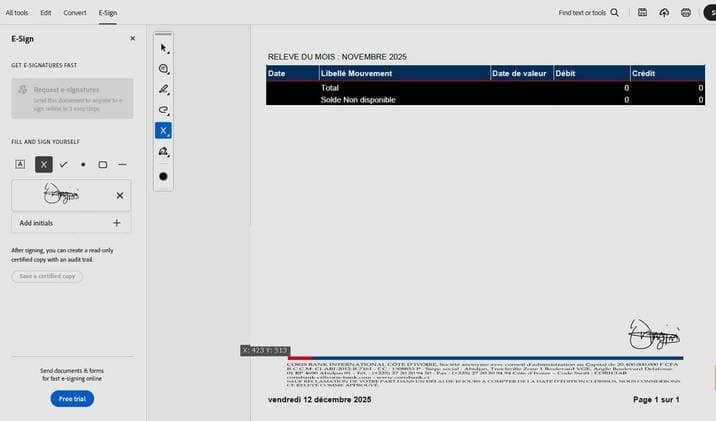



Η απλή παρουσία ενός λογότυπου ή ορατής υπογραφής σε ένα αρχείο PDF δεν εγγυάται την ακεραιότητά του. Η ακεραιότητα επαληθεύεται μόνο όταν υπάρχει ψηφιακή υπογραφή. Οι κρυπτογραφικές υπογραφές βασίζονται στην Υποδομή Δημόσιου Κλειδιού (PKI) και μπορούν να επιβεβαιώσουν τρία πράγματα σχετικά με τα αρχεία PDF: ότι το αρχείο δεν έχει τροποποιηθεί (ακεραιότητα), ποιος το υπέγραψε (αυθεντικότητα) και την προέλευσή του (μη αποποίηση ευθύνης).
Εάν οποιοδήποτε αρχείο PDF διεκδικεί εξουσιοδότηση, μπορείτε να εκτελέσετε τον ίδιο έλεγχο PDFiD που εξερευνήσατε νωρίτερα και να αναζητήσετε την τιμή /AcroForm. Οποιαδήποτε τιμή πάνω από το μηδέν υποδεικνύει την παρουσία ενός πεδίου φόρμας υπογραφής. Στη συνέχεια, μπορείτε να ανοίξετε το αρχείο μεμονωμένα. Adobe Reader ή οποιοδήποτε άλλο προηγμένο εργαλείο PDF Ελέγξτε τον πίνακα υπογραφών για τα εξής:
- Είναι έγκυρη η υπογραφή;
- Μήπως ανατρέχει σε μια αξιόπιστη αρχή ρίζας;
- Έχει λήξει το πιστοποιητικό ή έχει ακυρωθεί;
- Τροποποιήθηκε το έγγραφο μετά την υπογραφή του;
- Υπάρχει αξιόπιστη χρονική σήμανση;
Αυτός ο έλεγχος είναι απαραίτητος επειδή ένα έγγραφο ενδέχεται να εμφανίζει μια υπογραφή χωρίς στην πραγματικότητα να έχει κρυπτογραφημένη υπογραφή. Επίσης, επειδή οι αναθεωρήσεις μπορούν να επισυναφθούν σε ένα αρχείο PDF μετά την υπογραφή του, θα πρέπει να δώσετε ιδιαίτερη προσοχή στις σταδιακές ενημερώσεις. Εάν ένας αναγνώστης επισημάνει τροποποιήσεις μετά την υπογραφή, θα πρέπει να είστε προσεκτικοί. Ο παρακάτω πίνακας παρέχει ένα δείγμα ελέγχου ακεραιότητας υπογραφής.
| Κατάσταση υπογραφής | η έννοια |
|---|---|
| Καλό και αξιόπιστο | Η ασφάλεια είναι άθικτη, η ταυτότητα του ιστότοπου έχει επαληθευτεί |
| Σωστό, αλλά ιδιοτελές. | Η ασφάλεια είναι άθικτη, η ταυτότητα αβέβαιη |
| Κατεστραμμένο ή τροποποιημένο | Η ασφάλεια διατρέχει κίνδυνο |
| Χωρίς υπογραφή | Δεν υπάρχουν εγγυήσεις κρυπτογράφησης. |
Αμέτρητα νόμιμα PDF παραμένουν ανυπόγραφα, και αυτό είναι απολύτως φυσιολογικό. Αλλά τη στιγμή που ένα αρχείο διεκδικεί εξουσιοδότηση, όπως συμβαίνει με τις τραπεζικές ειδοποιήσεις, τις νομικές μορφές και τις εταιρικές συμβάσεις, γίνεται λόγος ανησυχίας εάν δεν έχει υπογραφή. Τα αρχεία που διεκδικούν εξουσιοδότηση θα πρέπει να είναι σε θέση να το αποδείξουν μαθηματικά.
Επαληθεύστε την πηγή του αρχείου και τη δομική συνέπεια πριν αλληλεπιδράσετε με αυτό.
Ευθυγράμμιση μεταδεδομένων, επαλήθευση αλυσίδας παράδοσης και δομικές ανωμαλίες
Τα μη υπογεγραμμένα PDF με μη επαληθεύσιμη προέλευση μπορεί να είναι επικίνδυνα ακόμα και όταν δεν είναι εκτελέσιμα. Για να προστατευτείτε, πρέπει να ελέγξετε τη διαδρομή παράδοσης του αρχείου. Θα πρέπει να ελεγχθούν τρεις τιμές: SPF (Sender Policy Framework), DKIM (Domain Keyed Mailing) και DMARC (Domain-Based Message Authentication, Reporting, and Compliance). Αυτά τα πρωτόκολλα ελέγχου ταυτότητας email επαληθεύουν εάν το email προήλθε πράγματι από τον τομέα από τον οποίο ισχυρίζεται ότι προέρχεται. Για να ελέγξετε αυτές τις διαδρομές, ακολουθήστε τα εξής βήματα:
- Ανοίξτε το email με το συνημμένο PDF.
- Κάντε κλικ στις τρεις τελείες στην επάνω δεξιά γωνία του email και κάντε κλικ στο Δείτε το πρωτότυπο.
- Ελέγξτε τις τιμές παράγοντας προστασίας و επέκταση dkim و dMarcΕάν οι τιμές είναι PASSΗ πηγή είναι επαληθευμένη.
Μπορείτε επίσης να ρίξετε μια γρήγορη ματιά στις λεπτομέρειες του email για να συγκρίνετε το εμφανιζόμενο όνομα με τον πραγματικό τομέα αποστολής. Αλλά το πιο σημαντικό, εάν το αρχείο λήφθηκε μέσω συνδέσμου, ελέγξτε τις συμβολοσειρές ανακατεύθυνσης. Για να το κάνετε αυτό, αντιγράψτε τον σύνδεσμο και επικολλήστε τον σε ένα εργαλείο όπως Σάρωση URL Για να δείτε κάθε βήμα που έχει κάνει το αρχείο, συμπεριλαμβανομένου του αρχικού συνδέσμου. Μπορείτε να ελέγξετε αν ο σύνδεσμος είναι καθαρός εκτελώντας τον Έλεγχος URL του VirusTotalΣτη συνέχεια, εξετάστε το πραγματικό αρχείο. Μπορείτε να το εγκαταστήσετε. ExifTool Εκτελέστε την παρακάτω εντολή για να βρείτε τιμές αρχείου όπως συγγραφέας, δημιουργός, παραγωγός, ημερομηνία δημιουργίας και ημερομηνία τροποποίησης.
exiftool ύποπτο.pdf
Μόλις λάβετε αυτές τις τιμές, συγκρίνετέ τις με τις δηλώσεις PDF. Για παράδειγμα, εάν το PDF υποτίθεται ότι είναι ένα τιμολόγιο του 2026 από την πολυεθνική σας τράπεζα, αλλά οι πληροφορίες προϊόντος υποδεικνύουν μια παλαιότερη έκδοση του LibreOffice για καταναλωτές, αυτό είναι ένα σημάδι ότι κάτι δεν πάει καλά. Τέλος, εκτελέστε την εντολή qpdf Αυτό γίνεται για δομική ομοιομορφία.
qpdf --έλεγχος ύποπτου.pdf
Πολλαπλές αυξανόμενες ημερομηνίες, υπερβολικές ροές αντικειμένων, παράξενα στρώματα πίεσης και ανωμαλίες στις αμοιβαίες αναφορές μπορεί να είναι σημάδια ότι κάτι επιβλαβές συμβαίνει στο εσωτερικό.
Αντιμετωπίστε τα αρχεία PDF ως εκτελέσιμα κοντέινερ και όχι ως παθητικά έγγραφα.
Παρόλο που ένα αρχείο PDF μπορεί να μοιάζει με μια κανονική σελίδα χαρτιού όταν εκτυπωθεί, το πραγματικό αρχείο μοιάζει περισσότερο με ένα συσκευασμένο δοχείο. Μπορεί να αποτελέσει ένα αποτελεσματικό μέσο εκτέλεσης ενεργειών. Για να είστε ασφαλείς, θα πρέπει να εξετάσετε τους μηχανισμούς που βρίσκονται κάτω από το αρχείο.
Η χρήση εφαρμογών ασφαλείας είναι ένας τρόπος για να παραμείνετε ασφαλείς στο διαδίκτυο.Ωστόσο, η παύση και ο έλεγχος πριν από το άνοιγμα ενός αρχείου PDF είναι μια συνήθεια που θα σας προστατεύσει σε περίπτωση αποτυχίας των εφαρμογών.