Η ρύθμιση του οικιακού σας δικτύου φαίνεται να είναι μια αρκετά απλή εργασία. Ο πάροχος υπηρεσιών διαδικτύου (ISP) σας κάνει ήδη όλη τη δύσκολη δουλειά για εσάς. Το μόνο που έχετε να κάνετε είναι να εισαγάγετε τον κωδικό πρόσβασης Wi-Fi για να ξεκινήσετε. Σίγουρα, αυτό είναι το μόνο που χρειάζεστε για να συνδεθείτε στο διαδίκτυο, αλλά ο δρομολογητής σας δεν είναι τόσο ασφαλής όσο νομίζετε.

Νόμιζα ότι το δίκτυό μου Wi-Fi ήταν ασφαλές μέχρι που έλεγξα τις ρυθμίσεις του δρομολογητή μου.Αλλά η εξέταση των ανοιχτών θυρών αποκάλυψε πολύ μεγαλύτερους κινδύνους. Από έξω, όλα φαίνονταν καλά, αλλά στο παρασκήνιο, ο δρομολογητής μου ανταποκρινόταν αθόρυβα σε χτυπήματα από το ανοιχτό διαδίκτυο σε θύρες που δεν είχα ποτέ συνειδητά εκθέσει.
Γρήγοροι σύνδεσμοι
Τι σημαίνει στην πραγματικότητα μια ανοιχτή θύρα στο δίκτυό σας;
Δεν είναι απλώς ένας αριθμός – είναι μια ανοιχτή πόρτα.

Σκεφτείτε το οικιακό σας δίκτυο ως ένα κτίριο και τον δρομολογητή σας ως την κύρια πύλη. Κάθε θύρα είναι σαν μια αριθμημένη πόρτα σε αυτό το κτίριο. Τις περισσότερες φορές, ο δρομολογητής σας επιτρέπει την είσοδο δεδομένων μόνο όταν κάτι στο δίκτυό σας ξεκινά μια συνομιλία, όπως όταν το πρόγραμμα περιήγησής σας φορτώνει έναν ιστότοπο.
Μια ανοιχτή θύρα εκτεθειμένη στο διαδίκτυο σημαίνει ότι ο καθένας μπορεί να χτυπήσει αυτήν την πόρτα απευθείας. Αυτό δεν είναι εγγενώς κακό ή ανασφαλές, καθώς ορισμένες υπηρεσίες το χρειάζονται πραγματικά, όπως οι διακομιστές παιχνιδιών, τα συστήματα απομακρυσμένης πρόσβασης ή οι διακομιστές πολυμέσων. Ωστόσο, κάθε ανοιχτή θύρα είναι μια πιθανή οδός επίθεσης εάν οτιδήποτε πίσω από αυτήν είναι αδύναμο, ξεπερασμένο ή έχει ρυθμιστεί λανθασμένα. Μερικά παραμελημένα πλαίσια ελέγχου ή προεπιλεγμένες ρυθμίσεις μπορούν να μετατρέψουν αθόρυβα αυτόν τον αφηρημένο κίνδυνο σε κάτι πολύ πραγματικό.
Πώς να ελέγξετε τον δρομολογητή σας για ανοιχτές θύρες
Απλά εργαλεία που μπορεί να χρησιμοποιήσει ο καθένας
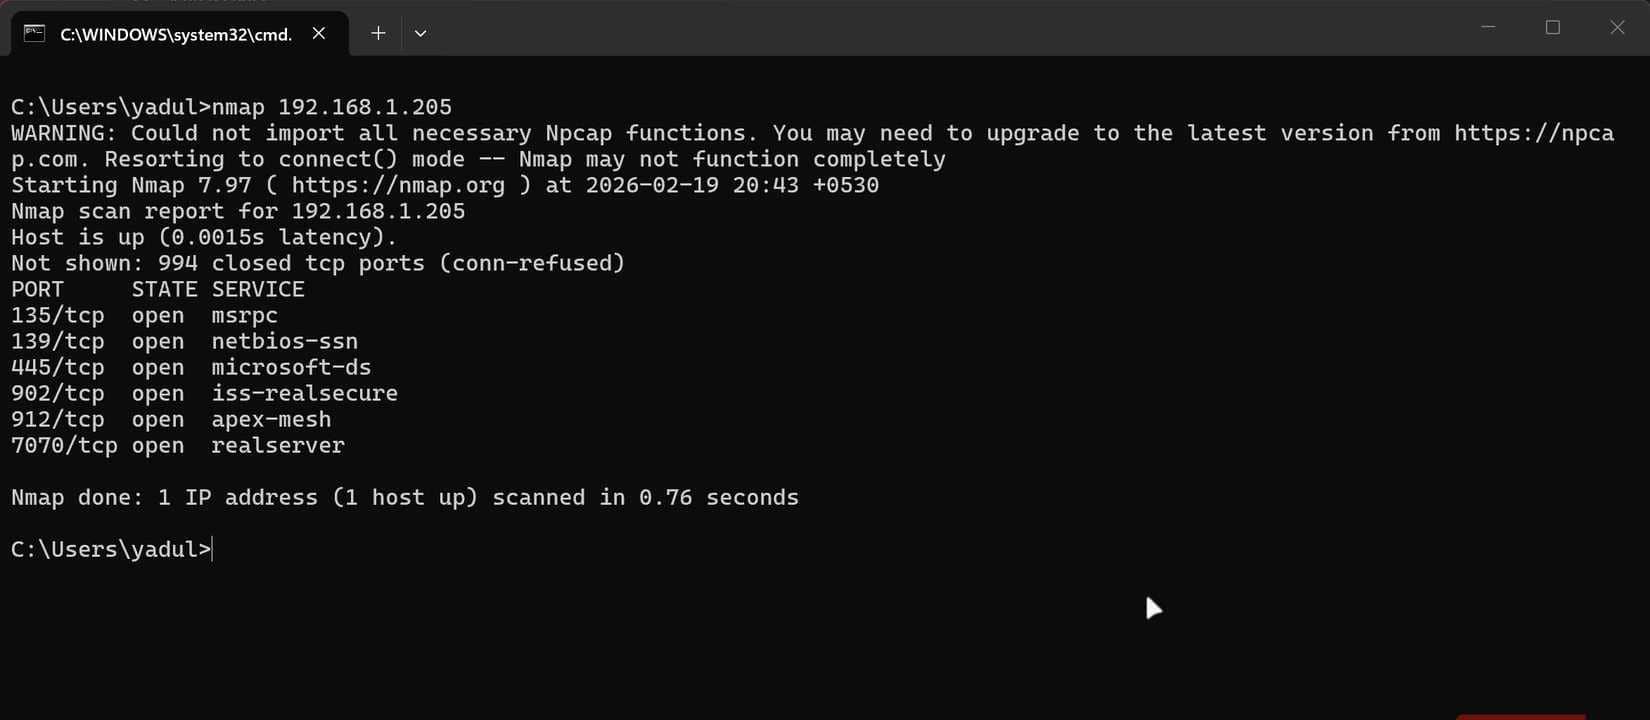
Για να μάθετε σε τι έχει πρόσβαση ο έξω κόσμος, πρέπει να ελέγξετε τη δημόσια διεύθυνση IP σας από την πλευρά του διαδικτύου, όχι από το δίκτυό σας ή το Wi-Fi. Ο ευκολότερος τρόπος είναι μέσω εργαλείων που βασίζονται σε προγράμματα περιήγησης, όπως π.χ. Εργαλείο σάρωσης ανοιχτών θυρών YouGetSignal Ή PortChecker Ή παρόμοιοι ιστότοποι. Αυτά τα εργαλεία συνήθως ανιχνεύουν αυτόματα τη δημόσια διεύθυνση IP σας και σαρώνουν ένα κοινό σύνολο ανοιχτών θυρών.
Για μια βαθύτερη, πιο τεχνική γνώση, μπορείτε να χρησιμοποιήσετε το Nmap. Μόλις εγκατασταθεί σε Linux ή macOS, μπορεί να πραγματοποιηθεί μια γρήγορη σάρωση χρησιμοποιώντας την ακόλουθη εντολή:
nmap -Pn -F Η ΔΗΜΟΣΙΑ_ΔΙΕΥΘΥΝΣΗ_YOUR_PUBLIC_IP
Για να εκτελέσετε μια πιο λεπτομερή σάρωση, εκτελέστε:
nmap -Pn --top-ports 1000 YOUR_PUBLIC_IP
Για να καθορίσετε τις υπηρεσίες και τις εκδόσεις:



nmap -Pn -sV --top-ports 1000 YOUR_PUBLIC_IP
Στα Windows, μετά την εγκατάσταση του Nmap, οι ίδιες εντολές εκτελούνται στο PowerShell ή στο Windows Terminal. Εάν προτιμάτε ένα γραφικό περιβάλλον χρήστη, χρησιμοποιήστε το Zenmap, εισαγάγετε την εξωτερική σας διεύθυνση IP και εκτελέστε μια βαθιά σάρωση. Για να αντιστοιχίσετε αυτά τα αποτελέσματα με τις πραγματικές εφαρμογές στις συσκευές σας, χρησιμοποιήστε το netstat -ano | findstr ΑΚΡΟΑΣΗ Στο λειτουργικό σύστημα Windows ή ss -tulpn ενεργοποιημένο Linux, ή lsof -i -P | grep ΑΚΡΟΑΣΗ στο macOS.
Τι ανακάλυψα στον "κανονικό" οικιακό μου δρομολογητή
Οι προεπιλεγμένες ρυθμίσεις δεν ήταν τόσο ασφαλείς όσο υπέθεσα.
Όταν έλεγξα τον μέσο οικιακό μου δρομολογητή, περίμενα ένα καθαρό αρχείο. Αντ' αυτού, είδα μια μικρή, τακτοποιημένη λίστα με ανοιχτές θύρες. Υπήρχε μια ανοιχτή θύρα web για τη λειτουργία απομακρυσμένης διαχείρισης που ο πάροχος υπηρεσιών Διαδικτύου (ISP) μου είχε ενεργοποιήσει αθόρυβα, ώστε να μπορεί να διαχειρίζεται τον δρομολογητή από έξω. Υπήρχε μια τυχαία επιλεγμένη θύρα υψηλής τάσης που αποδείχθηκε ότι ήταν η θύρα δημιουργίας αντιγράφων ασφαλείας στο cloud NAS, την οποία δεν είχα κλείσει μετά τη δοκιμή. Μια άλλη θύρα υψηλής τάσης είχε αντιστοιχιστεί σε έναν διακομιστή Minecraft που είχα απενεργοποιήσει πριν από μήνες, αλλά δεν είχα αφαιρέσει ποτέ από τους κανόνες προώθησης θυρών του δρομολογητή μου.
Μεμονωμένα, κανένα από αυτά τα πράγματα δεν φαινόταν ανησυχητικό. Αλλά μαζί, σήμαιναν ότι η σελίδα σύνδεσης του δρομολογητή μου ήταν προσβάσιμη από το διαδίκτυο και ότι δύο ξεπερασμένες και σπάνια ελεγμένες συσκευές απλώς περίμεναν κάποιον να σαρώσει τη σωστή εμβέλεια τη σωστή ημέρα. Αν σαρώσετε έναν τυπικό δρομολογητή, είναι πιθανό να δείτε κάτι οικείο. Όλο αυτό φαίνεται ακίνδυνο μέχρι να θυμηθείτε ότι οι εισβολείς αυτοματοποιούν αυτές τις σαρώσεις και μπορούν να σαρώσουν ολόκληρες περιοχές θυρών σε λίγα λεπτά, σε εκατοντάδες, αν όχι χιλιάδες, διευθύνσεις IP.
Γιατί οι εκτεθειμένες θύρες αποτελούν σοβαρό κίνδυνο για την ασφάλεια;
Μερικές φορές, αρκεί μία ανοιχτή θύρα.
Οι εισβολείς δεν μαντεύουν τη διεύθυνση IP σας και τη σαρώνουν χειροκίνητα. Αντίθετα, διεξάγουν μαζικές αυτοματοποιημένες σαρώσεις σε όλο το διαδίκτυο, αναζητώντας οτιδήποτε ανταποκρίνεται σε ενδιαφέρουσες θύρες. Μόλις βρουν μια απάντηση, λαμβάνουν δακτυλικά αποτυπώματα από την υπηρεσία, ελέγχουν την έκδοσή της και αρχίζουν να της στέλνουν γνωστά τρωτά σημεία, προεπιλεγμένες συνδέσεις ή απόπειρες παραβίασης διαπιστευτηρίων.
Οι αδύναμοι ή προεπιλεγμένοι κωδικοί πρόσβασης καθιστούν τους δρομολογητές και τις υπηρεσίες εύκολους στόχους για επιθέσεις βίας, ειδικά αν λάβουμε υπόψη ότι Ο προεπιλεγμένος κωδικός πρόσβασης του δρομολογητή σας πιθανότατα βρίσκεται σε μια δημόσια βάση δεδομένων.Το παρωχημένο υλικολογισμικό και λογισμικό διακομιστή συχνά περιέχουν δημόσια διαθέσιμα τρωτά σημεία που μπορούν εύκολα να αντιγραφούν και να επικολληθούν. Οι τυχαία εκτεθειμένες διεπαφές διαχειριστή ουσιαστικά παραδίδουν τα κλειδιά δικτύου σας εάν κάποιος καταφέρει να συνδεθεί. Υπηρεσίες όπως το ανοιχτό FTP (θύρα 21), το SMB (θύρα 445) ή το RDP (θύρα 3389) μπορούν να διαρρεύσουν αρχεία ή να παρέχουν το τέλειο στήριγμα για κάποιον να διεισδύσει βαθύτερα στο οικιακό σας δίκτυο. Εν τω μεταξύ, όλα στο εσωτερικό φαίνονται καλά: το Wi-Fi σας λειτουργεί, η ροή λειτουργεί και δεν υπάρχουν εμφανή σημάδια ότι ο δρομολογητής σας ανταποκρίνεται αθόρυβα σε κλήσεις από τον έξω κόσμο.
Πώς έκλεισα αυτές τις θύρες και ασφάλισα το δρομολογητή μου;
Με ορισμένες ρυθμίσεις, θα είστε σχετικά ασφαλείς.
Μόλις εντοπίσετε τις ανοιχτές θύρες, η εργασία σας είναι να κλείσετε όσες δεν χρειάζεστε ρητά και να ασφαλίσετε τις υπόλοιπες. Συνδεθείτε στη σελίδα διαχείρισης του δρομολογητή σας από το δίκτυό σας πληκτρολογώντας την προεπιλεγμένη διεύθυνση IP της πύλης (συνήθως 192.168.0.1 ή 192.168.1.1) σε ένα πρόγραμμα περιήγησης. Εάν ο κωδικός πρόσβασης διαχειριστή εξακολουθεί να είναι ο προεπιλεγμένος που αναγράφεται στην ετικέτα, αλλάξτε τον αμέσως σε έναν ισχυρό και μοναδικό κωδικό πρόσβασης.
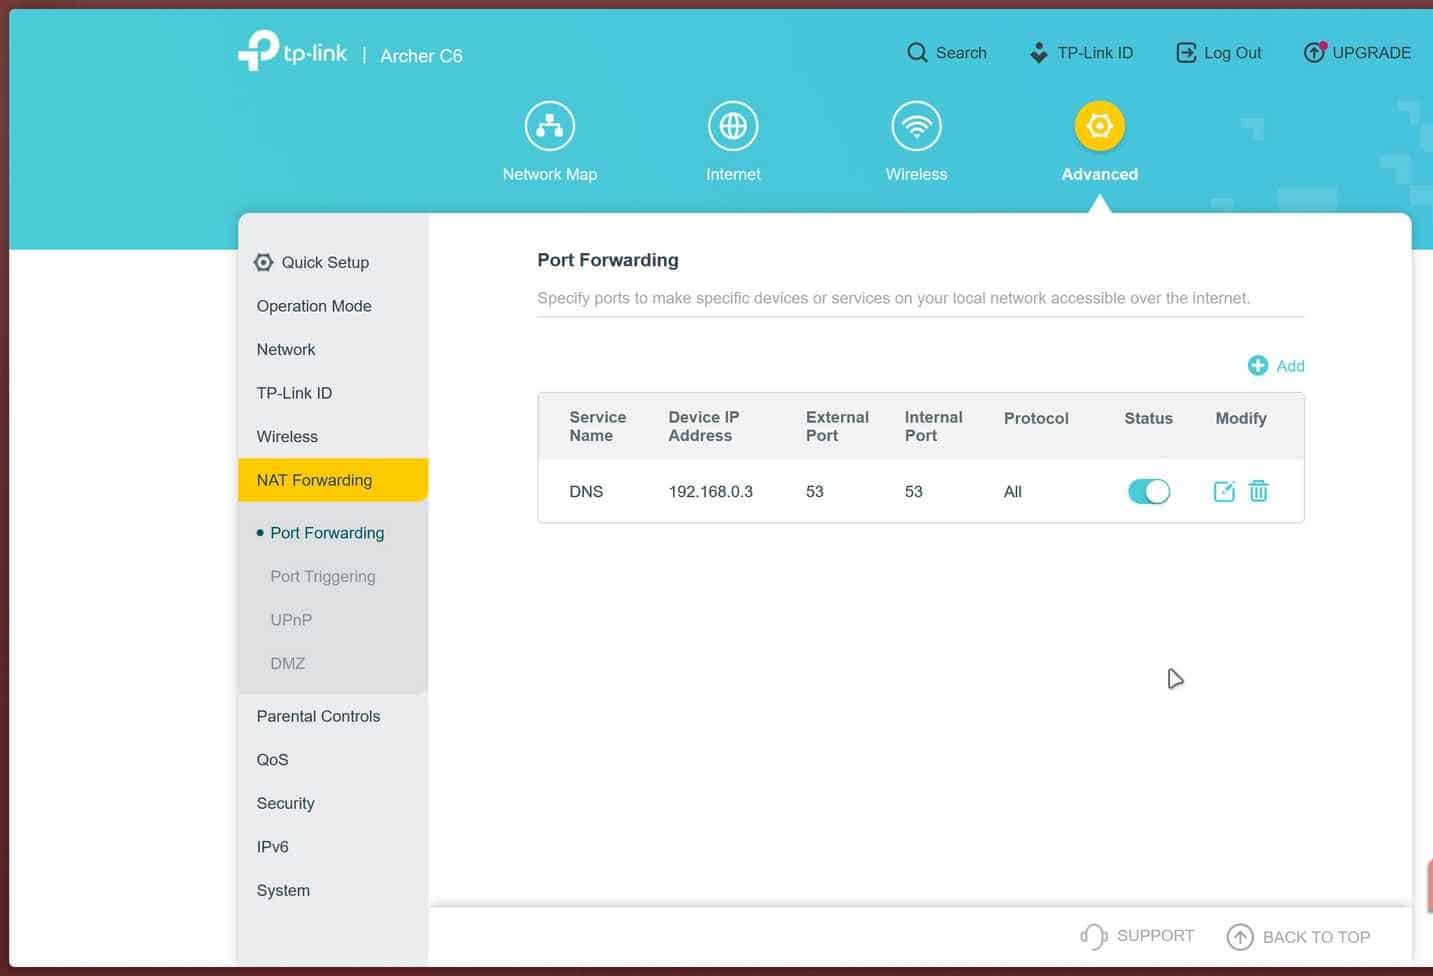
Στη συνέχεια, εντοπίστε και απενεργοποιήστε οποιαδήποτε απομακρυσμένη πρόσβαση στο διαδίκτυο. Αυτές οι επιλογές βρίσκονται συνήθως στις ρυθμίσεις Διαχείριση, Σύστημα ή Διαχείριση. Στη συνέχεια, βρείτε και απενεργοποιήστε το UPnP και το NAT-PMP στις ρυθμίσεις Για προχωρημένους, Δίκτυο ή NAT/Προώθηση για να αποτρέψετε τις συσκευές από το να εκμεταλλεύονται σιωπηλά τρωτά σημεία στο τείχος προστασίας σας.
Στη σελίδα προώθησης θυρών ή εικονικών διακομιστών, διαγράψτε τυχόν κανόνες που δεν αναγνωρίζετε ή δεν χρησιμοποιείτε πλέον, ειδικά εκείνους που σχετίζονται με κάμερες, συσκευές NAS ή υπολογιστές. Ενημερώστε το υλικολογισμικό του δρομολογητή σας, εάν είναι δυνατόν, για να βεβαιωθείτε ότι έχουν διορθωθεί τυχόν γνωστά σφάλματα.
Για οτιδήποτε σκοπίμως κρατάτε ανοιχτό, χρησιμοποιήστε ισχυρούς κωδικούς πρόσβασης, ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων όπου είναι δυνατόν, προτιμήστε ασφαλή πρωτόκολλα όπως SSH ή VPN έναντι εκτεθειμένων Telnet, FTP ή RDP και περιορίστε την πρόσβαση μέσω IP όπου το επιτρέπει το λογισμικό.
Αν πρόκειται να κάνεις ένα πράγμα σήμερα, κλείσε αυτές τις θύρες.
Νίκη ασφαλείας σε 10 λεπτά
Ξεκίνησα αυτήν την άσκηση σκεπτόμενος ότι θα ήταν μια κουραστική επιβεβαίωση ότι όλα ήταν ασφαλή. Αντίθετα, οι ξεχασμένες συσκευές, η υπολειπόμενη προώθηση και η απομακρυσμένη πρόσβαση που ενεργοποιείται από τον πάροχο υπηρεσιών διαδικτύου μου είχαν μετατρέψει αθόρυβα το συνηθισμένο οικιακό μου δίκτυο σε κάτι που ένα τυχαίο bot θα μπορούσε να σκοντάψει και να καταστρέψει.
Αν δεν έχετε σαρώσει ακόμα το δίκτυό σας για ανοιχτές θύρες, αφιερώστε το απόγευμά σας σε αυτό. Εκτελέστε μια σάρωση, διαγράψτε τις προωθήσεις, απενεργοποιήστε την απομακρυσμένη διαχείριση και αλλάξτε τον προεπιλεγμένο κωδικό πρόσβασης στο δρομολογητή σας. Ο στόχος δεν είναι να είστε απόλυτα ασφαλείς —πρακτικά, δεν μπορείτε— αλλά να είστε αρκετά βαρετοί ώστε οι εισβολείς να προχωρήσουν στον επόμενο, ευκολότερο στόχο.