Τις περισσότερες φορές, η ανησυχία σας για το οικιακό σας δίκτυο περιορίζεται στη διασφάλιση της πρόσβασης στο διαδίκτυο. Ωστόσο, εάν σαρώσετε το δίκτυό σας για πιθανά τρωτά σημεία ασφαλείας και ευπάθειες, ενδέχεται να ανακαλύψετε πιο πιεστικά προβλήματα από ό,τι νομίζετε. Γνωρίζετε τις κρυφές απειλές που θα μπορούσαν να απειλήσουν την ασφάλεια και το απόρρητο του δικτύου σας; Ανακαλύψτε πώς να προστατευτείτε από πιθανές παραβιάσεις και να διατηρήσετε τα δεδομένα σας ασφαλή.

Γρήγοροι σύνδεσμοι
Γιατί πρέπει να σαρώνετε το δίκτυό σας τακτικά;

Το οικιακό σας δίκτυο πιθανότατα αποτελείται από έναν δρομολογητή που συνδέει όλες τις ενσύρματες και ασύρματες συσκευές σας. Αυτή η ρύθμιση είναι γνωστή ως δίκτυο SOHO (Small Office/Home Office) και ενδέχεται να περιέχει ευπάθειες ασφαλείας που μπορούν να εκμεταλλευτούν οι χάκερ. Οι εισβολείς μπορούν να επιχειρήσουν να αποκτήσουν πρόσβαση στο δίκτυό σας με διάφορους τρόπους, γεγονός που καθιστά τη σάρωση δικτύου απαραίτητη για την προστασία:
- Εκμετάλλευση ανοιχτών θυρών που είναι εκτεθειμένες στο Διαδίκτυο, επιτρέποντας μη εξουσιοδοτημένη πρόσβαση σε υπηρεσίες και πρωτόκολλα δικτύου.
- Στοχεύστε απευθείας συσκευές στο τοπικό σας δίκτυο, όπως υπολογιστές, εκτυπωτές και συσκευές Διαδικτύου των Πραγμάτων (IoT).
- Εκτελέστε ασύρματες επιθέσεις για να θέσετε σε κίνδυνο το δίκτυο Wi-Fi σας, επιτρέποντας σε εισβολείς να έχουν πρόσβαση στα δεδομένα και την κίνηση δικτύου σας.
- Επιτεθείτε σε απομακρυσμένες συνδέσεις εργασίας (όπως VPN ή RDP), ειδικά εάν αυτές οι συνδέσεις είναι μη ασφαλείς ή χρησιμοποιούν αδύναμους κωδικούς πρόσβασης.
Η τακτική σάρωση του δικτύου σας και η αντιμετώπιση των τρωτών σημείων βοηθά στην προστασία από αυτές τις απειλές. Ευτυχώς, είναι πιο εύκολο από ό,τι νομίζετε. Η τακτική σάρωση του δικτύου σας είναι μια βέλτιστη πρακτική για την κυβερνοασφάλεια στο σπίτι, διασφαλίζοντας ότι παραμένετε ένα βήμα μπροστά από πιθανές απειλές και προστατεύετε τα προσωπικά σας δεδομένα.
Πώς να σαρώσετε το δίκτυό σας: Δύο βασικές μέθοδοι
Κατά τη σάρωση του δικτύου σας, έχετε δύο κύριες επιλογές:
- Εργαλεία σάρωσης δικτύου μέσω διαδικτύου
- Εργαλεία σάρωσης δικτύου που βασίζονται σε διακομιστή
Τα διαδικτυακά εργαλεία περιλαμβάνουν ιστότοπους όπως: Εργαλεία δοκιμής διείσδυσηςΑυτά τα εργαλεία σάς επιτρέπουν να σαρώνετε γρήγορα τη δημόσια διεύθυνση IP σας για τυχόν ανοιχτές θύρες που θα μπορούσαν να εκμεταλλευτούν οι χάκερ. Ωστόσο, πρόκειται μόνο για μια επιφανειακή σάρωση, τουλάχιστον μέχρι να πληρώσετε για αυτές τις υπηρεσίες. Τα εργαλεία που βασίζονται στο web, όπως τα Pentest Tools, μπορούν να σαρώσουν μόνο ό,τι είναι ορατό στο διαδίκτυο — όχι τις εσωτερικές σας συσκευές ή τους πελάτες Wi-Fi.
Αν θέλετε περισσότερες πληροφορίες, θα χρειαστεί να χρησιμοποιήσετε εργαλεία που βασίζονται σε διακομιστή, όπως Nmap, το οποίο εκτελείται σε εξωτερικό διακομιστή και σαρώνει το δίκτυό σας από έξω. Το Nmap είναι ανοιχτού κώδικα και δωρεάν στη χρήση, και οι χάκερ συχνά το χρησιμοποιούν για να σαρώσουν ένα δίκτυο πριν επιχειρήσουν να το διεισδύσουν. Το Nmap είναι ένα ισχυρό εργαλείο στην κυβερνοασφάλεια και τις δοκιμές διείσδυσης, παρέχοντας λεπτομερείς πληροφορίες σχετικά με τις συσκευές και τις υπηρεσίες που εκτελούνται στο δίκτυο-στόχο.
Εργαλεία Δοκιμών Διείσδυσης
Αν είστε νέοι στις δοκιμές διείσδυσης ή θέλετε μια απλοποιημένη επισκόπηση του δικτύου σας χωρίς να χρειάζεται να εγκαταστήσετε έναν διακομιστή Linux, το Pentest Tools θα κάνει τη δουλειά.
- Προσδιορίστε και καταγράψτε την εξωτερική σας διεύθυνση IP χωρίς να χρησιμοποιήσετε VPN. Μπορείτε να βρείτε την εξωτερική σας διεύθυνση IP κάνοντας αναζήτηση στην Google για "ποια είναι η διεύθυνση IP μου" ή χρησιμοποιώντας ιστότοπους όπως Ποια είναι η IP μου;Αυτό το βήμα είναι απαραίτητο για να κατανοήσετε πώς βλέπει το δίκτυό σας ο έξω κόσμος.
- Ανοίξτε το Εργαλείο Σάρωση ευπάθειας δικτύου Στο Pentest Tools, αντιγράψτε και επικολλήστε την εξωτερική σας διεύθυνση IP στο πεδίο. στόχοςκαι μετά κάντε κλικ στο κουμπί έναρξη σάρωσηςΑυτή η διαδικασία θα ξεκινήσει μια βασική σάρωση του δικτύου σας.
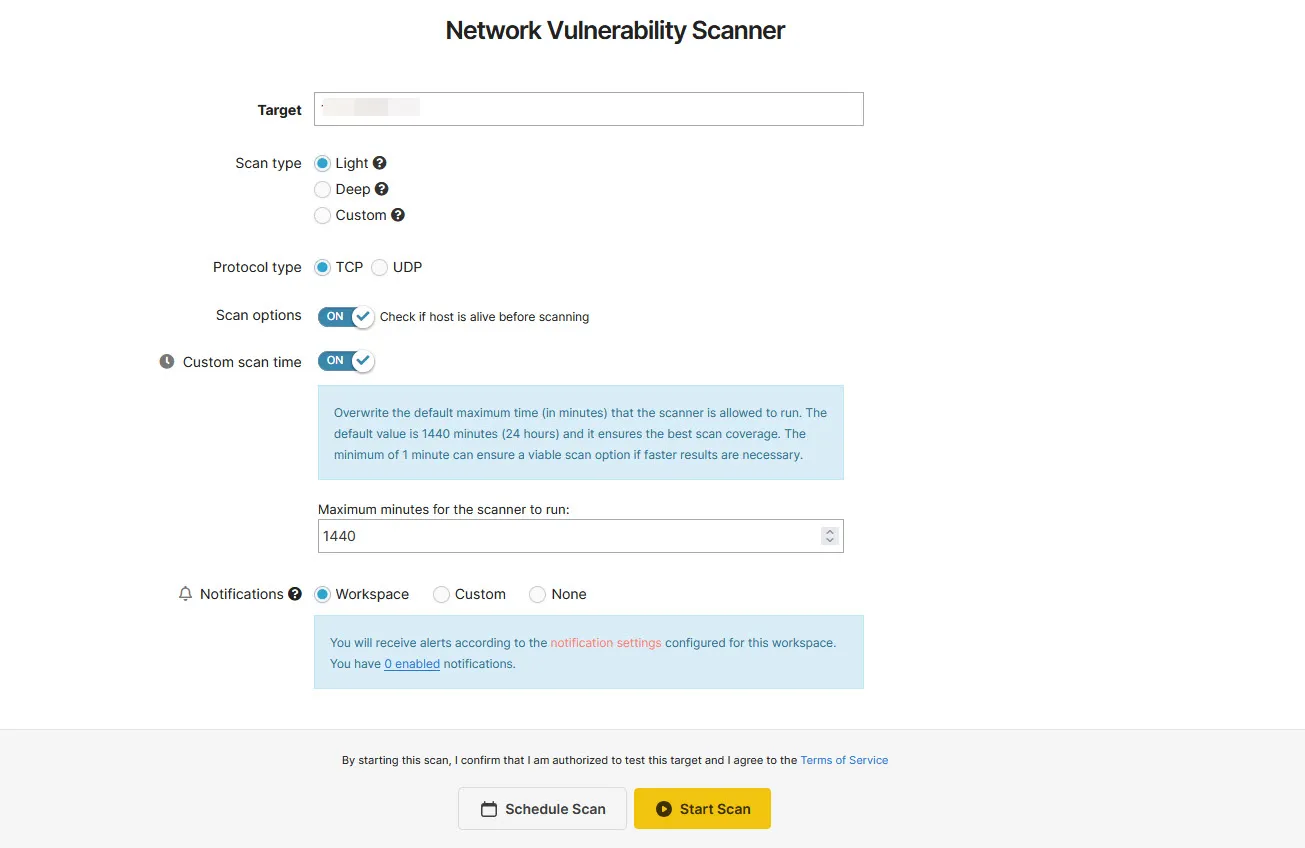
Η σελίδα αποτελεσμάτων θα εμφανίζει όλες τις πληροφορίες δικτύου και τις ανοιχτές θύρες που θα μπορούσε να συλλέξει ένας εισβολέας σαρώνοντας τη δημόσια διεύθυνση IP σας—ένας σημαντικός λόγος για να μην την εκθέσετε στο κοινό. Ωστόσο, τα αποτελέσματα της ελαφριάς σάρωσης που είναι διαθέσιμη στους δωρεάν χρήστες είναι χρήσιμα μόνο για την εύρεση κοινών θυρών που ενδέχεται να είναι ανοιχτές στο δίκτυό σας από προεπιλογή. Η εκτέλεση μιας πιο εις βάθος σάρωσης, η οποία σαρώνει πολύ μεγαλύτερο αριθμό θυρών, μπορεί να κοστίσει έως και 85 $ ανά μήνα. Ωστόσο, δεδομένου ότι ο ιστότοπος χρησιμοποιεί το Nmap για την εκτέλεση των σαρώσεών του ούτως ή άλλως, αξίζει να μάθετε το Nmap εάν χρειάζεστε πιο εις βάθος αποτελέσματα. Το Nmap είναι ένα ισχυρό και ευέλικτο εργαλείο που σας επιτρέπει να εκτελείτε προσαρμοσμένες σαρώσεις και να αναλύετε διεξοδικά την ασφάλεια του δικτύου σας.
Nmap
Αν χρειάζεστε πιο λεπτομερή και ακριβή αποτελέσματα, το Nmap (Network Scanner) είναι μια προηγμένη και κατάλληλη επιλογή. Η εγκατάσταση και η εκτέλεση του Nmap απαιτεί κάποια τεχνική εξειδίκευση, αλλά διαθέτει ένα γραφικό περιβάλλον χρήστη (GUI) για Windows, το οποίο το καθιστά εύκολο στη χρήση.
για να κατεβάσετε: Nmap
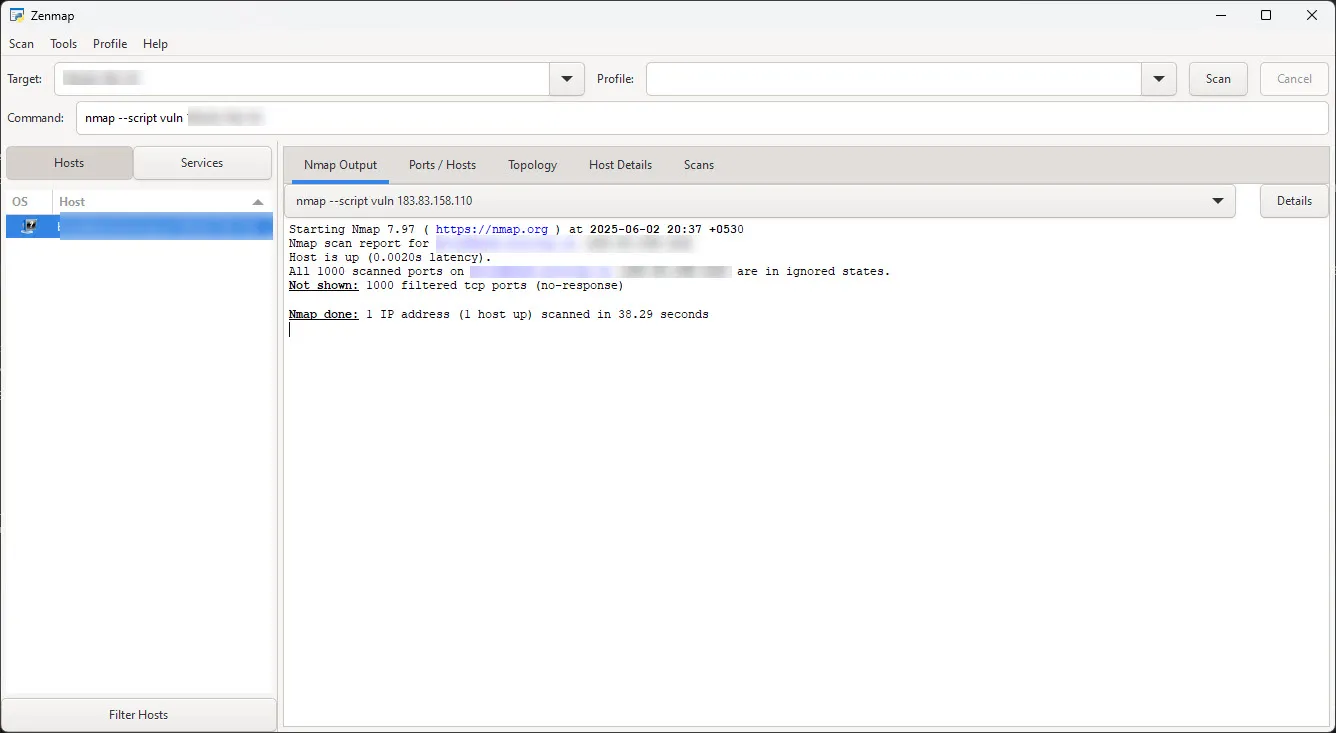
Μπορείτε να εγκαταστήσετε το Nmap στον υπολογιστή σας με Windows, macOS ή Linux. Στη συνέχεια, μπορείτε να το χρησιμοποιήσετε για να σαρώσετε άλλες συσκευές που είναι συνδεδεμένες στο οικιακό σας δίκτυο, βοηθώντας σας να εντοπίσετε πιθανά τρωτά σημεία ασφαλείας και να αξιολογήσετε το επίπεδο προστασίας σας.
nmap -sT [η εξωτερική σας διεύθυνση IP]
Αυτή η εντολή σαρώνει όλες τις συσκευές σε ένα τυπικό οικιακό υποδίκτυο για ανοιχτές θύρες TCP.
Ωστόσο, ο καλύτερος τρόπος για να εκτελέσετε το Nmap είναι μέσω ενός διαδικτυακού διακομιστή Linux. Η εκτέλεση του Nmap από έναν εξωτερικό διακομιστή σάς επιτρέπει να σαρώσετε το δίκτυό σας από έξω, αποκαλύπτοντας ανοιχτές θύρες, ευπάθειες και εκμεταλλεύσιμες υπηρεσίες. Όταν εκτελείται τοπικά, το Nmap μπορεί να σαρώσει άλλες συσκευές στο δίκτυό σας - όπως τον δρομολογητή σας, έξυπνες συσκευές ή άλλους υπολογιστές - για να εντοπίσει ανοιχτές θύρες και υπηρεσίες. Θα αποκαλύψει μόνο ό,τι βλέπει ένας εξωτερικός χρήστης εάν εκτελείται εκτός του δικτύου σας.
Μόλις ρυθμιστεί, εκτελέστε την εντολή. sudo apt εγκατάσταση nmap Στο τερματικό, εγκαταστήστε το Nmap. Στη συνέχεια, σαρώστε για ευπάθειες σε ανοιχτές θύρες:
nmap --script vuln [η εξωτερική σας διεύθυνση IP]
Η πρόκληση με τη χρήση του Nmap από έναν εξωτερικό διακομιστή είναι ότι χρειάζεστε τεχνική εξειδίκευση στο Linux ή το κόστος εγκατάστασης και λειτουργίας ενός διακομιστή. Μπορείτε να νοικιάσετε έναν διακομιστή Linux από ιστότοπους όπως Linode Ή Vultr Για 5$ και 2.50$, αντίστοιχα. Αυτές οι υπηρεσίες σάς επιτρέπουν να εγγραφείτε χρησιμοποιώντας έναν λογαριασμό email και να παρέχετε πρόσβαση σε έναν υπολογιστή Linux με υψηλούς πόρους μετά την ολοκλήρωση της διαδικασίας επαλήθευσης. Εναλλακτικά, μπορείτε να δοκιμάσετε να εκτελέσετε το Nmap σε Linux σε έναν άλλο υπολογιστή και να σαρώσετε το δίκτυό σας. Απλώς βεβαιωθείτε ότι ο υπολογιστής σάρωσης δεν χρησιμοποιεί τον δρομολογητή σας για να συνδεθεί στο διαδίκτυο, καθώς αυτό θα μπορούσε να προκαλέσει σύγχυση στη διαδικασία.
Η εκτέλεση σαρώσεων από έναν εικονικό ιδιωτικό διακομιστή (VPS) σημαίνει κοινή χρήση της οικιακής σας διεύθυνσης IP με μια υπηρεσία τρίτου μέρους. Να τηρείτε πάντα τους όρους παροχής υπηρεσιών του παρόχου VPS και ποτέ να μην σαρώνετε δίκτυα που δεν σας ανήκουν ή δεν έχετε άδεια να δοκιμάσετε. Αυτό είναι απαραίτητο για να διασφαλιστεί η συμμόρφωση με τις νομικές διατάξεις και να αποφευχθούν τυχόν παραβιάσεις των όρων παροχής υπηρεσιών.
Αυτός είναι ένας περιορισμός κατά την εξέταση ενός δικτύου ενώ αυτό χρησιμοποιείται, καθώς δεν βλέπετε ποτέ την οπτική γωνία του χάκερ. Το δίκτυό σας συμπεριφέρεται διαφορετικά εσωτερικά και εξωτερικά. Εκτός αν μπορείτε να δείτε τα ίδια τρωτά σημεία που θα μπορούσε να εκμεταλλευτεί ένας χάκερ, δεν θα μπορείτε να τα διορθώσετε, καθώς είναι ορατά μόνο εκτός του δικτύου. Αυτός είναι ο λόγος για τον οποίο πολλοί λάτρεις της ασφάλειας ή άτομα που θέλουν να δοκιμάσουν την ισχύ του δικτύου τους δημιουργούν ένα εργαστήριο με τουλάχιστον ένα μηχάνημα Linux συνδεδεμένο στο διαδίκτυο μέσω εξωτερικής σύνδεσης. Αυτή η ρύθμιση σάς επιτρέπει να προσομοιώσετε μια πραγματική επίθεση και να αξιολογήσετε τα τρωτά σημεία από την οπτική γωνία του εισβολέα, παρέχοντας μια ολοκληρωμένη εικόνα της ασφάλειας του δικτύου σας.
Κλείστε τα τρωτά σημεία και ενισχύστε τον δρομολογητή Wi-Fi σας
Ανεξάρτητα από τη σάρωση που θα εκτελέσετε, θα δείτε πληροφορίες σχετικά με τον δρομολογητή σας, τον πάροχο υπηρεσιών Διαδικτύου (ISP), την τρέχουσα τοποθεσία σας, τις ανοιχτές θύρες και, εάν χρησιμοποιείτε Nmap, τυχόν ευπάθειες στις οποίες ενδέχεται να εκτίθεται. Συνήθως, θα βρείτε μια σειρά από ανοιχτές θύρες που χρησιμοποιούνται συνήθως:
- 80 (HTTP)
- 443 (HTTPS)
- 53 (DNS)
- 3389 (RDP)
- 22 (SSH)
- 23 (Τελνέτ)
Δεν είναι όλες οι ανοιχτές θύρες επικίνδυνες, αλλά θα πρέπει να γίνουν κατανοητές. Οι ανοιχτές θύρες επιτρέπουν σε εξωτερικές υπηρεσίες να συνδέονται με προγράμματα που εκτελούνται στις συσκευές σας, όπως υπολογιστές, smartphone, έξυπνες τηλεοράσεις, ακόμη και τον ίδιο τον δρομολογητή. Ωστόσο, το απλό κλείσιμο όλων των ανοιχτών θυρών δεν αποτελεί πρακτική λύση, καθώς θα εμποδίσει τη σύνδεσή σας στο διαδίκτυο.
Οι κοινές θύρες όπως οι 80 (HTTP), 443 (HTTPS) και 53 (DNS) θα πρέπει να παραμένουν ανοιχτές. Ωστόσο, εάν έχετε ανοιχτές θύρες που χρησιμοποιούνται από εφαρμογές τρίτων ή λειτουργίες λειτουργικού συστήματος, όπως RDP (3389), SSH (22), Telnet (23) και FTP (20 και 21), θα πρέπει να εξετάσετε το ενδεχόμενο να τις κλείσετε, ανάλογα με τη χρήση του δικτύου σας.
Εάν χρειάζεστε να ανοίξετε μια συγκεκριμένη θύρα για οποιονδήποτε λόγο, μπορείτε να την αποκρύψετε από τους χάκερ που σαρώνουν τη διεύθυνση IP ή τον δρομολογητή σας για τρωτά σημεία. Άλλες φορές, μπορείτε να ανοίξετε συγκεκριμένες θύρες που χρειάζεστε και στη συνέχεια να τις κλείσετε ξανά για να ασφαλίσετε το δίκτυό σας. Τα RDP, SSH, Telnet και FTP έχουν πολλές νόμιμες χρήσεις και το κλείσιμο αυτών των θυρών θα εμποδίσει αυτά τα πρωτόκολλα να επικοινωνούν με εξωτερικές υπηρεσίες.
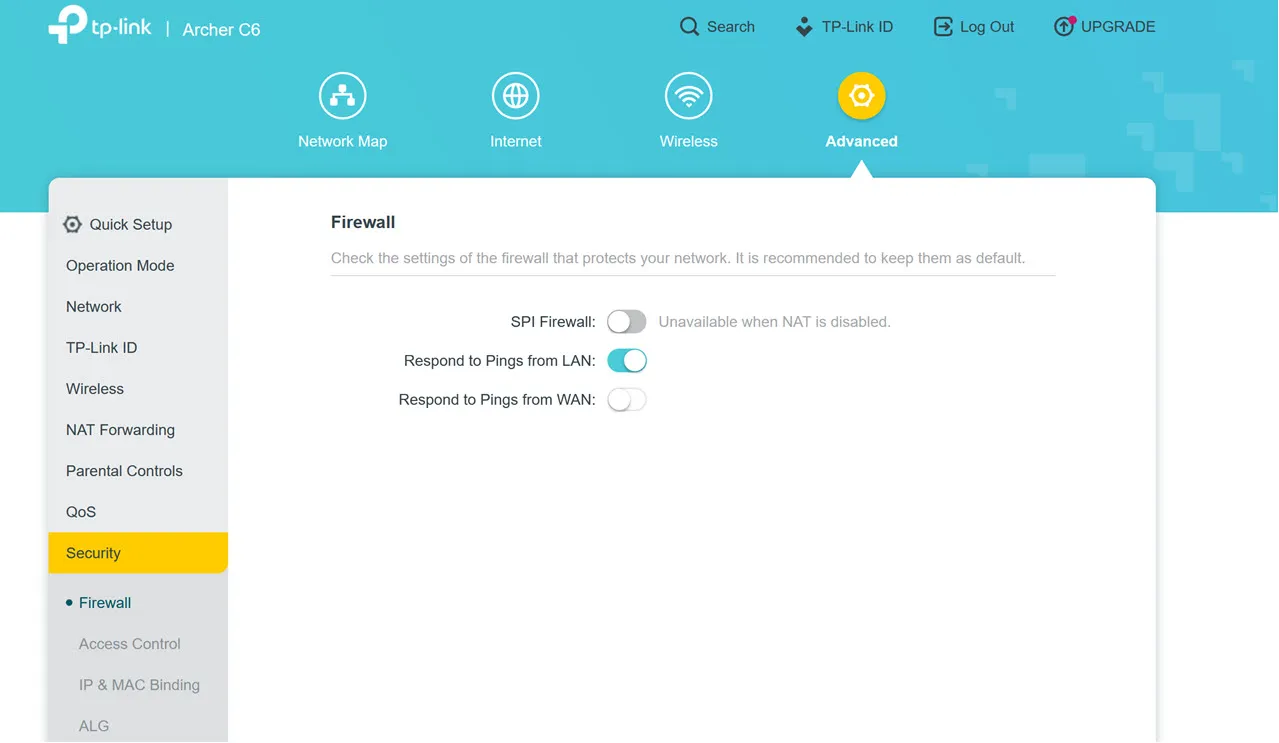
Όπως μπορείτε να δείτε στα αποτελέσματα σάρωσης από την προηγούμενη ενότητα, όλες οι θύρες που σαρώθηκαν από το Nmap και το εργαλείο σάρωσης δικτύου Pentest Tools στο δίκτυό μου ήταν κλειστές. Πιο συγκεκριμένα, βρίσκονταν σε "φιλτραρισμένη κατάσταση", όπου το εργαλείο σάρωσης δικτύου δεν μπορούσε να επιβεβαιώσει εάν μια θύρα ήταν ανοιχτή, κλειστή ή φιλτραρισμένη.
Μπορείτε να το πετύχετε αυτό προσαρμόζοντας τις ρυθμίσεις του τείχους προστασίας στον δρομολογητή σας. Εάν δείτε μια επιλογή απενεργοποίησης των δοκιμών ping από το WAN, ενεργοποιήστε την αμέσως. Αυτό ενημερώνει το τείχος προστασίας του δρομολογητή σας να μην ανταποκρίνεται σε αιτήματα ping που προέρχονται από το διαδίκτυο, πράγμα που σημαίνει ότι δεν θα εμφανίζεται όταν οι χάκερ εκτελούν μαζικές σαρώσεις IP.
Αυτό με φέρνει στον επόμενο πιο σημαντικό τρόπο με τον οποίο μπορείτε να προστατευτείτε: τις ρυθμίσεις του δρομολογητή σας. Η ενίσχυση του δρομολογητή σας από επιθέσεις είναι ένα από τα πρώτα βήματα που πρέπει να κάνετε. Κατά τη ρύθμιση ενός νέου δρομολογητή για να έχετε το καλύτερο δυνατό αποτέλεσμαΑποτελέσματαΩστόσο, είναι καλύτερο να αφήσετε μερικά Οι ρυθμίσεις του δρομολογητή Wi-Fi είναι απενεργοποιημένες..
Οι ακριβείς ρυθμίσεις του δρομολογητή που χρειάζεστε θα διαφέρουν ανάλογα με τον δρομολογητή σας, αλλά η ακόλουθη λίστα ρυθμίσεων είναι ένα καλό σημείο για να ξεκινήσετε:
- Ενεργοποίηση τείχους προστασίας δρομολογητή
- Απενεργοποίηση λειτουργιών απομακρυσμένης πρόσβασης
- Απενεργοποιήστε όλες τις καταχωρήσεις προώθησης θυρών.
- Απενεργοποίηση UPnP (Universal Plug and Play)
- Αλλάξτε τα προεπιλεγμένα διαπιστευτήρια πρόσβασης για τον δρομολογητή σας
- Χρησιμοποιήστε ασύρματη κρυπτογράφηση WPA3, εάν είναι δυνατόν.
- Ενημερώνετε συχνά το υλικολογισμικό του δρομολογητή σας.
Η σάρωση του δικτύου Wi-Fi σας για ευπάθειες μπορεί να φαίνεται περίπλοκη, αλλά με μερικά απλά εργαλεία και λίγη έρευνα, μπορείτε να ρυθμίσετε το δίκτυό σας ώστε να είναι πιο ασφαλές.