Ο βομβαρδισμός ηλεκτρονικού ταχυδρομείου είναι μια επίθεση άρνησης υπηρεσίας (DoS) που έχει σχεδιαστεί για να καταστρέψει τα δεδομένα εισερχόμενης αλληλογραφίας ή να αποκλείσει την πρόσβαση σε έναν διακομιστή με την αποστολή μεγάλου αριθμού μηνυμάτων email σε ένα άτομο ή μια επιχείρηση. Αυτό σας αποτρέπει από την επιχειρηματική δραστηριότητα και προκαλεί σημαντική ζημιά στη φήμη και τα έσοδα της εταιρείας σας.
Δείτε τι πρέπει να γνωρίζετε για αυτό το είδος επίθεσης και πώς να το αποτρέψετε από το να σας συμβεί. Επαληθεύω Οι περισσότεροι τρόποι ανίχνευσης επίθεσης με λογική βόμβα.
Γρήγοροι σύνδεσμοι
Τι είναι η βομβιστική επίθεση μέσω email;
Όταν αποστέλλονται μεγάλες ποσότητες περιττών μηνυμάτων στα εισερχόμενά σας σε μια προσπάθεια να ενεργοποιηθεί μια ειδοποίηση επίθεσης άρνησης υπηρεσίας, σημαίνει ότι πέφτετε θύμα βομβαρδισμού μέσω email.
Η επίθεση που συχνά αποκαλείται ως εκρηκτικό μήνυμα, μπορεί να χρησιμοποιηθεί ως τέχνασμα για να αποσπάσει την προσοχή του κατόχου της διεύθυνσης email από ειδοποιήσεις που περιγράφουν λεπτομερώς τη δόλια δραστηριότητα. Αυτή η επίθεση μπορεί να πλημμυρίσει τα εισερχόμενά σας με χιλιάδες μηνύματα ηλεκτρονικού ταχυδρομείου από συνδρομές στις οποίες δεν έχετε εγγραφεί ποτέ ή μηνύματα ηλεκτρονικού ταχυδρομείου με μεγάλα συνημμένα, προκαλώντας τελικά τη διακοπή λειτουργίας του διακομιστή.
Ακόμη χειρότερα, θα μπορούσατε να επισημανθείτε κατά λάθος ως λογαριασμός ανεπιθύμητης αλληλογραφίας, περιορίζοντας σοβαρά την πρόσβαση τόσο εσάς όσο και της εταιρείας σας στον διακομιστή. Οι βόμβες ηλεκτρονικού ταχυδρομείου μπορούν να λάβουν πολλές διαφορετικές μορφές, αλλά όλες έχουν έναν και μόνο στόχο: να καταστήσουν τον λογαριασμό ή τον διακομιστή σας μη προσβάσιμο.
Ο βομβαρδισμός μέσω email είναι συχνά ένας αντιπερισπασμός που χρησιμοποιείται για την απόκρυψη ενός σημαντικού email στα εισερχόμενά σας. Για παράδειγμα, ένας εισβολέας μπορεί να έχει πρόσβαση σε έναν από τους λογαριασμούς σας σε έναν ιστότοπο ηλεκτρονικών αγορών όπως το Amazon και να παραγγείλει ακριβά προϊόντα και να τα αποστέλλει στη διεύθυνσή του, έτσι ο εισβολέας πλημμυρίζει τα εισερχόμενά σας με άσχετα μηνύματα, θάβοντας email επιβεβαίωσης αγοράς και αποστολής. δεν σε προσέχουν και δεν μπορείς να το ακυρώσεις.
Πώς λειτουργεί ο βομβαρδισμός μέσω email;
Ο βομβαρδισμός μέσω email γεμίζει τα εισερχόμενά σας με αμέτρητα μηνύματα σε σύντομο χρονικό διάστημα, μερικές φορές είναι ολόκληρες σελίδες, άλλες φορές εμφανίζονται ως μηνύματα ηλεκτρονικού ταχυδρομείου επιβεβαίωσης για ενημερωτικά δελτία και συνδρομές, με αποτέλεσμα ο λογαριασμός να σταματήσει να λειτουργεί ή να κλείσει τελείως. Ένας μεμονωμένος κακόβουλος εισβολέας ή μια οργανωμένη ομάδα ρομπότ σε παραβιασμένα συστήματα είναι οι συνήθεις δράστες επιθέσεων μέσω email.
Βομβαρδιστική επίθεση μέσω email με χρήση ενός μόνο τομέα ή παρόμοιου ονόματος
Πολλά θύματα βομβιστικών επιθέσεων μέσω email έχουν αναφέρει ότι έλαβαν πολλά email από ένα μόνο ή παρόμοιο όνομα τομέα. Τα μηνύματα ηλεκτρονικού ταχυδρομείου που αποστέλλονται από αυτές τις ανακριβείς διευθύνσεις περιέχουν συνήθως μεγάλες ποσότητες ανόητων κειμένων ή συμπιεσμένων συνημμένων που μπορεί να αποτελούν συγκαλυμμένο κακόβουλο λογισμικό.
Τα περισσότερα φίλτρα ανεπιθύμητης αλληλογραφίας μπορούν να σταματήσουν αυτήν την επίθεση, αλλά υπάρχουν πιο παραπλαντικοί τρόποι που μπορούν να σας κάνουν να πέσετε θύμα επίθεσης βομβαρδισμού μέσω email.



Βομβιστική επίθεση μέσω email με χρήση νόμιμων ιστοσελίδων
Το Anti-Malware έχει βελτιωθεί για τον εντοπισμό και το φιλτράρισμα προβληματικών οντοτήτων. Αυτό όμως σημαίνει ότι και ο επιθετικός γίνεται πιο έξυπνος.
Μπορεί να παρακάμψει τα φίλτρα ανεπιθύμητης αλληλογραφίας επιστρατεύοντας τη χρήση νόμιμων ιστότοπων και φορμών για να βομβαρδίσει τον λογαριασμό email σας. Μπερδεύεστε αμέσως από τα αμέτρητα μηνύματα καλωσορίσματος και τα ενημερωτικά δελτία στα οποία εγγράφεστε σε διαφορετικές πλατφόρμες και ενημερωτικά δελτία. Δεδομένου ότι προέρχονται όλοι από αβλαβείς ιστότοπους, δεν επισημαίνονται ως ανεπιθύμητα. Και μετά βομβαρδίζεσαι. Επαληθεύω Πώς να εντοπίσετε απάτες αλληλογραφίας και διαδικτυακές απάτες αυτές τις γιορτές.
Ποιοι είναι οι διαφορετικοί τύποι βομβιστικών επιθέσεων μέσω email;
Οι βομβαρδιστικές επιθέσεις μέσω email μπορούν να εκδηλωθούν με πολλούς τρόπους και το να ξέρεις πώς να τις αναγνωρίσεις είναι μια μορφή προστασίας από μόνη της. Ορισμένοι τύποι βομβαρδισμού μέσω email μπορεί να είναι ακούσιοι, απλώς ένα λάθος, αλλά μπορούν να αποφευχθούν.
1. Μαζική αλληλογραφία
Μαζική αλληλογραφία, όπως υποδηλώνει το όνομα, σημαίνει την αποστολή email σε πολλές διευθύνσεις email ταυτόχρονα. Αυτό σας θέτει σε κίνδυνο επισήμανσης ως ανεπιθύμητου λογαριασμού και μειώνει την πρόσβασή σας.
Ένας χάκερ που χρησιμοποιεί βομβαρδισμό μέσω email που εισχωρεί στον λογαριασμό σας μπορεί να στείλει ανεπιθύμητα μηνύματα ηλεκτρονικού ταχυδρομείου μέσω του λογαριασμού σας σε πολλούς παραλήπτες, εάν δεν εφαρμοστούν μέτρα ασφαλείας.
2. Λίστα συνδέσμων
Οι ενεργοποιήσεις ηλεκτρονικού ταχυδρομείου σάς δίνουν χιλιάδες συνδρομές εδώ, πλημμυρίζοντας τα εισερχόμενά σας με ένα εκατομμύριο μηνύματα εν ριπή οφθαλμού!
Οι ιστότοποι που χρησιμοποιούνται είναι συχνά νόμιμοι, επομένως τα φίλτρα ανεπιθύμητης αλληλογραφίας συνήθως δυσκολεύονται να τα ταξινομήσουν.
3. Μεγάλα εξαρτήματα
Ο βομβαρδισμός του λογαριασμού-στόχου με πολλά μηνύματα που περιέχουν μεγάλα συνημμένα — αρκετά για να επιβραδύνουν ή να επηρεάσουν αρνητικά την απόδοση του διακομιστή — είναι μια μορφή βομβαρδισμού μέσω email. Όταν ο χώρος αποθήκευσης διακομιστή εξαντλείται, είναι θέμα χρόνου να παγώσει ο διακομιστής και να σταματήσει να ανταποκρίνεται.
4. Αποσυμπίεση βομβαρδισμού
Ο βομβαρδισμός αποσυμπίεσης είναι όπου ένα αρχείο zip που περιέχει κακόβουλο λογισμικό αποστέλλεται σε έναν στοχευμένο λογαριασμό. Κατά την προσπάθεια αποσυμπίεσης, το θύμα μπορεί να αντιμετωπίσει σφάλμα υπηρεσίας ή ακόμα και απενεργοποίηση λογαριασμού.
Ορισμένα συμπιεσμένα αρχεία έχει βρεθεί ότι περιέχουν ransomware, επομένως είναι καλύτερο να απαλλαγείτε από αυτά τα αρχεία χωρίς να προσπαθήσετε να τα αποσυμπιέσετε. Επαληθεύω Τι είναι μια επίθεση απόδειξης έκρηξης και πώς λειτουργεί;
Πώς να αποφύγετε να γίνετε θύμα βομβαρδισμού μέσω email
Λοιπόν, πώς μπορείτε να προστατευθείτε από δυσάρεστες βομβαρδιστικές επιθέσεις μέσω email;
1. Κρατήστε ξεχωριστές τις προσωπικές και τις επαγγελματικές διευθύνσεις email
Η ύπαρξη ξεχωριστού email εργασίας είναι σημαντική για τη μείωση του κινδύνου πολλαπλών βομβαρδιστικών επιθέσεων. Βεβαιωθείτε ότι χρησιμοποιείτε το email εργασίας μόνο σε περιπτώσεις που σχετίζονται με την εργασία.
Η ασφάλεια όλων των διευθύνσεων email σας με έλεγχο ταυτότητας πολλαπλών παραγόντων είναι επίσης ένα καλό βήμα ασφαλείας. Εκτός από τη ρύθμιση της ασφάλειας για τους λογαριασμούς email σας, αποφύγετε να μοιράζεστε το email σας ως απλό κείμενο στο διαδίκτυο ή σε ιστότοπους με ανεπαρκή ασφάλεια.
2. Προσθέστε περιορισμούς στον λογαριασμό email
Ορισμένοι περιορισμοί μπορούν να εμποδίσουν την εισαγωγή περισσότερων μηνυμάτων από έναν συγκεκριμένο αποστολέα μόλις υπερβούν το καθορισμένο όριο σε ένα χρονικό πλαίσιο.
Πολλές εφαρμογές τρίτων προσφέρουν ένα ευρύ φάσμα περιορισμών για να προστατεύσετε τον λογαριασμό σας. Μπορείτε επίσης να ζητήσετε από τον διαχειριστή του διακομιστή email σας να αποκλείσει μηνύματα με συνημμένα που είναι διαβόητα ως κακόβουλο λογισμικό. Αυτά περιλαμβάνουν συνημμένα με ετικέτες, .zip, .exe κ.λπ.
Περιορισμοί αυτού του είδους σάς βοηθούν να αποφύγετε τον βομβαρδισμό μέσω email.
3. Χρησιμοποιήστε το CAPTCHA για να αποφύγετε τα bots από τα μοντέλα σας
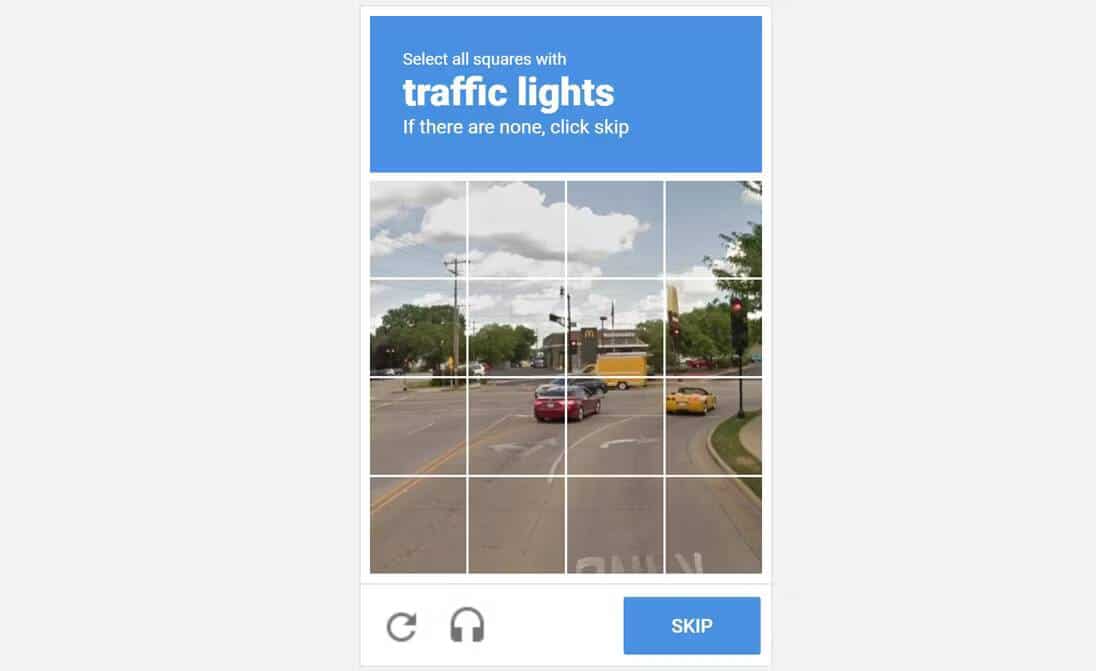
Εάν η εργασία σας απαιτεί να εμπλέκετε άτομα που χρησιμοποιούν φόρμες, θα πρέπει να προστατεύσετε τον λογαριασμό σας από χειραγωγικά ρομπότ.
Μπορείτε να το κάνετε αυτό δημιουργώντας και συμπεριλαμβάνοντας ένα CAPTCHA ως τελευταίο βήμα για να αποτρέψετε την πρόσβαση των ρομπότ στους διακομιστές και το γραμματοκιβώτιό σας. Επαληθεύω Πώς λειτουργεί το CAPTCHA και γιατί είναι τόσο δύσκολο;
4. Προστατέψτε τον λογαριασμό σας με φίλτρα ανεπιθύμητης αλληλογραφίας και ανεπιθύμητης αλληλογραφίας
Προσαρμόζοντας τις ρυθμίσεις στο λογαριασμό email σας, μπορείτε να δημιουργήσετε κανόνες μεταφοράς που αναζητούν λέξεις-κλειδιά που προτείνετε να είναι τυπικές για μαζική αλληλογραφία.
Οι περισσότερες επιλογές email προσφέρουν περιορισμένη προστασία από μαζικά μηνύματα ηλεκτρονικού ταχυδρομείου και ανεπιθύμητα μηνύματα, αλλά μπορείτε να αναφέρετε υπηρεσίες μαζικής αλληλογραφίας και φίλτρου ανεπιθύμητης αλληλογραφίας τρίτων. Συχνά έχουν σχεδιαστεί για να επιτρέπουν την προσαρμογή.
Οι βομβιστικές επιθέσεις μέσω email μπορεί να κυμαίνονται από δαπανηρές φάρσες έως καταστροφικές επιχειρηματικές καταστροφές στη χειρότερη περίπτωση. Γνωρίζοντας πώς να υπερασπιστείτε τον εαυτό σας ενάντια σε αυτό, θα σας αποτρέψει πολύ από το να πέσετε θύματα κυβερνοεγκληματιών.
Προστατέψτε τον εαυτό σας από τον βομβαρδισμό μέσω email
Η βομβιστική επίθεση μέσω email είναι μια μορφή κυβερνοεπίθεσης που μπορεί να αποτρέψει οποιοσδήποτε με τις κατάλληλες δεξιότητες. Είναι δύσκολο να βρεθεί ένας οριστικός τρόπος για να αποφευχθεί ο βομβαρδισμός μέσω email. Ωστόσο, είναι γενικά καλύτερο να μην κάνετε κλικ σε συνδέσμους ή να ανοίξετε συνημμένα από άγνωστες πηγές.
Εάν λάβετε ένα εμφυσημένο email, αναφέρετέ το αμέσως. Θα πρέπει επίσης να ενημερώσετε τον ISP σας και να δείτε εάν έχει λύσεις ή προτάσεις για να προστατευτείτε από μελλοντικές επιθέσεις. Τώρα μπορείτε να δείτε Τι είναι η παραβίαση ασύρματου δικτύου και πώς προστατεύεστε.