Οι περισσότερες διαδικτυακές απάτες εξακολουθούν να περιστρέφονται γύρω από έναν στόχο: την κλοπή του κωδικού πρόσβασής σας. Έχουμε εκπαιδευτεί να προσέχουμε για ψεύτικες σελίδες σύνδεσης, ύποπτους συνδέσμους και επείγοντα email που μας ζητούν να «επαληθεύσουμε» τα διαπιστευτήρια του λογαριασμού μας.

Ωστόσο, ένα νέο κύμα επιθέσεων σε λογαριασμούς της Microsoft λειτουργεί διαφορετικά. Τα θύματα συνδέονται στον πραγματικό ιστότοπο της Microsoft, χρησιμοποιούν νόμιμους ελέγχους ασφαλείας, ακόμη και ολοκληρώνουν με επιτυχία τον έλεγχο ταυτότητας πολλαπλών παραγόντων - ωστόσο οι εισβολείς εξακολουθούν να αποκτούν πρόσβαση.
Αυτή η τεχνολογία, γνωστή ως Ηλεκτρονικό ψάρεμα (phishing) κώδικα συσκευήςΔεν κλέβει καθόλου τον κωδικό πρόσβασής σας. Αντίθετα, σας ξεγελάει ώστε να παραχωρήσετε πρόσβαση μόνοι σας, χρησιμοποιώντας το δικό σας σύστημα ελέγχου ταυτότητας της Microsoft ακριβώς όπως έχει σχεδιαστεί.
Γρήγοροι σύνδεσμοι
Η σύνδεση με έναν κωδικό συσκευής είναι πραγματικά χρήσιμη
Μπορεί να το έχετε χρησιμοποιήσει αρκετές φορές στο παρελθόν
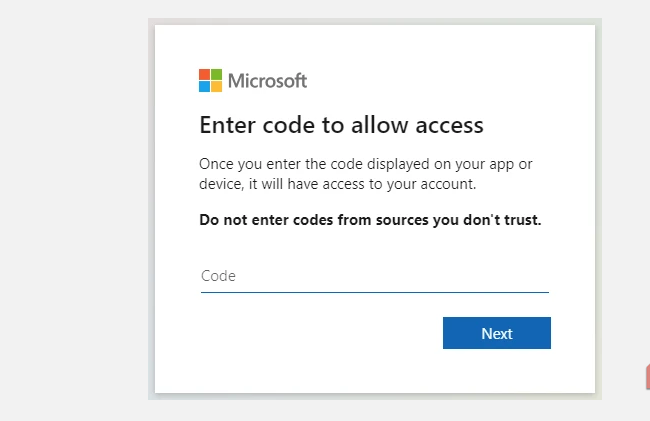
Η Microsoft, όπως και άλλες μεγάλες εταιρείες τεχνολογίας, υποστηρίζει κάτι που ονομάζεται Ροή εξουσιοδότησης συσκευήςΑυτό είναι επίσης γνωστό ως σύνδεση με κωδικό συσκευής. Αλλά πιο συχνά, συμβαίνει όταν εμφανίζεται ένας αντίστοιχος κωδικός σύνδεσης στις συσκευές σας αντί για μια πλήρη σελίδα σύνδεσης, την οποία πρέπει να αντιστοιχίσετε ή να εισαγάγετε για να ολοκληρώσετε τη διαδικασία σύνδεσης.
Αυτό είναι πραγματικά χρήσιμο, ειδικά σε συσκευές που δεν μπορούν εύκολα να εμφανίσουν μια πλήρη σελίδα σύνδεσης ή σε περιπτώσεις όπου συνδέεστε σε μια συσκευή με περιορισμένη λειτουργικότητα. Για παράδειγμα, μπορεί να έχετε συναντήσει αυτά τα εικονίδια στην έξυπνη τηλεόρασή σας ή όταν συνδέεστε στην τηλεόραση στο δωμάτιο του ξενοδοχείου σας - και τα δύο αποτελούν χαρακτηριστικά παραδείγματα.
Τις περισσότερες φορές, αυτή η διαδικασία είναι απόλυτα ασφαλής και δεν υπάρχει τίποτα επικίνδυνο σε αυτήν. Αλλά όλα αυτά αλλάζουν όταν γίνεται εκμετάλλευση μιας συγκεκριμένης ευπάθειας.
Νόμιμα χαρακτηριστικά μπορούν να χρησιμοποιηθούν εναντίον σας
Εκμεταλλεύεται μια κοινή παραδοχή
Η σύνδεση με κωδικό συσκευής είναι απίστευτα βολική. Ωστόσο, μπορεί να αξιοποιηθεί, επειδή οι συνδέσεις σε συσκευές υποθέτουν φυσικά ότι το άτομο που εισήγαγε τον κωδικό ξεκίνησε το αίτημα. Εδώ είναι εν μέρει το σημείο όπου η διαδικασία καταρρέει.
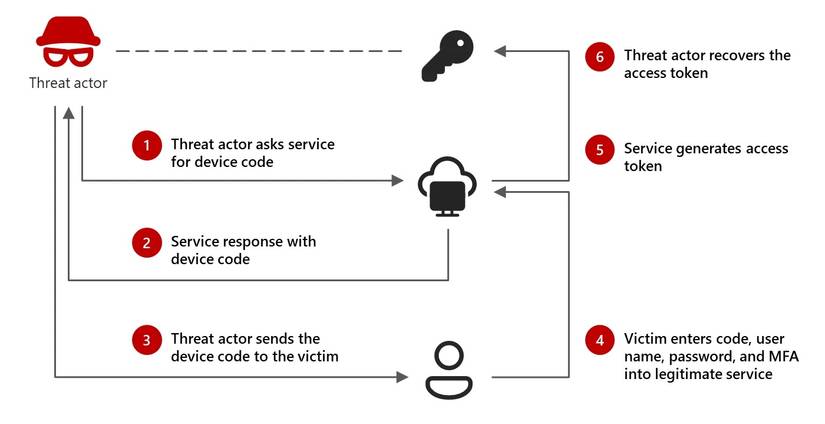
Εάν ένας εισβολέας γνωρίζει τη διεύθυνση email σας ή άλλα γνωστά στοιχεία επικοινωνίας, μπορεί να ξεκινήσει ένα αίτημα σύνδεσης από τη δική του συσκευή, ξεκινώντας μια μοναδική περίοδο λειτουργίας. Η Microsoft (και άλλες εταιρείες τεχνολογίας) στη συνέχεια δημιουργεί ένα νόμιμο διακριτικό συσκευής που σχετίζεται με αυτήν την περίοδο λειτουργίας.



Εδώ είναι που τα πράγματα περιπλέκονται. Αντί να προσπαθήσει να το χρησιμοποιήσει ο ίδιος, ο εισβολέας μπορεί να στείλει τον κώδικα απευθείας σε εσάς, μεταμφιεσμένος σε μια άλλη διαδικασία, πολλές από τις οποίες χρησιμοποιούν γνωστές τακτικές ηλεκτρονικού "ψαρέματος" (phishing):
- Ειδοποίηση ασφαλείας που ισχυρίζεται ύποπτη δραστηριότητα
- Επείγουσα ειδοποίηση από το Microsoft 365
- Μηνύματα από το Teams ή μηνύματα υποστήριξης IT
- Επαγγελματικά ή άλλα αιτήματα μέσω email
Το αίτημα σας κατευθύνει στην επίσημη σελίδα σύνδεσης της Microsoft και σας δίνει οδηγίες να εισαγάγετε τον παρεχόμενο κωδικό για να «ασφαλίσετε» ή να «επαληθεύσετε» τον λογαριασμό σας. Εδώ ξεκινά το επόμενο στάδιο της διαδικασίας εκμετάλλευσης. Δεν επισκέπτεστε μια ψεύτικη σελίδα σύνδεσης ή μια έξυπνα σχεδιασμένη πύλη ηλεκτρονικού «ψαρέματος» (phishing): πρόκειται για μια γνήσια σελίδα σύνδεσης της Microsoft και οι έλεγχοι ελέγχου ταυτότητας είναι πραγματικοί.
Παρέχετε τον κωδικό της συσκευής σας για να συνδεθείτε ως συνήθως, αποδέχεστε το αίτημα και πιστεύετε ότι έχετε ασφαλίσει τον λογαριασμό σας. Στην πραγματικότητα, όμως, έχετε επαληθεύσει τον εισβολέα και έχετε παραδώσει τα κλειδιά του λογαριασμού σας στη διαδικασία.
Καθ' όλη τη διάρκεια της διαδικασίας, ο κωδικός πρόσβασής σας δεν αποκαλύπτεται ποτέ, ωστόσο έχετε παραδώσει τον λογαριασμό σας απευθείας.
Γιατί η απάτη σύνδεσης με κωδικό συσκευής λειτουργεί τόσο καλά;
Όλα έχουν να κάνουν με την παράδοση
Το μεγαλύτερο πρόβλημα με τις απάτες σύνδεσης με κωδικό συσκευής είναι ότι ξεπερνούν τις περισσότερες παραδοσιακές τακτικές ηλεκτρονικού "ψαρέματος" (phishing). Το ηλεκτρονικό "ψάρεμα" (phishing) συνήθως περιλαμβάνει μια κλωνοποιημένη σελίδα σύνδεσης, μια παρόμοια σελίδα σύνδεσης ή ένα σύστημα που υποκλέπτει διαπιστευτήρια.
Ενώ η απάτη ηλεκτρονικού "ψαρέματος" (phishing) με σύνδεση μέσω κωδικού συσκευής παρακάμπτει όλα αυτά, κάνοντας τα πάντα να φαίνονται νόμιμα και νόμιμα. Λοιπόν, δεν τα κάνει καν να φαίνονται "νόμιμα" - στην πραγματικότητα είναι, αφού αλληλεπιδράτε με τη διαδικασία ελέγχου ταυτότητας της Microsoft. Όλη η απάτη λειτουργεί επειδή όλα λειτουργούν ακριβώς όπως θα έπρεπε. Απλώς έχει αντιστραφεί ελαφρώς για εσάς.
Τι θα μπορούσε, λοιπόν, να κερδίσει ένας εισβολέας χρησιμοποιώντας το διακριτικό πρόσβασης;
Σαφώς, το να έχεις την υποστήριξη ενός επιτιθέμενου είναι μια κακή κατάσταση.
Αφού ολοκληρωθεί ο έλεγχος ταυτότητας, η Microsoft εκδίδει ένα διακριτικό πρόσβασης, το οποίο χρησιμεύει ως προσωρινή απόδειξη ότι η σύνδεση έχει επαληθευτεί. Λειτουργικά, το σύστημα υποθέτει ότι ο κάτοχος του διακριτικού έχει ήδη επιβεβαιώσει την ταυτότητά του, επιτρέποντας έτσι την πρόσβαση χωρίς να ζητούνται επανειλημμένα διαπιστευτήρια.
Η απάντηση εξαρτάται στη συνέχεια από το τι μπορεί πραγματικά να κερδίσει ο εισβολέας από τον στοχευμένο λογαριασμό. Για παράδειγμα, εάν ο λογαριασμός σας στο Outlook έχει στοχοποιηθεί, ο εισβολέας μπορεί να έχει πρόσβαση στα email σας και, κατά συνέπεια, σε άλλες υπηρεσίες που σχετίζονται με αυτήν τη διεύθυνση (επαναφέροντας κωδικούς πρόσβασης, αποκτώντας πρόσβαση σε κωδικούς 2FA κ.λπ.).
Αλλά αν τα στοιχεία σύνδεσής σας στο Teams γίνουν στόχος, ο εισβολέας θα μπορούσε να καταλήξει στον λογαριασμό Teams της εταιρείας σας, με πρόσβαση στα δεδομένα που υπάρχουν εκεί.
Λοιπόν, πώς προστατεύετε τον εαυτό σας από το ηλεκτρονικό ψάρεμα (phishing) κωδικών συσκευών;
Συνεχής επαγρύπνηση που δεν τελειώνει ποτέ
Τελικά, η καλύτερη άμυνα ενάντια στις επιθέσεις σύνδεσης σε συσκευές που βασίζονται σε κώδικα είναι να προσπαθήσετε να κατανοήσετε πώς λειτουργεί στην πραγματικότητα η σύνδεση σε συσκευές. Ακόμα και μια βασική κατανόηση των διαδικασιών σύνδεσης σε συσκευές θα σας προστατεύσει. Από αυτήν την επίθεση ηλεκτρονικού "ψαρέματος" (phishing).
Με λίγα λόγια, οι κωδικοί σύνδεσης σε συσκευές θα πρέπει να εμφανίζονται μόνο όταν ξεκινάτε τη σύνδεση σε μια άλλη συσκευή. Η Microsoft δεν θα σας στείλει τυχαίο κωδικό για να ασφαλίσει τον λογαριασμό σας, όπως ακριβώς δεν θα σας στείλει ποτέ email για να ζητήσει τον κωδικό πρόσβασής σας, να επιβεβαιώσει έναν κωδικό ελέγχου ταυτότητας δύο παραγόντων (2FA) κ.λπ.
Δεν πρόκειται μόνο για τη Microsoft. Καμία εταιρεία, τεχνολογική ή άλλη, δεν θα πρέπει να σας ζητήσει αυτές τις πληροφορίες. Είναι ιδιωτικές και ανήκουν αποκλειστικά σε εσάς.
Στις περισσότερες περιπτώσεις, μπορείτε να ακολουθήσετε κοινούς κανόνες ασφαλείας για την ανίχνευση απάτης ηλεκτρονικού "ψαρέματος" (phishing):
- Μην εισάγετε ποτέ κωδικό σύνδεσης που έχει αποσταλεί μέσω email, συνομιλίας ή μηνύματος κειμένου.
- Χειριστείτε τα μη αναμενόμενα αιτήματα ελέγχου ταυτότητας με τον ίδιο τρόπο που χειρίζεστε τα αιτήματα κωδικού πρόσβασης.
- Εάν λάβετε μια προτροπή MFA που δεν ενεργοποιήσατε εσείς, απορρίψτε την αμέσως.
- Ελέγχετε τακτικά τη δραστηριότητα σύνδεσης στη Microsoft για άγνωστες εφαρμογές ή περιόδους σύνδεσης.
Να θυμάστε ότι οι κωδικοί ελέγχου ταυτότητας είναι δικαιώματα, όχι βήματα επαλήθευσης. Εάν η διαδικασία δεν ξεκίνησε, το ξεκίνησε κάποιος άλλος.