Μια αξιόπιστη πλατφόρμα κρατήσεων ξενοδοχείων έχει αποκαλύψει δεδομένα χρηστών μαζί με στοιχεία τουλάχιστον 10 εκατομμυρίων πελατών σε όλο τον κόσμο. Αυτό μπορεί να επηρεάσει οποιονδήποτε έχει κάνει κράτηση δωματίου μέσω Διαδικτύου τα τελευταία επτά χρόνια.
Δείτε τι πρέπει να γνωρίζετε για αυτή τη μαζική διαρροή, πώς μπορεί να σας επηρεάσει και τι μπορείτε να κάνετε για αυτήν.

Γρήγοροι σύνδεσμοι
Ποιοι ιστότοποι κρατήσεων ξενοδοχείων έχουν επηρεαστεί;
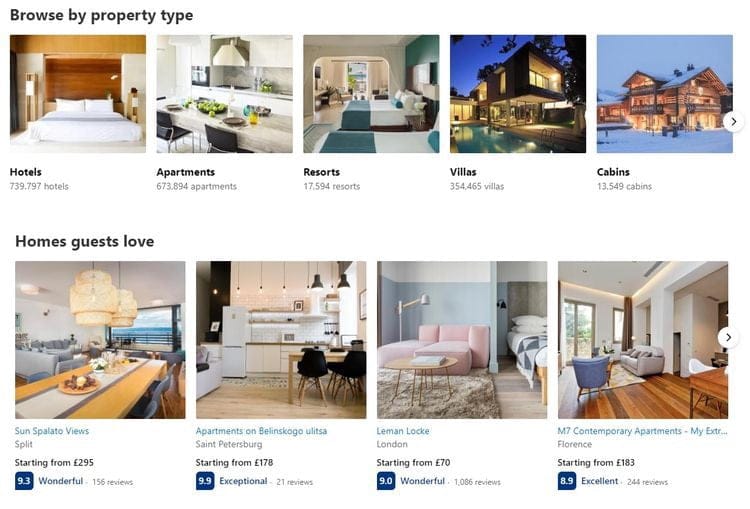
Το Prestige με έδρα την Ισπανία, υπεύθυνο για την πλατφόρμα κρατήσεων ξενοδοχείων, αποθήκευε ακατάλληλα δεδομένα επισκεπτών που ισοδυναμούν με αρκετά χρόνια σε ένα κακώς διαμορφωμένο κοντέινερ AWS S3, έναν δημοφιλή πόρο αποθήκευσης cloud.
Οι χρήστες με λογαριασμούς στους ακόλουθους ιστότοπους θα πρέπει να λαμβάνουν μέτρα για την ασφάλεια των δεδομένων τους:
- Agoda
- Amadeus
- Booking.com
- Expedia
- Hotels.com
- Ξενώνες
- Omnibeds
- Σπάθη
Έχουν επηρεαστεί περισσότεροι, αλλά αυτές είναι οι πιο γνωστές επιλογές.
Αυτή δεν είναι μια πλήρης λίστα επειδή ο ιστότοπος Πλανήτης ιστότοπου , που αποκάλυψε την παραβίαση δεδομένων, δεν έχει ελέγξει ακόμη όλα τα εκτεθειμένα δεδομένα, επομένως ενδέχεται να υπάρχουν περισσότερα. Μπορεί επίσης να επηρεάσει μικρότερους ή λιγότερο γνωστούς ιστότοπους κρατήσεων που μπορεί να έχουν χρησιμοποιήσει το δημοφιλές σύστημα κρατήσεων ξενοδοχείων.
Εάν έχετε ταξιδέψει σε οποιοδήποτε σημείο τα τελευταία χρόνια, ελέγξτε τους λογαριασμούς σας για να δείτε εάν έχετε κάνει κράτηση online και, επομένως, αφήστε τα στοιχεία σε έναν από τους επηρεαζόμενους ιστότοπους.
Τι είδους δεδομένα πελατών αποκαλύφθηκαν;
Διέρρευσαν τουλάχιστον 10 εκατομμύρια αρχεία καταγραφής που χρονολογούνται από το 2013. Το κοντέινερ S3 εξακολουθούσε να είναι ενεργό και σε χρήση και οι νέες συνδέσεις πελατών εξακολουθούσαν να καταγράφονται ώρες αφότου το Website Planet ανακάλυψε την παραβίαση δεδομένων.
Μεταξύ των ευαίσθητων δεδομένων που εκτέθηκαν ήταν πληροφορίες προσωπικής ταυτοποίησης (PII), όπως το πλήρες όνομα ενός πελάτη, οι διευθύνσεις ηλεκτρονικού ταχυδρομείου, οι αριθμοί τηλεφώνου — ακόμη και οι εθνικοί αριθμοί αναγνώρισης. Θυμηθήκατε ότι γράψατε τον αριθμό του διαβατηρίου σας κάπου στο διαδίκτυο;
Το οποίο περιέχει επίσης τον αριθμό της πιστωτικής σας κάρτας, το όνομα κατόχου, την ημερομηνία λήξης και τον αριθμό CVV, καθώς και άλλα στοιχεία πληρωμής.
Υπάρχουν επίσης λεπτομέρειες για τις κρατήσεις, όπως ημερομηνίες διαμονής, τιμή ανά διανυκτέρευση, επιπλέον αιτήματα, αριθμός ατόμων και ναι τα ονόματα των επισκεπτών. Αν έχετε ένα μυστικό «ραντεβού» που δεν θέλετε να το μάθει κανείς, θα πρέπει να ανησυχήσετε.



Τι μπορούν να κάνουν οι κυβερνοεγκληματίες με τις πληροφορίες σας;
Ο ιστότοπος Planet επικοινώνησε απευθείας με την AWS, η οποία στη συνέχεια ασφάλισε αμέσως τον κάδο S3. Αλλά η ομάδα δεν μπορούσε να πει αν κάποιος άλλος είχε βρει τα δεδομένα πριν από τότε.
Υπάρχει λοιπόν η πιθανότητα οι πληροφορίες σας να έχουν ήδη δημοσιευτεί στον σκοτεινό ιστό κατά την ανάγνωση αυτού του άρθρου. Πρέπει να αναρωτιέστε τι μπορούν να κάνουν οι κυβερνοεγκληματίες με τις πληροφορίες σας ούτως ή άλλως.
Πέρα από το να σας εκβιάζουν με συγκλονιστικές πληροφορίες που έχουν στην κατοχή τους, τέτοια δεδομένα είναι σαν χρυσωρυχείο για τους εγκληματίες του κυβερνοχώρου.
Online κλοπή ταυτότητας
Το πρώτο πράγμα που μας έρχεται στο μυαλό όταν μιλάμε για διαρροή δεδομένων είναι η απάτη ταυτότητας.
Για να μπορούν οι εγκληματίες του κυβερνοχώρου να χρησιμοποιούν τα στοιχεία σας για να ξεκλειδώσουν νέες πιστωτικές κάρτες στο όνομά σας ή στο οπτικό σας πεδίο. Μπορούν να χρησιμοποιήσουν τις πιστωτικές ή χρεωστικές κάρτες σας για να κάνουν αγορές ή να χρησιμοποιήσουν την ταυτότητά σας για να νοικιάσουν ένα διαμέρισμα. Μερικοί άνθρωποι ενδέχεται να χρησιμοποιήσουν τις πληροφορίες σας για να λάβουν ασφάλιση υγείας ή ιατρική περίθαλψη.
Phishing
Οι εγκληματίες του κυβερνοχώρου μπορούν επίσης να συμπεριλάβουν το email σας στις καμπάνιες phishing τους.
Και επειδή έχουν και άλλα στοιχεία σας, όπως τα στοιχεία της τράπεζάς σας, μπορούν να δημιουργήσουν ένα email που μοιάζει με κάτι που λαμβάνετε από την τράπεζά σας, μαζί με τον αριθμό της πιστωτικής σας κάρτας. Στη συνέχεια, ο phisher θα στείλει κακόβουλους συνδέσμους ή συνημμένα για λήψη του κακόβουλου λογισμικού στον υπολογιστή σας.
Οι πληροφορίες σας μπορούν να χρησιμοποιηθούν για να προσεγγίσετε τους φίλους ή τους συναδέλφους σας προσποιούμενοι ότι είστε εσείς και στη συνέχεια να επικοινωνήσετε με όλες τις επαφές σας. Μπορεί να εξαπατηθούν για να στείλουν χρήματα ή να κατεβάσουν ένα μολυσμένο αρχείο.
Στοχεύστε πλούσια άτομα για άλλες απάτες
Οι απατεώνες μπορούν επίσης να στοχεύσουν πελάτες που έχουν κάνει κράτηση δωματίων σε ακριβά ξενοδοχεία (και έτσι έχουν περισσότερα χρήματα) για πιο περίπλοκες απάτες ή προγράμματα εκβιασμού.
Πολλές από τις πληροφορίες που περιέχονται σε μια διαρροή δεδομένων μπορούν να χρησιμοποιηθούν για να χαρακτηρίσουν κάποιον και να παρέχουν αρκετές πληροφορίες σε έναν κυβερνοεγκληματία για να δημιουργήσει μια επίθεση phishing ή φαλαινοθηρίας. Μπορείτε να γνωρίσετε Οι περισσότεροι τύποι επιθέσεων phishing που πρέπει να γνωρίζετε.
Αρπαγή διακοπών
Η διαρροή δεδομένων περιλαμβάνει όλες τις πληροφορίες σχετικά με τις μελλοντικές διακοπές. Αυτές οι πληροφορίες μπορούν να χρησιμοποιηθούν από εγκληματίες του κυβερνοχώρου για να επικοινωνήσουν με το ξενοδοχείο και να αλλάξουν την ημερομηνία κράτησης και τα ονόματα.
Ναι, μπορούν να αναλάβουν τις διακοπές σας ή να πουλήσουν αυτές τις κρατήσεις σε άλλους.
Τι μπορείτε να κάνετε εάν τα δεδομένα σας παραβιαστούν;
Θα πρέπει να ανησυχείτε για αυτή τη διαρροή; Μέχρι στιγμής, δεν έχει αναφερθεί κανένα έγκλημα στον κυβερνοχώρο που να μπορεί να εντοπιστεί στη διαρροή. Αλλά επειδή δεν υπάρχει τρόπος να μάθετε αν κάποιος άλλος βρήκε τα εκτεθειμένα δεδομένα πριν από το Website Planet, μπορείτε να είστε αργοί σε αυτό το σημείο.
Ευτυχώς, υπάρχουν πράγματα που μπορείτε να κάνετε για αυτό.
Ελέγξτε εάν είστε μέρος της διαρροής
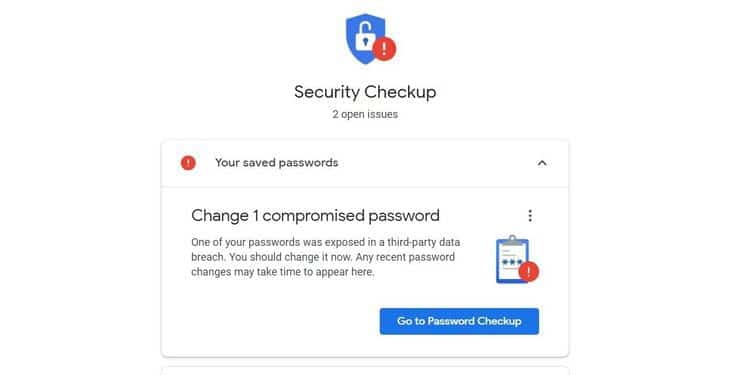
Μπορεί να μην θυμάστε να έχετε κάνει κράτηση για πτήση το 2013, αλλά υπάρχει τρόπος να το ελέγξετε, ειδικά με τον λογαριασμό σας Google. Ανατρέξτε στις ρυθμίσεις σας για να δείτε εάν υπάρχει μια ειδοποίηση που λέει "Βρέθηκαν σοβαρά ζητήματα ασφαλείας". Αυτό θα εμφανίσει όλους τους ιστότοπους που σχετίζονται με τον λογαριασμό σας που μπορεί να αποτελούν μέρος μιας εισβολής, συμπεριλαμβανομένης μιας διαρροής ταξιδιωτικών δεδομένων.
Σε αυτήν την ενότητα, μπορείτε επίσης να ελέγξετε όλους τους άλλους συνδεδεμένους ιστότοπους, όπως αυτόν στον οποίο έχετε επαναχρησιμοποιήσει τον κωδικό πρόσβασής σας. Η επαναχρησιμοποίηση του κωδικού πρόσβασής σας δεν είναι ποτέ καλή ιδέα, καθώς θα επιτρέψει στους χάκερ να εισέλθουν στους άλλους λογαριασμούς σας απλώς παραβιάζοντας έναν.
Διαφορετικά, μπορείτε να αναζητήσετε διαρροές διεύθυνσης email χρησιμοποιώντας Έχω βιώσει. Αξίζει να ψάξετε στα εισερχόμενά σας και για το ιστορικό χρήσης των τοποθεσιών κρατήσεων.
Προσοχή στα email απάτης
Θα πρέπει να παρακολουθείτε τα εισερχόμενά σας και να προσέχετε για ύποπτα email.
Βεβαιωθείτε ότι η εφαρμογή προστασίας από ιούς είναι ενημερωμένη, ώστε να μπορεί να ανιχνεύει κακόβουλο λογισμικό σε συνημμένα και συνδέσμους phishing μέσα στα μηνύματα ηλεκτρονικού ταχυδρομείου.
Προσέξτε για email και άλλες ειδοποιήσεις που θα μπορούσαν να είναι σημάδι ότι κάποιος άλλος προσπαθεί να δημιουργήσει λογαριασμούς στο όνομά σας. Ελέγξτε τα μηνύματα ηλεκτρονικού ταχυδρομείου που σας ειδοποιούν σχετικά με την εγγραφή ή ενδέχεται να σας ενημερώσουν για μια αλλαγή στους άλλους λογαριασμούς σας.
Μην κάνετε κλικ σε συνδέσμους στα email. Αντίθετα, μεταβείτε στους επίσημους ιστότοπους χρησιμοποιώντας μια νέα καρτέλα, ένα άλλο πρόγραμμα περιήγησης ιστού ή μια διαφορετική συσκευή.
Καλέστε την τράπεζα
Θα πρέπει να επικοινωνήσετε με την τράπεζά σας για να τους ενημερώσετε ότι ο ενεργός λογαριασμός σας μπορεί να αποτελεί μέρος πρόσφατης διαρροής δεδομένων. Ρωτήστε την τεχνική υποστήριξη σχετικά με τους τρόπους με τους οποίους μπορούν να βοηθήσουν στην προστασία του λογαριασμού σας.
Ρυθμίστε τον έλεγχο ταυτότητας δύο παραγόντων (2FA) για τις τραπεζικές σας εφαρμογές και άλλους ιστότοπους όπου έχετε ευαίσθητες πληροφορίες.
Κατάψυξη ισορροπίας
Ίσως θελήσετε επίσης να εξετάσετε το ενδεχόμενο παγώματος ασφαλείας στην αναφορά υπολοίπου σας. Αυτό θα καταστήσει πιο δύσκολο για τους κλέφτες ταυτότητας να δημιουργήσουν νέους λογαριασμούς ή να ανοίξουν μια πιστωτική γραμμή στο όνομά σας.
Όχι, το πάγωμα δεν θα επηρεάσει το πιστωτικό αποτέλεσμά σας.
Ξεφορτωθείτε τους ταξιδιωτικούς σας λογαριασμούς τώρα
Με τα lockdown που επιβάλλονται επί του παρόντος και επικείμενα σε άλλα μέρη του κόσμου, φαίνεται ότι οι άνθρωποι δεν θα ταξιδεύουν πολύ αυτή τη στιγμή. Εξετάστε το ενδεχόμενο να καταργήσετε τους λογαριασμούς βραχυπρόθεσμων ταξιδιωτικών κρατήσεων και να δημιουργήσετε έναν νέο λογαριασμό όταν είστε έτοιμοι να ταξιδέψετε ξανά.
Παρακολουθήστε τους λογαριασμούς σας
Παρακολουθήστε τους πιστωτικούς ή χρεωστικούς λογαριασμούς σας και προσέξτε τις δόλιες συναλλαγές. Διαπιστώνετε ότι δεν αναγνωρίζετε μια συναλλαγή; Επικοινωνήστε με την τράπεζά σας ή:
Προστατέψτε τα δεδομένα σας
Τα δεδομένα σας είναι ένα πολύτιμο αγαθό. Να ξέρετε ότι υπάρχουν άνθρωποι που μπορεί να προσπαθήσουν να το βάλουν στα χέρια τους για να διαπράξουν παράνομες δραστηριότητες.
Να ενημερώνεστε πάντα για παραβιάσεις δεδομένων, ώστε να γνωρίζετε εάν οι πληροφορίες σας έχουν παραβιαστεί. Ακολουθήστε την ψηφιακή υγιεινή διαγράφοντας παλιούς λογαριασμούς ή ενημερώνοντας τις ρυθμίσεις ασφαλείας σας. Μπορείς να δεις Τι είναι η παραβίαση δεδομένων και πώς μπορείτε να προστατευθείτε;.